Opération Endgame contre Gootloader, CastleRAT et StealC : ce que les défenseurs doivent chercher maintenant
Du 9 au 11 novembre 2026, l’opération Endgame a mis hors ligne les serveurs et les domaines de Gootloader, CastleRAT et StealC, et récupéré environ 6,4 millions d’identifiants volés. Aucune arrestation n’a été annoncée. L’infrastructure est tombée ; les postes infectés, les mots de passe volés et les accès déjà revendus sont toujours là.
 Équipe isMalicious
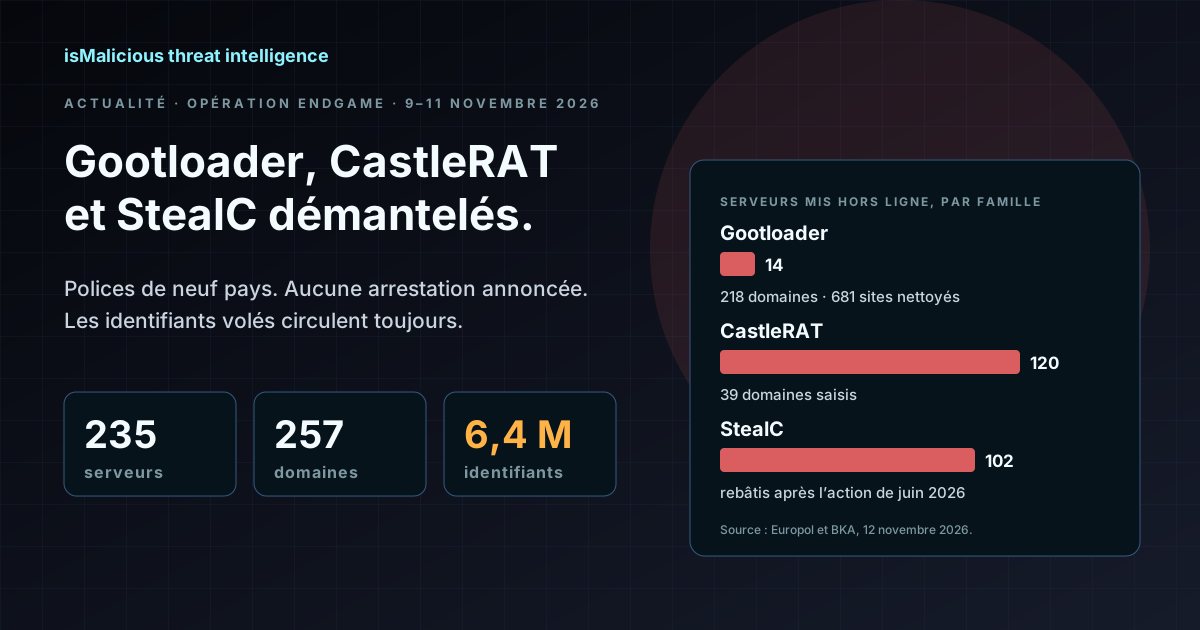
Du 9 au 11 novembre 2026, des polices de neuf pays ont démantelé l’infrastructure de trois familles de malwares dans le cadre de l’opération Endgame : le loader Gootloader, le cheval de Troie d’accès distant CastleRAT et l’infostealer StealC. Europol compte 235 serveurs et 257 domaines neutralisés avec des partenaires privés, 681 sites compromis nettoyés et environ 6,4 millions d’identifiants volés retrouvés sur les systèmes saisis. Aucune arrestation n’a été annoncée. Pour une équipe de défense, l’opération retire aux attaquants leurs serveurs ; elle ne retire ni l’infection déjà installée sur un poste, ni le mot de passe déjà volé, ni l’accès réseau déjà revendu.
Ce qui a été annoncé
Europol et l’Office fédéral de police criminelle allemand (BKA) ont communiqué le 12 novembre, comme la police néerlandaise et le département de la Justice des États-Unis. C’est le BKA qui donne les dates de l’action, du 9 au 11 novembre. Les services engagés venaient de Bulgarie, du Canada, du Danemark, d’Allemagne, de Moldavie, des Pays-Bas, de Pologne, du Royaume-Uni et des États-Unis, avec l’appui du Centre européen de lutte contre la cybercriminalité (EC3) d’Europol et d’Eurojust.
| Famille | Nature | Chiffres d’Europol |
|---|---|---|
| Gootloader | Loader diffusé par des sites piratés | 14 serveurs et 218 domaines hors ligne, 681 sites nettoyés |
| CastleRAT | Cheval de Troie d’accès distant, connu depuis 2025 | 120 serveurs et 39 domaines saisis |
| StealC | Infostealer doté d’une fonction de loader | 102 serveurs démantelés, après une première action en juin |
Les serveurs par famille totalisent 236, un de plus que le total de 235 donné par Europol ; les domaines, eux, font bien 257. Les autres communiqués ajoutent leurs propres détails :
- Le BKA situe plus de 40 des serveurs en Allemagne et rattache les 6,4 millions d’identifiants à plus de 40 000 victimes. Il indique aussi qu’une partie de l’infrastructure de StealC tournait chez Virtualine/Omegatech, un hébergeur « bulletproof » que la police de Francfort et l’unité néerlandaise de lutte contre la criminalité high-tech avaient déjà fermé fin octobre 2026.
- La police néerlandaise a mis elle-même hors ligne 80 des 102 serveurs de StealC, situe aux Pays-Bas 6 des 120 serveurs de CastleRAT, et indique que des investigations supplémentaires ont visé le principal suspect de Gootloader.
- La Justice américaine a retiré Gootloader de plus de 100 serveurs, sites WordPress compromis compris, et saisi des domaines américains qui affichent depuis une bannière de saisie. Elle compte au moins 25 000 ordinateurs infectés dans le monde depuis 2018 et des attaques par ransomware contre au moins 44 victimes américaines, pour environ 28,8 millions de dollars de pertes. Elle ne nomme aucun prévenu. Son décompte de serveurs inclut des sites piratés : il ne se compare pas aux 14 serveurs d’Europol.
Le titre d’Europol parle de 6,4 millions de jeux de données de victimes, son texte de « plus de 6 millions d’identifiants » ; le BKA et la police néerlandaise écrivent tous deux 6,4 millions.
Ce qu’un démantèlement change, et ce qu’il ne change pas
Saisir les serveurs de commande et les domaines de distribution arrête les campagnes en cours : un poste infecté ne reçoit plus d’ordres d’un serveur éteint, et un domaine saisi ne sert plus le prochain téléchargement. Les données saisies alimentent aussi la notification des victimes, ce que la plupart des organisations verront en premier.
Trois choses restent en l’état.
D’abord, les opérateurs. Sans arrestation, ceux qui ont conçu et exploité ces services gardent leur savoir-faire, leur code et, le plus souvent, leurs clients. StealC sert de précédent : il était déjà visé par l’action Endgame de juin 2026 et, selon le BKA, ses opérateurs ont adapté leur infrastructure avant de la remettre en service. La police néerlandaise dit avoir suivi les nouvelles versions de StealC depuis juin. L’action de novembre a frappé cette infrastructure reconstruite.
Ensuite, les postes infectés. Un démantèlement n’entre pas dans le poste d’une victime. La persistance de Gootloader, un implant CastleRAT ou les fichiers déposés par StealC restent en place tant que personne ne les retire. Privés de serveur, ils se taisent, ce qui les rend plus faciles à manquer, pas moins dangereux.
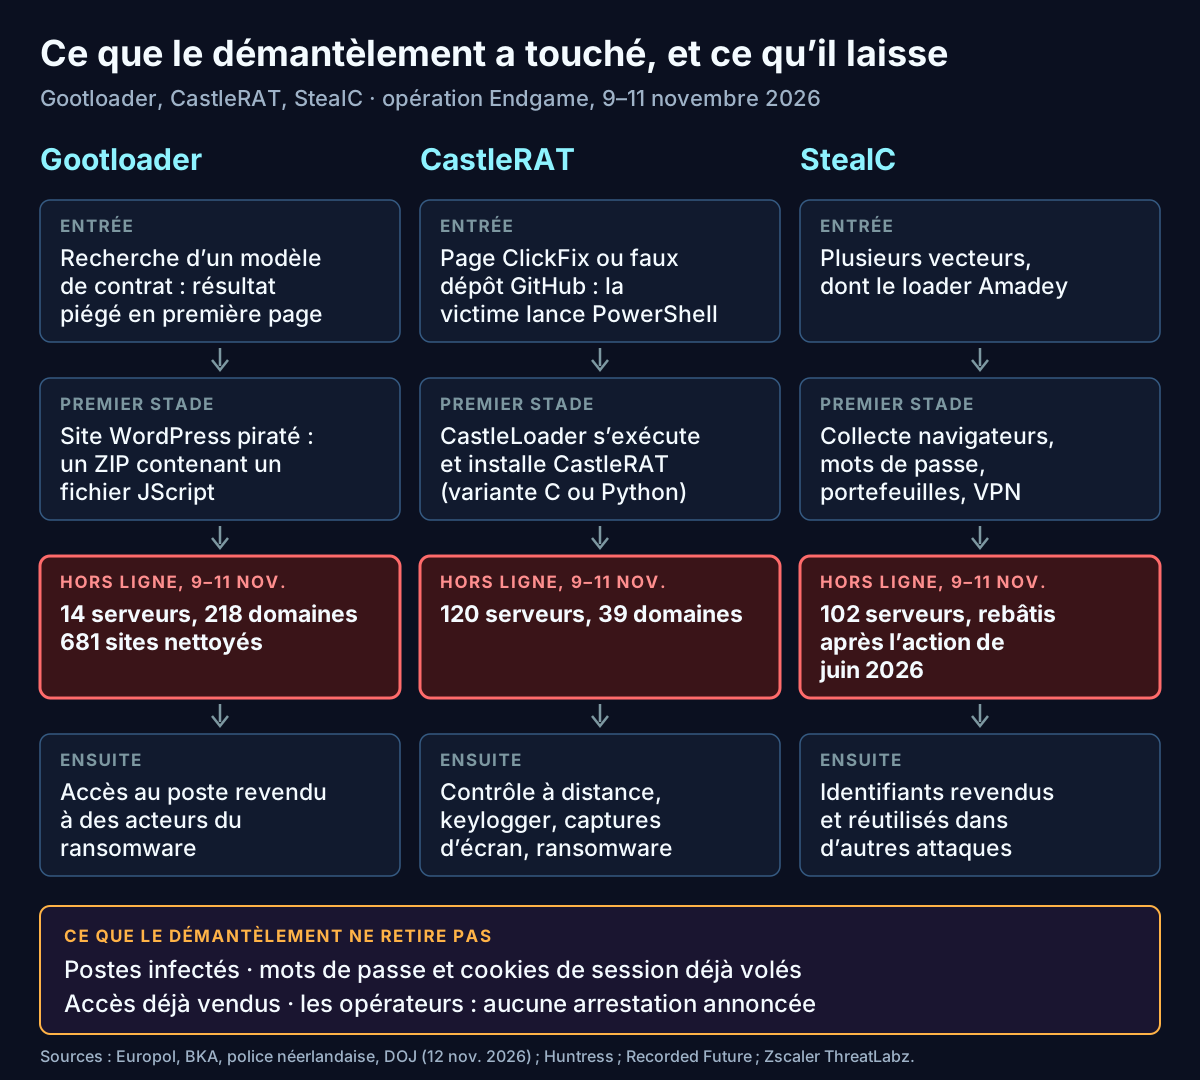
Enfin, ce qui a déjà été pris. StealC sert à collecter mots de passe, données d’accès enregistrées et identités numériques pour les revendre, et Europol indique que les suspects vendaient les identifiants volés pour d’autres attaques, ransomware compris. La Justice américaine précise que les opérateurs de Gootloader vendaient l’accès aux ordinateurs infectés à des acteurs du ransomware. Ce qui a été exfiltré ou vendu avant le 9 novembre échappe à l’opération.
Comment chaque famille entre
Gootloader : une recherche de modèle de contrat
Gootloader atteint ses victimes par les moteurs de recherche. Ses opérateurs placent des pages sur des sites WordPress compromis et les font remonter dans les résultats de recherches sur des contrats, des accords et d’autres modèles juridiques ; Europol parle de faux documents juridiques. Dans un cas documenté par Huntress en novembre 2025, la victime avait cherché sur Bing « missouri cover utility easement roadway » et cliqué sur le premier résultat.
Le téléchargement est un ZIP qui contient un fichier JScript. Huntress a relevé que l’archive est construite pour que 7-Zip montre un fichier texte anodin, alors que l’extracteur intégré de Windows dépose le script prêt à s’exécuter. Un double-clic le lance sous wscript.exe ou cscript.exe, qui démarre PowerShell ; la persistance passait par des raccourcis dans le dossier Démarrage pointant vers des fichiers .js et .lnk sous %AppData%, là où les versions précédentes utilisaient des tâches planifiées. Dans un des cas de Huntress, la reconnaissance a commencé une vingtaine de minutes après l’exécution et un contrôleur de domaine a été compromis environ 17 heures plus tard. Huntress rattache cet accès à Storm-0494, qui passe la main à Vanilla Tempest (deux noms attribués par Microsoft), un acteur du ransomware qui a notamment déployé Rhysida.
CastleRAT : une commande que l’utilisateur colle lui-même
CastleRAT est le cheval de Troie d’accès distant d’un acteur que Recorded Future a d’abord suivi sous le nom TAG-150 et qu’il appelle désormais GrayBravo. Ses travaux décrivent des infections qui commencent par des pages ClickFix aux couleurs de Cloudflare, qui amènent l’utilisateur à coller une commande PowerShell, ou par de faux dépôts GitHub se faisant passer pour des applications légitimes. CastleLoader s’exécute en premier et installe CastleRAT.
CastleRAT existe en C et en Python. Les deux variantes exécutent des commandes, téléchargent d’autres charges et interrogent le service de géolocalisation ip-api au démarrage. La variante C ajoute l’enregistrement des frappes, la capture d’écran et, d’après le rapport de décembre 2025 de Recorded Future, le vol d’identifiants des navigateurs. Certains échantillons trouvent l’adresse de leur serveur de commande sur des pages Steam Community. Selon Europol, des intrusions CastleRAT ont abouti à des données chiffrées, des systèmes paralysés et des rançons payées.
StealC : un infostealer vendu comme un service
StealC est vendu depuis janvier 2023 et sa version 2 est apparue en mars 2025, d’après Zscaler ThreatLabz. Il collecte les données des navigateurs, des portefeuilles de cryptomonnaies, des messageries et clients e-mail, des logiciels VPN et des applications de jeu, et peut aussi télécharger et lancer un EXE, un paquet MSI ou un script PowerShell. ThreatLabz l’a vu déployé par le loader Amadey. Europol se contente de dire qu’il se diffusait « par de multiples vecteurs d’attaque », ce qui est le propre d’un stealer loué à de nombreux clients.
Ce qu’il faut chercher maintenant
La période utile est celle qui précède le 9 novembre, relue après coup.
Pour Gootloader, cherchez wscript.exe ou cscript.exe lançant un fichier .js depuis un dossier Téléchargements, un dossier temporaire ou un ZIP extrait, surtout avec PowerShell comme processus enfant. Cherchez de nouveaux raccourcis dans les dossiers Démarrage des utilisateurs qui pointent vers des fichiers .js sous %AppData%, et des tâches planifiées qui lancent wscript.exe. Dans les journaux du proxy, le schéma est le téléchargement d’un petit ZIP depuis un site qui n’est pas le vôtre, juste après une recherche de document juridique. Associer les fichiers .js, .jse et .wsf au Bloc-notes par stratégie de groupe fait qu’un double-clic ouvre le script au lieu de l’exécuter.
Pour CastleRAT, regardez les PowerShell lancés depuis la boîte de dialogue Exécuter (la clé de registre RunMRU garde ce que les utilisateurs y ont tapé), les processus autres qu’un navigateur qui appellent ip-api ou demandent des pages Steam Community, et les logiciels installés depuis un dépôt GitHub qui n’est pas celui de l’éditeur.
Pour StealC, et pour tout poste où l’une des trois familles a tourné, considérez comme volé tout ce que le navigateur a enregistré :
- Réinitialisez chaque mot de passe enregistré dans le navigateur, en commençant par le fournisseur d’identité, le VPN, la messagerie et les comptes d’administration.
- Révoquez les sessions et les refresh tokens, pas seulement les mots de passe : un cookie de session volé survit à un changement de mot de passe. Notre article sur le vol de jetons de session par les infostealers explique comment repérer une session rejouée.
- Changez les clés d’API, les clés SSH et les identifiants cloud présents sur la machine, et transférez les fonds d’un portefeuille de cryptomonnaies vers un nouveau portefeuille.
Vérifiez votre exposition auprès des services de notification. Have I Been Pwned a chargé les données CastleRAT le 13 novembre : environ 180 000 adresses e-mail, et 893 000 mots de passe uniques vus plus de 3 millions de fois, désormais dans Pwned Passwords. Le propriétaire d’un domaine peut y chercher le sien, et une politique de mots de passe qui interroge Pwned Passwords refuse dorénavant ceux-là. La page Check your hack de la police néerlandaise vous écrit si une adresse figure dans un jeu de données qu’elle a saisi ; elle annonce d’autres données dans les semaines à venir, si bien que les données de StealC et de Gootloader peuvent encore arriver. Les propriétaires de réseaux reçoivent les signalements d’infection de Shadowserver, que la Justice américaine crédite de l’identification des systèmes infectés et de la notification des victimes. En Allemagne, le BSI aide à prévenir les victimes en alertant les fournisseurs d’accès des systèmes infectés.
Si vous exploitez WordPress, Europol demande aux propriétaires de sites de changer leurs identifiants, d’activer l’authentification multifacteur et d’appliquer les correctifs. Un site parmi les 681 nettoyés a déjà été compromis une fois : cherchez les comptes administrateur que vous n’avez pas créés.
Indicateurs : ce qui a été publié et comment le vérifier
Au 15 novembre, aucun des quatre communiqués officiels ne liste les domaines, adresses IP ou empreintes de fichiers saisis. Les jeux d’indicateurs publics sont les rapports d’éditeurs cités plus haut : Huntress pour Gootloader, les annexes de Recorded Future pour CastleLoader et CastleRAT, Zscaler pour StealC. Ces rapports sont antérieurs à l’opération : leurs indicateurs servent à fouiller les journaux passés et la télémétrie EDR, pas à bâtir une liste de blocage contre la campagne de la semaine prochaine.
Pour vérifier ce que votre recherche fait remonter :
- Une empreinte issue d’une alerte EDR ou d’une annexe d’éditeur passe dans la vérification de réputation d’empreinte de fichier, qui accepte MD5, SHA-1 ou SHA-256 sans envoi du fichier.
- Un domaine relevé par votre proxy passe dans la vérification de réputation de domaine, qui affiche son enregistrement, son DNS et son hébergement à côté des éventuels signalements.
- Un lien de téléchargement passe dans le scanner d’URL, qui suit la chaîne de redirections jusqu’à la destination finale.
- Les pages de famille Gootloader, CastleRAT et StealC listent les empreintes, adresses IP, URL et domaines attribués à chaque famille dans nos flux, avec téléchargement.
Un résultat « non listé » veut dire qu’aucune source n’a encore signalé la valeur, pas qu’elle est saine. Un serveur CastleRAT monté la semaine dernière, ou un domaine saisi le 10 novembre, peut n’apparaître dans aucun flux.
Que faire maintenant
- Fouillez la télémétrie des postes et du proxy antérieure au 9 novembre à la recherche des comportements de Gootloader, CastleRAT et StealC décrits plus haut.
- Sur chaque poste où l’un d’eux a tourné, réinitialisez les mots de passe enregistrés, révoquez sessions et refresh tokens, et changez les clés.
- Cherchez votre domaine sur Have I Been Pwned, et revenez sur le service de la police néerlandaise à mesure qu’elle ajoute des données.
- Comparez les empreintes et domaines trouvés avec les jeux d’indicateurs des éditeurs et les pages de famille.
- Attendez-vous au retour de StealC et de CastleRAT sur une nouvelle infrastructure, comme StealC après juin, et gardez des détections fondées sur le comportement plutôt que sur les serveurs de cette semaine.
Sources : Europol, 12 novembre 2026 (en anglais) ; BKA, 12 novembre 2026 (en allemand) ; police néerlandaise, 12 novembre 2026 ; département de la Justice des États-Unis, 12 novembre 2026 ; Europol sur l’action de juin 2026 ; Have I Been Pwned, CastleRAT ; Huntress sur Gootloader ; Recorded Future sur CastleLoader et CastleRAT et sur les groupes d’activité de GrayBravo ; Zscaler ThreatLabz sur StealC.
FAQ
Questions fréquentes
Qu’a démantelé l’opération Endgame en novembre 2026 ?
Du 9 au 11 novembre 2026, des services de police de Bulgarie, du Canada, du Danemark, d’Allemagne, de Moldavie, des Pays-Bas, de Pologne, du Royaume-Uni et des États-Unis, appuyés par Europol et Eurojust, ont visé trois familles de malwares. Europol compte, pour le loader Gootloader, 14 serveurs et 218 domaines mis hors ligne et 681 sites compromis nettoyés ; pour le cheval de Troie d’accès distant CastleRAT, 120 serveurs et 39 domaines saisis ; pour l’infostealer StealC, 102 serveurs démantelés. Son total est de 235 serveurs et 257 domaines.
Y a-t-il eu des arrestations dans l’opération contre Gootloader, CastleRAT et StealC ?
Aucune n’a été annoncée. Europol, le BKA allemand, la police néerlandaise et le département de la Justice américain décrivent des serveurs mis hors ligne, des domaines saisis et la notification des victimes, et la Justice américaine ne nomme aucun prévenu. La police néerlandaise précise que des investigations supplémentaires ont visé le principal suspect de Gootloader, sans en dire plus.
Comment savoir si mes identifiants figurent dans les données saisies ?
Have I Been Pwned a publié le 13 novembre 2026 une fuite CastleRAT qui contient environ 180 000 adresses e-mail, et son service Pwned Passwords intègre désormais 893 000 mots de passe uniques tirés des mêmes données. La police néerlandaise propose une page Check your hack qui vous écrit si votre adresse figure dans un jeu de données saisi. Europol cite aussi DIVD, CheckjeHack, NoMoreLeaks, Sekoia, Shadowserver et le NL-NCSC parmi les destinataires des données de victimes, et la police néerlandaise annonce d’autres données dans les semaines à venir.
Le démantèlement supprime-t-il le malware des ordinateurs infectés ?
Non. Mettre des serveurs et des domaines hors ligne coupe les opérateurs de leur infrastructure de commande, et la Justice américaine a retiré Gootloader de plus de 100 serveurs, sites WordPress compromis compris. Un poste qui a exécuté Gootloader, CastleRAT ou StealC doit encore être repéré et nettoyé par son propriétaire, et un mot de passe ou un cookie de session volé avant l’opération reste utilisable tant qu’il n’est pas changé ou révoqué.
Les autorités ont-elles publié des indicateurs de compromission ?
Pas au 15 novembre 2026. Les communiqués d’Europol, du BKA, de la police néerlandaise et de la Justice américaine ne publient aucune liste de domaines, d’adresses IP ou d’empreintes de fichiers saisis. Pour la recherche, les jeux d’indicateurs publics restent les rapports d’éditeurs sur chaque famille : Huntress pour Gootloader, Recorded Future pour CastleLoader et CastleRAT, Zscaler pour StealC.
Articles associés
 Démantèlement du kit de phishing Kratos : 200 serveurs saisis, 1 800 copies en circulation
Les polices allemande et américaine ont démantelé Kratos, le service de phishing AiTM derrière environ 15 000 campagnes Microsoft 365 par mois. L'infrastructure est hors ligne, le kit ne l'est pas. Voici ce qu'il faut rechercher maintenant.
 La cyber-extorsion s'accompagne désormais de menaces physiques : ce que les équipes de réponse à incident doivent changer
Les incidents cyber ne se limitent plus toujours aux systèmes et aux données. Alors que les groupes d'extorsion y ajoutent des menaces physiques, les équipes de réponse ont besoin de renseignement ransomware, d'escalade sécurité des personnes, d'enrichissement d'IOC et de preuves exploitables par la direction.
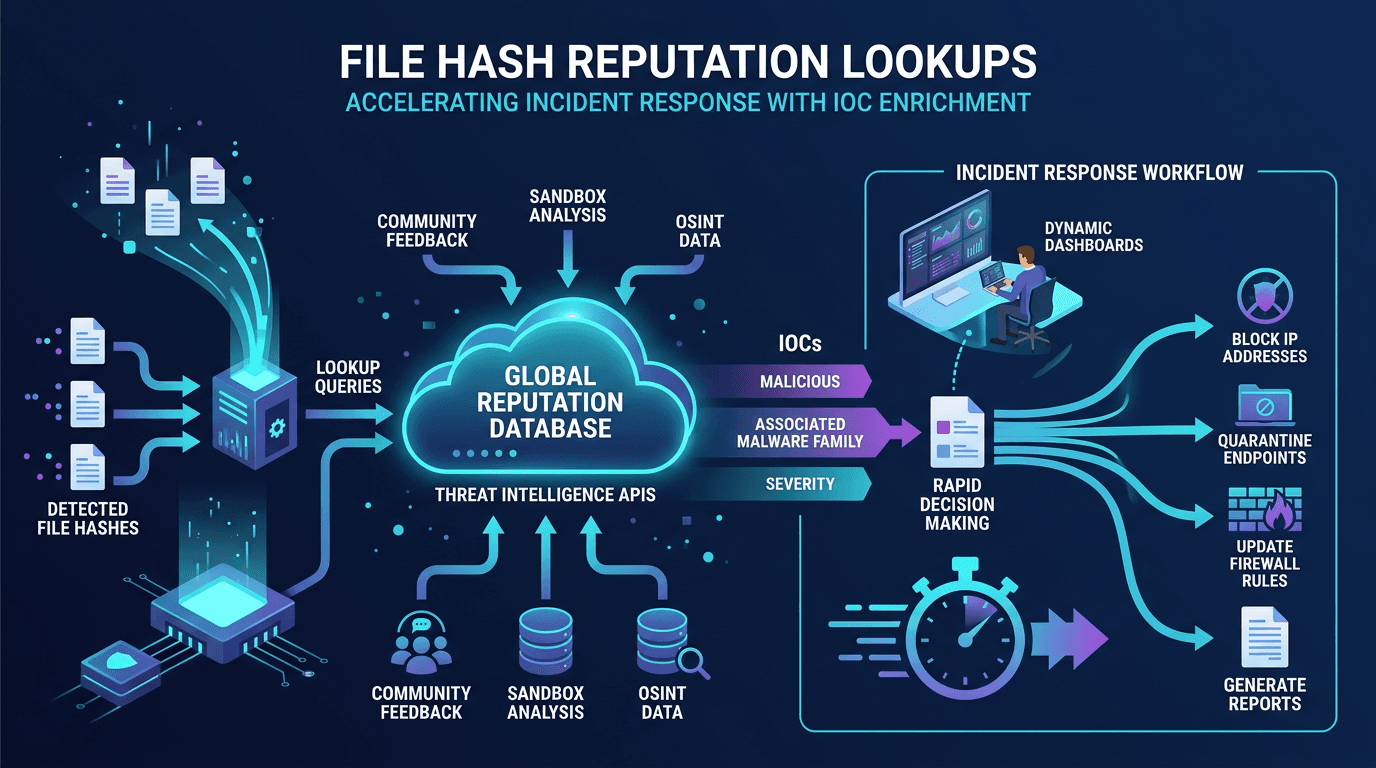 Réputation des hash de fichiers : accélérer la réponse à incident avec l'enrichissement d'IOC
Guide pratique de la recherche de réputation des hash de fichiers : fonctionnement, sources de données, construction de pipelines d'enrichissement d'IOC automatisés et intégration de cette intelligence dans les workflows SOC, SOAR et réponse à incident.
Vérifiez une IP ou un domaine
Voyez ce qu’en dit notre base de renseignement indexée.
Essayer le vérificateur d’IP et de domaines