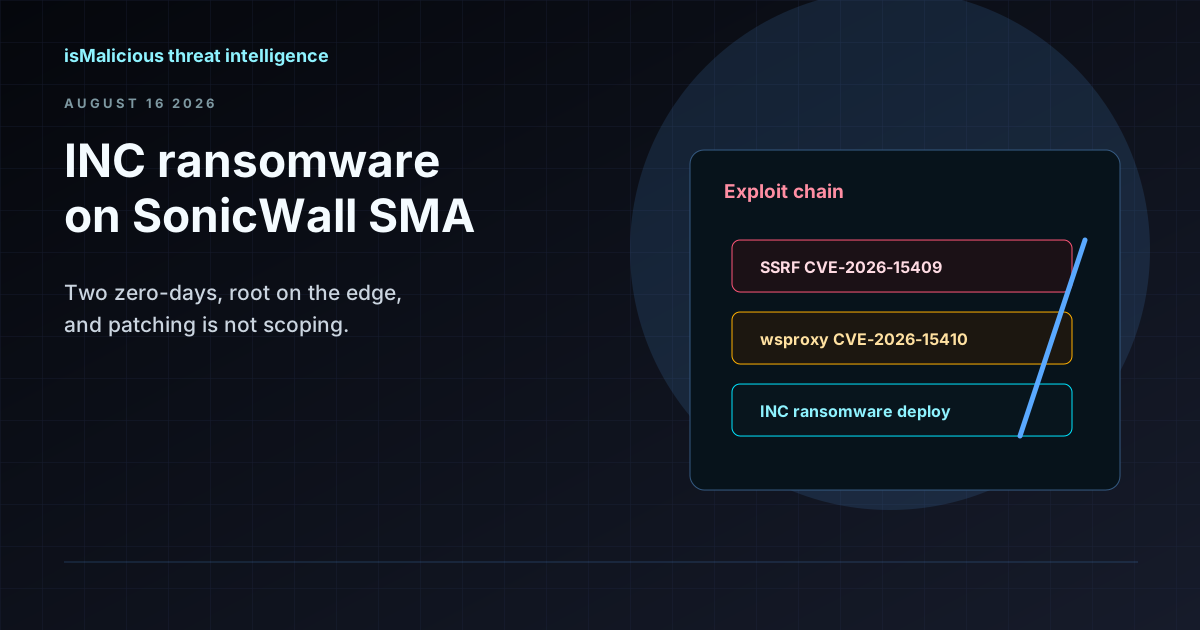
Le ransomware INC enchaîne deux zero-days SonicWall SMA (CVE-2026-15409, CVE-2026-15410)
Des affiliés d'INC exploitent une SSRF et une injection de code post-authentification sur SonicWall SMA 1000 pour atteindre les réseaux internes. L'exploitation a commencé des semaines avant le correctif du 14 juillet — voici comment mener la recherche et le triage.
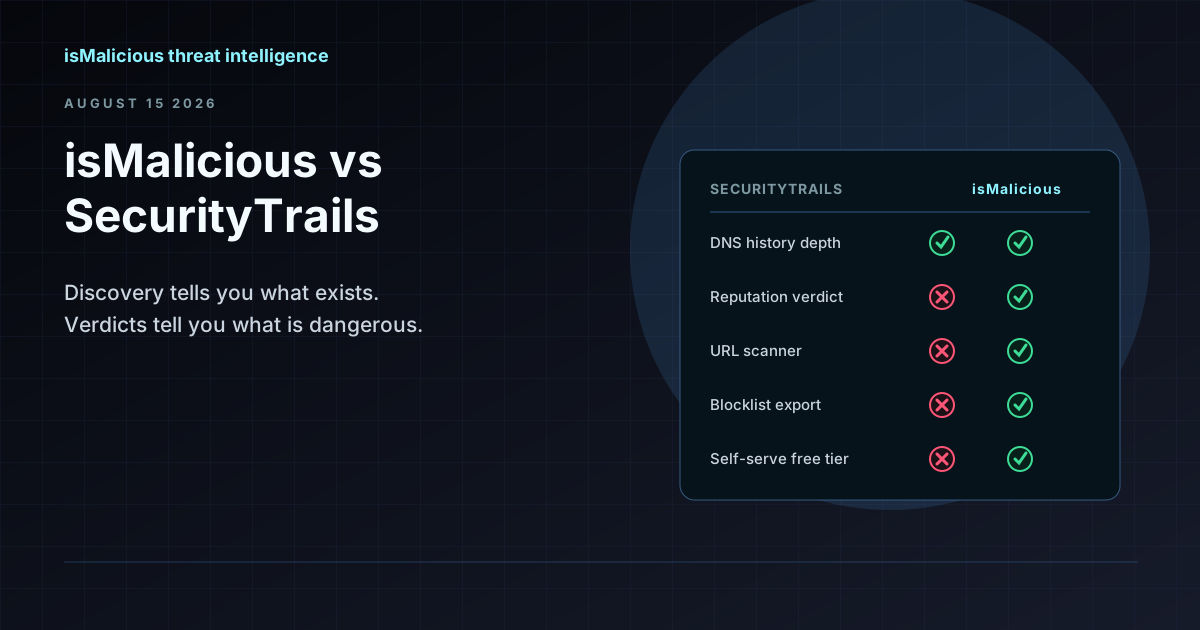
isMalicious vs SecurityTrails : données de découverte et verdicts de réputation ne sont pas le même produit
SecurityTrails vous dit ce qui existe — chaque sous-domaine, chaque enregistrement DNS historique. isMalicious vous dit ce qui est dangereux. La plupart des équipes qui cherchent une alternative à SecurityTrails veulent la seconde moitié.
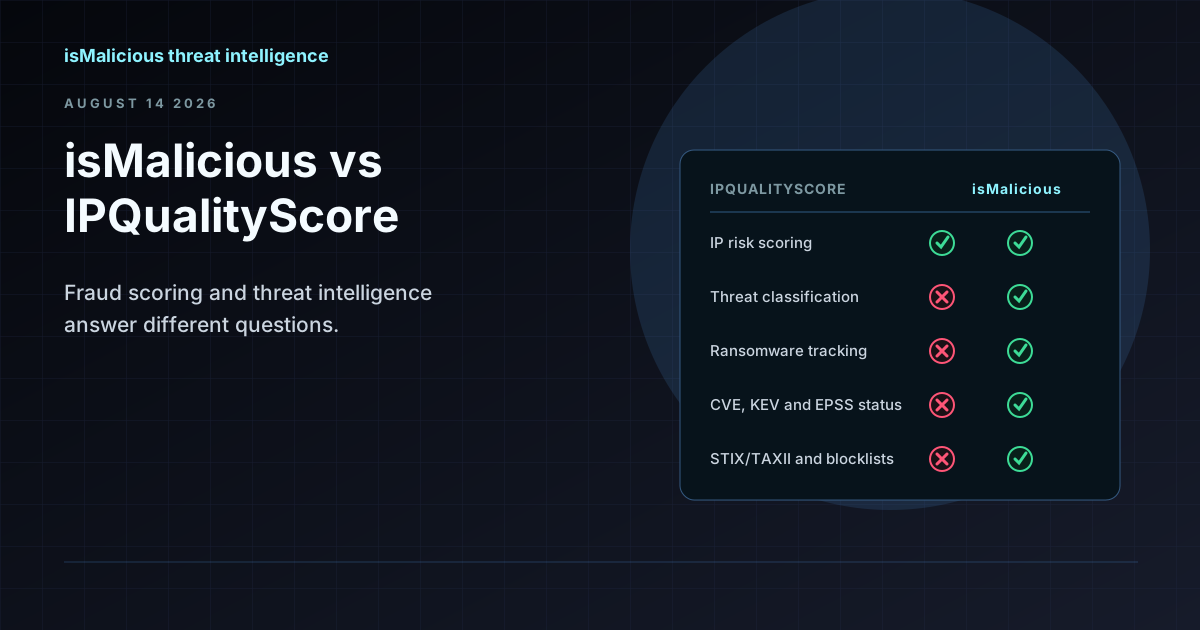
isMalicious vs IPQualityScore : scoring de fraude et threat intelligence sont deux métiers
IPQS détermine si une inscription est frauduleuse. isMalicious détermine si une infrastructure est malveillante. On les compare sans arrêt parce que les deux renvoient un nombre à propos d'une IP — et ils répondent à des questions différentes.

isMalicious vs MISP : pourquoi c'est la mauvaise comparaison (et quoi comparer à la place)
MISP est l'endroit où vous stockez et partagez des indicateurs. isMalicious est l'endroit d'où ils viennent. Les équipes qui cherchent une alternative à MISP cherchent en général un flux, pas une plateforme de remplacement.
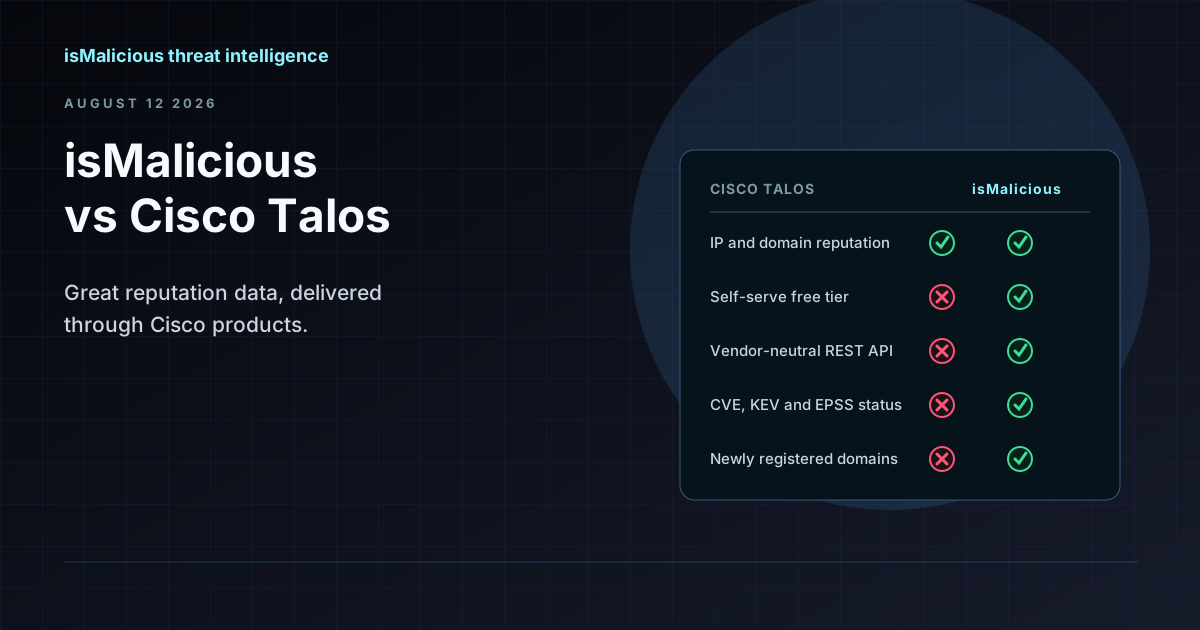
isMalicious vs Cisco Talos : la réputation IP et domaine hors de l'écosystème Cisco
La réputation Talos est excellente et elle vit à l'intérieur des produits Cisco. Si votre pile n'est pas Cisco, ou s'il vous faut une API plutôt qu'un formulaire web, c'est là que la comparaison commence.
Recherche en masse d'IP et de domaines : concevoir un enrichissement qui tient au volume réel
Un seul incident produit des centaines d'indicateurs, et c'est sur les recherches indicateur par indicateur que le triage s'enlise. Voici comment bâtir un pipeline d'enrichissement par lots qui respecte les quotas, déduplique correctement et échoue proprement.
Recherche IP inverse : pivoter sur l'infrastructure sans se noyer dans l'hébergement partagé
Une recherche IP inverse transforme un indicateur en grappe — ou en mille voisins innocents. Voici comment faire la différence, et comment pivoter sur l'infrastructure d'hébergement sans générer de faux positifs.
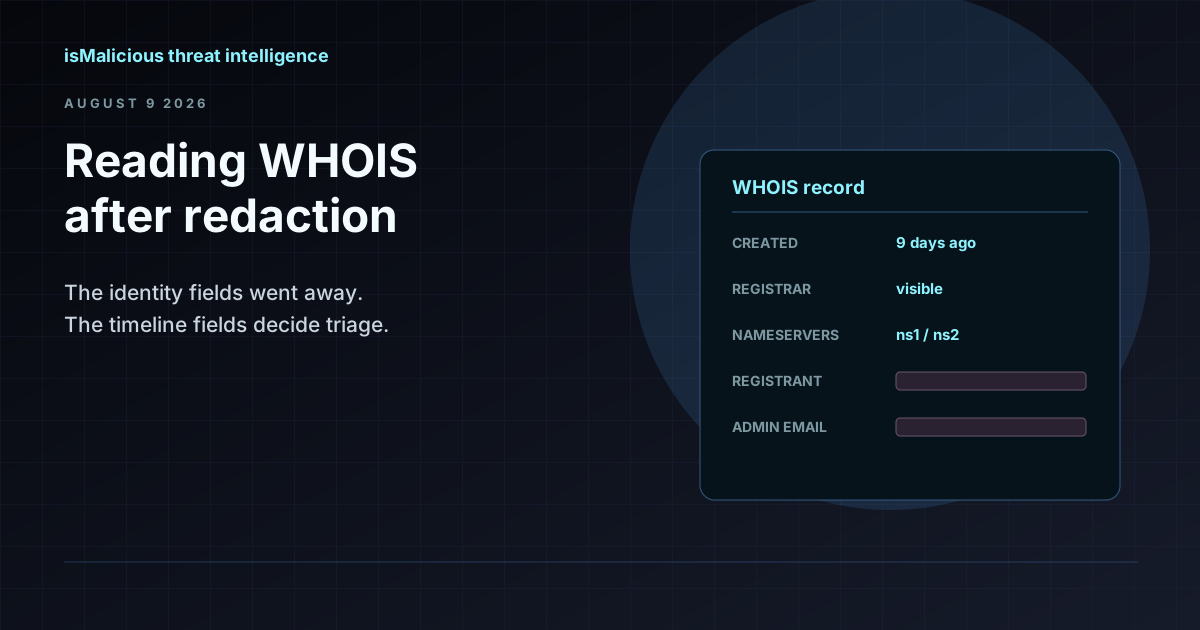
Recherche WHOIS pour les enquêtes de sécurité : lire un enregistrement après anonymisation
Les services de confidentialité ont retiré le nom du titulaire de la plupart des enregistrements WHOIS, mais les champs qui comptent pour le triage ont survécu. Voici ce qu'un enregistrement WHOIS dit encore à un analyste, et comment le lire.
Démantèlement du kit de phishing Kratos : 200 serveurs saisis, 1 800 copies en circulation
Les polices allemande et américaine ont démantelé Kratos, le service de phishing AiTM derrière environ 15 000 campagnes Microsoft 365 par mois. L'infrastructure est hors ligne, le kit ne l'est pas. Voici ce qu'il faut rechercher maintenant.
KEV ajoute Arista VeloCloud et FortiOS : pourquoi le CVSS est le mauvais critère de tri
Le 27 juillet 2026, la CISA a ajouté à KEV une injection de commandes CVSS 10.0 dans Arista VeloCloud Orchestrator et un contournement de correctif FortiOS de sévérité moyenne. Ce couple montre pourquoi l'exposition et la persistance priment sur la sévérité pour ordonner une file de correctifs.
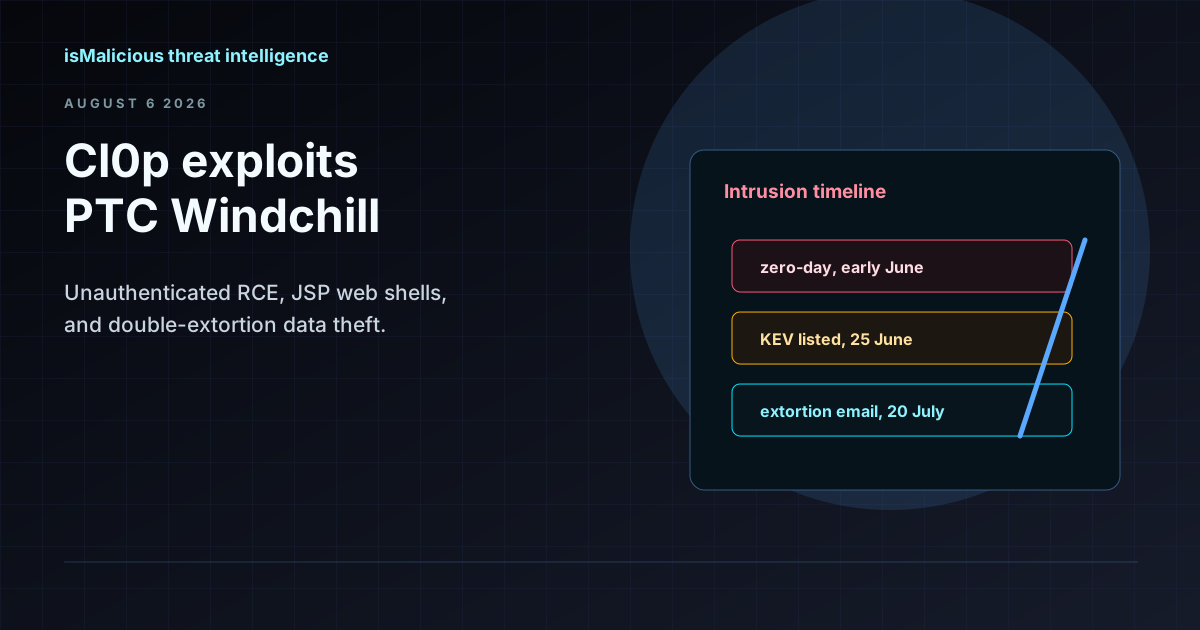
Cl0p exploite PTC Windchill (CVE-2026-12569) pour voler les données d'ingénierie
Un affilié de Cl0p enchaîne une divulgation d'information FlexPLM avec une RCE non authentifiée dans PTC Windchill pour déposer des webshells JSP et mener un vol de données en double extorsion. Voici les signaux de détection et le workflow de triage.
Compromission de GitHub Actions et des pipelines CI/CD : un vecteur d'attaque en pleine expansion sur la chaîne d'approvisionnement
Les compromissions de pipelines CI/CD se répètent dans l'écosystème GitHub Actions. Signaux de détection, mesures de durcissement et workflow d'enrichissement pour les équipes sécurité.
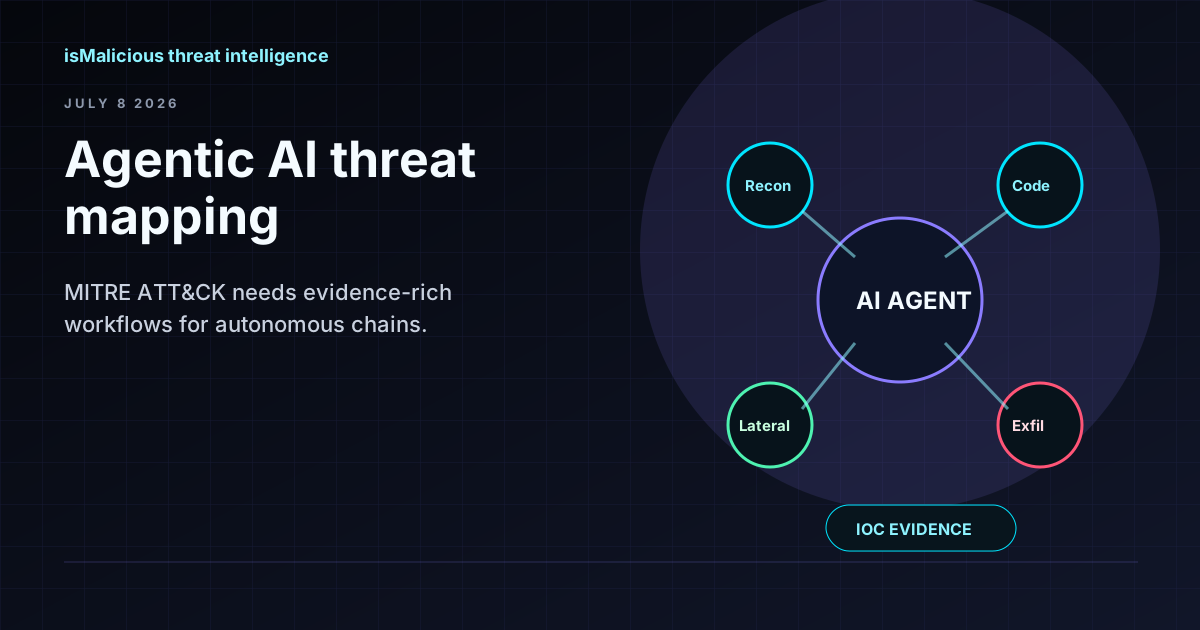
Cartographie des menaces liées à l'IA agentique : MITRE ATT&CK exige des workflows riches en preuves
Anthropic a cartographié l'activité cyber assistée par IA sur MITRE ATT&CK et identifié des angles morts autour de l'orchestration autonome. Les équipes SOC ont besoin de synthèses IA adossées aux preuves, pas de verdicts sans fondement.
Cyberattaques assistées par IA et MITRE ATT&CK : transformer les nouvelles cartographies de menaces en actions SOC
Les menaces assistées par IA sont désormais traduites dans le langage ATT&CK, mais une cartographie n'a de valeur que si elle alimente l'enrichissement, la détection, le tri et les workflows de réponse.
Fatigue des alertes au SOC : comment la threat intelligence réduit les faux positifs sans masquer les vraies attaques
La fatigue des alertes n'est pas qu'un problème d'effectifs. Les équipes SOC ont besoin de meilleures preuves, de qualité de sources, de niveaux de confiance et de workflows d'enrichissement qui transforment des alertes bruyantes en décisions défendables.
Pourquoi les CVE sont critiques pour les SOC, même quand tout semble déjà monitoré
Les CVE ne sont pas seulement un sujet patch management : elles structurent la priorisation SOC, le threat hunting, les contrôles compensatoires et la communication de crise.
Sources de données CVE : comment construire une vision fiable du risque vulnérabilité
NVD, OpenCVE, CISA KEV, GCVE, EPSS, CERT-FR, MSRC, GHSA, Exploit-DB, Nuclei et advisories fournisseurs : comprendre le rôle de chaque source dans une plateforme CVE exploitable.
Scoring de risque en threat intelligence : calibrer la réputation, réduire les faux positifs et défendre vos décisions
Un score bruyant est pire que pas de score du tout. Découvrez ce qui rend un modèle de réputation digne de confiance, comment combiner des preuves multi-sources et comment communiquer l'incertitude à votre SOC comme à votre direction.
Réputation ASN et threat intelligence : comment le renseignement sur les systèmes autonomes améliore la priorisation et les programmes de hunting
Une adresse IP est un instantané ; un système autonome (ASN) est un quartier. Découvrez comment exploiter le contexte ASN sans risque pour le triage, la lutte contre la fraude et les opérations de sécurité — sans confondre un cloud géant avec un « hébergeur malveillant » monolithique.
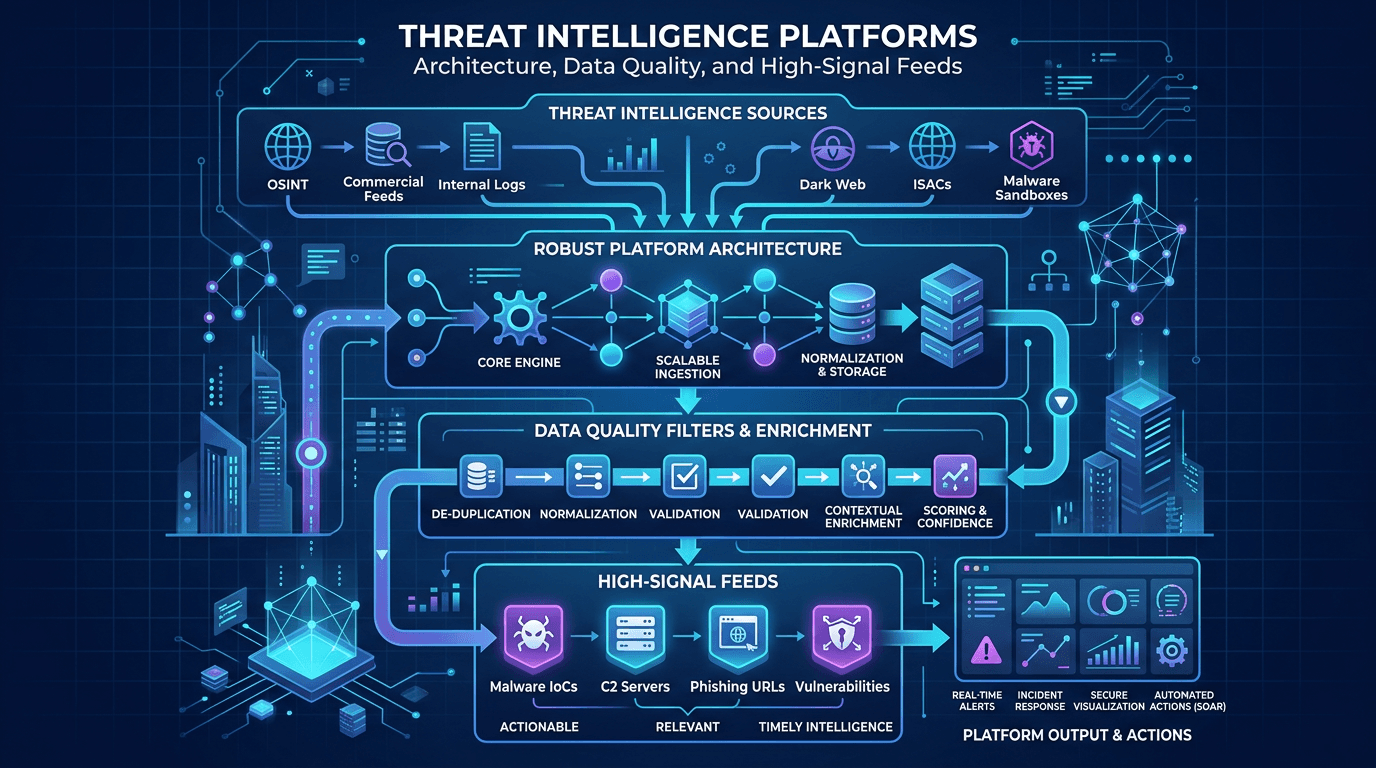
Plateformes de threat intelligence : architecture, qualité des données et flux à fort signal
Concevoir des TIP et des pipelines de renseignement qui passent à l'échelle : normalisation, scoring de confiance, déduplication, diffusion API-first, et comment articuler l'investissement plateforme avec les workflows analystes.
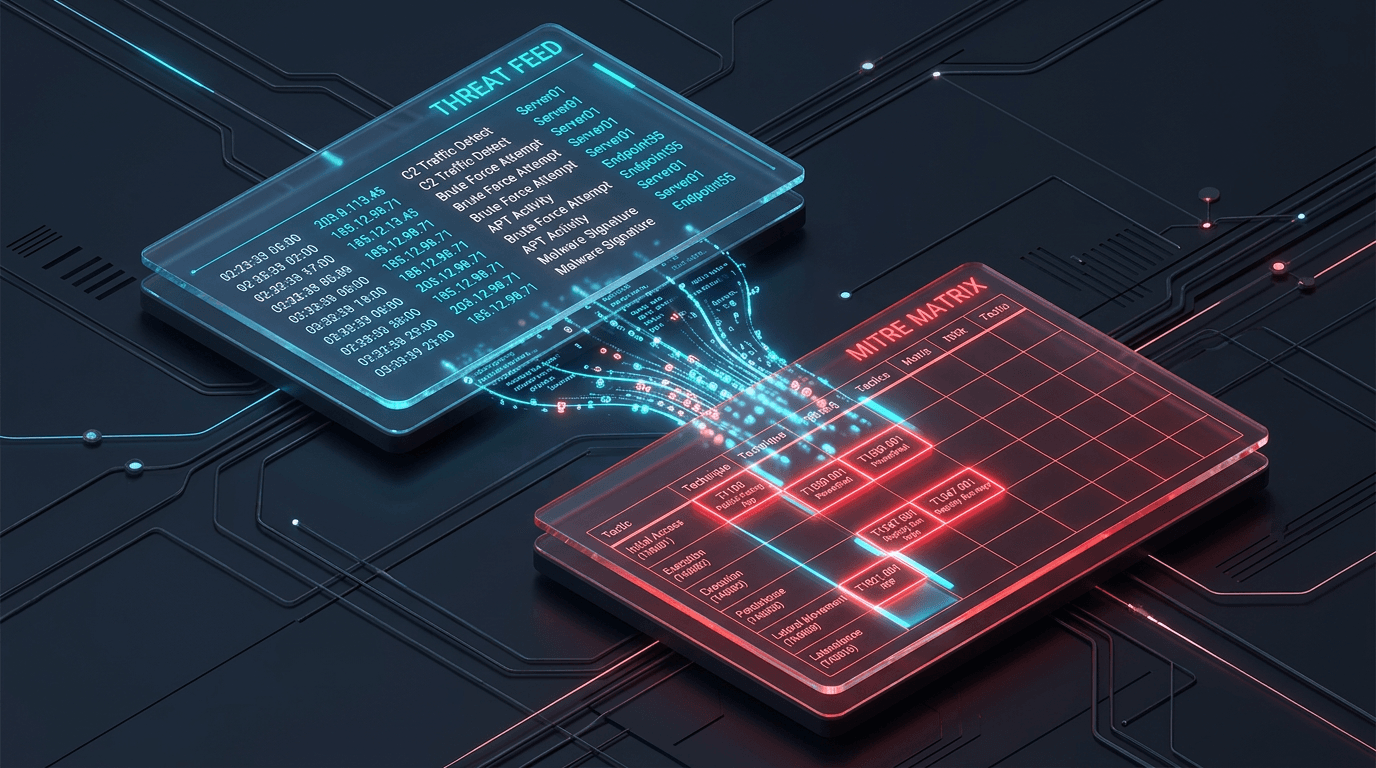
API d'enrichissement d'IOC : guide des opérations de sécurité pour un triage plus rapide, moins de faux positifs et un ROI mesurable
Un indicateur sans contexte, c'est un ticket sans propriétaire. Découvrez comment fonctionnent les API d'enrichissement d'IOC, quels champs les équipes SOC utilisent à chaque niveau, et comment les brancher sur la gestion des cas sans créer un marécage de données.
OSINT pour les analystes SOC : transformer le renseignement en sources ouvertes en threat intelligence exploitable
Un guide complet du renseignement en sources ouvertes (OSINT) pour les opérations de sécurité : outils, techniques, workflows et considérations juridiques pour collecter, analyser et opérationnaliser les données de menaces ouvertes dans un SOC moderne.
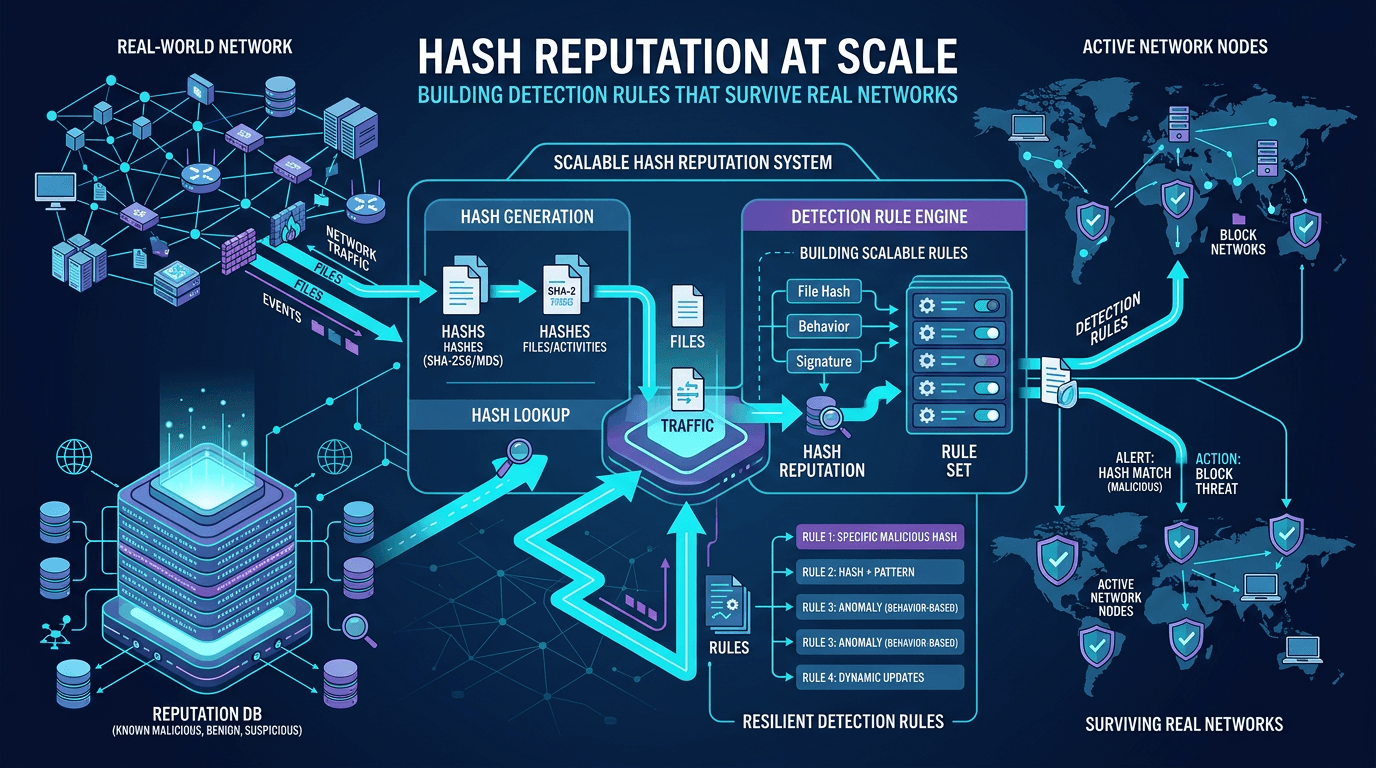
Réputation des hash à grande échelle : construire des règles de détection qui survivent aux réseaux réels
Dépassez le blocage ponctuel de hash : concevez des pipelines de réputation, réduisez les faux positifs et croisez l'intelligence fichier avec le contexte IP et domaine pour une détection réellement opérationnelle.
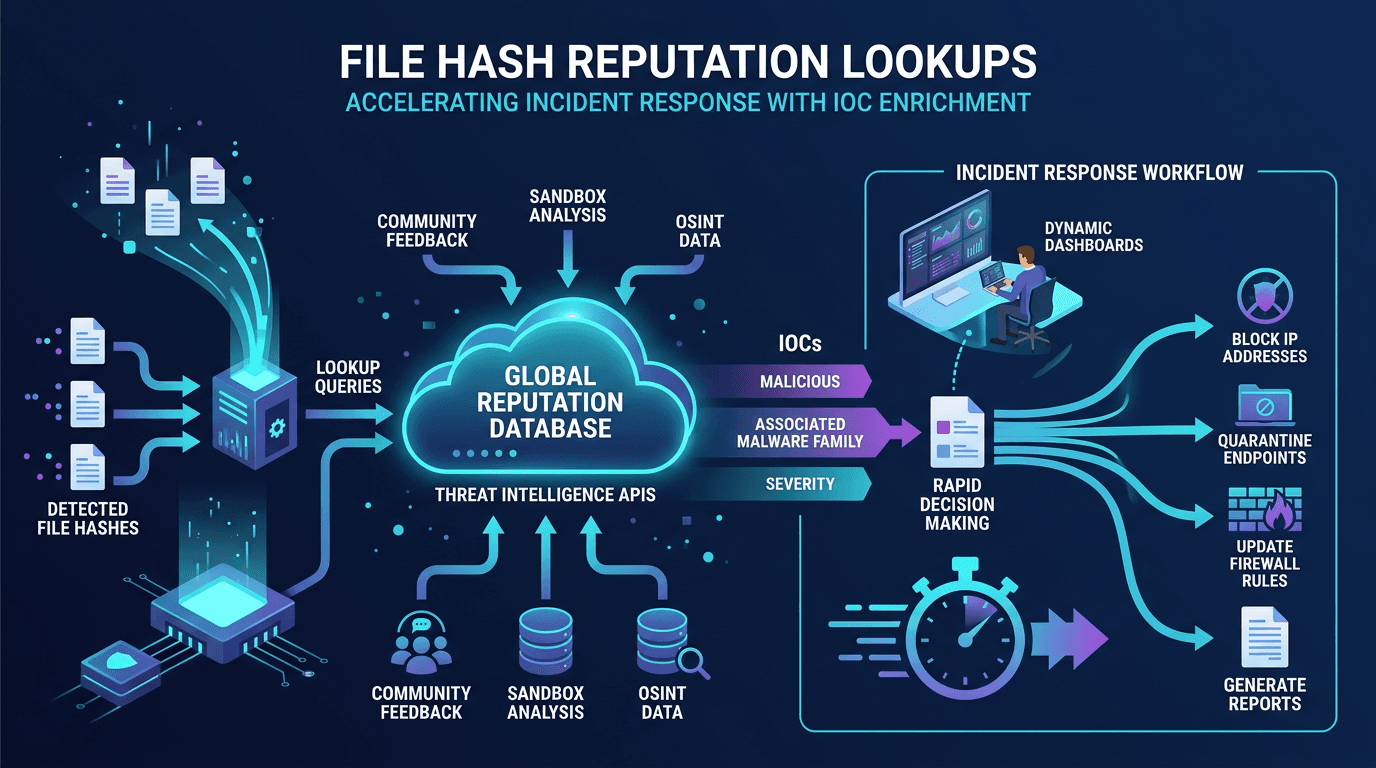
Réputation des hash de fichiers : accélérer la réponse à incident avec l'enrichissement d'IOC
Guide pratique de la recherche de réputation des hash de fichiers : fonctionnement, sources de données, construction de pipelines d'enrichissement d'IOC automatisés et intégration de cette intelligence dans les workflows SOC, SOAR et réponse à incident.
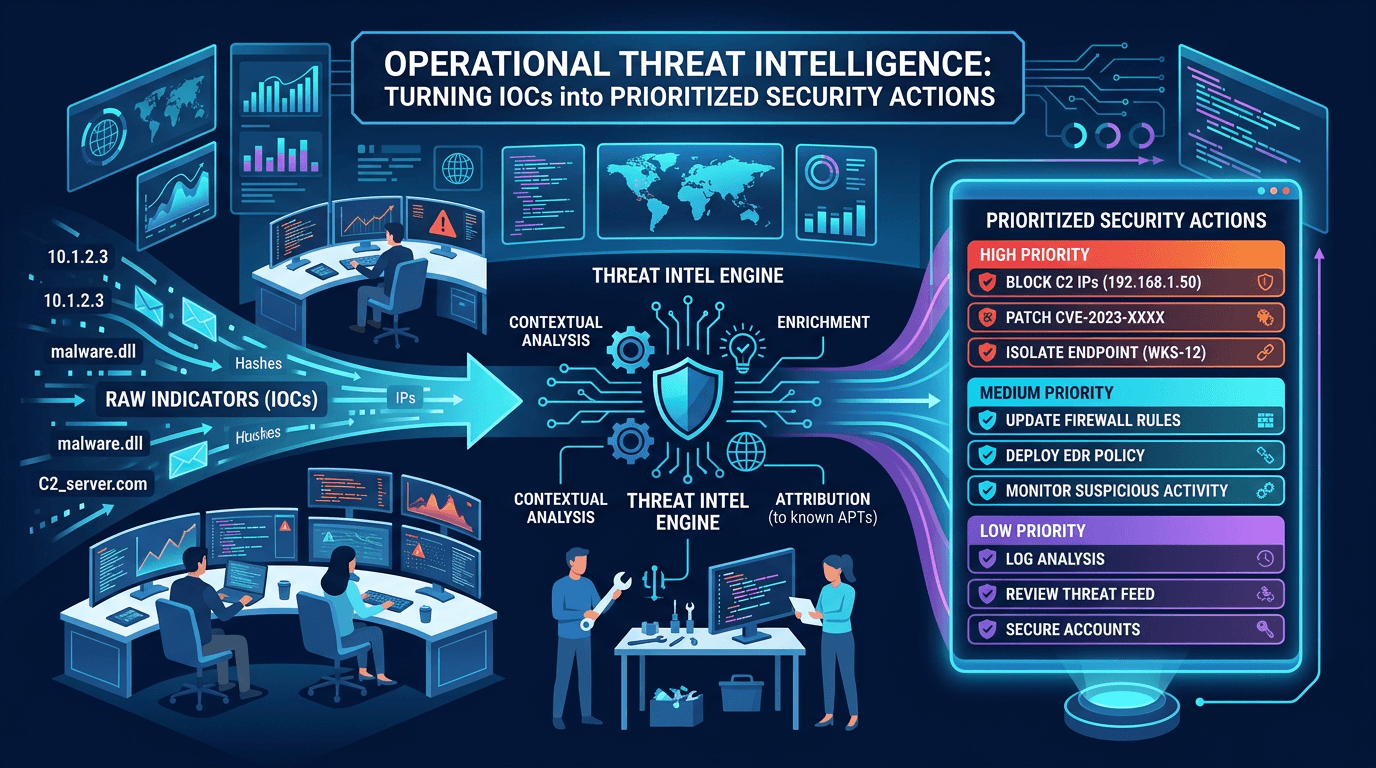
Threat intelligence opérationnelle : transformer les IOC en actions de sécurité priorisées
Définir une CTI opérationnelle exploitable au quotidien par les équipes SOC : cycle de vie des IOC, scoring de confiance, hygiène des flux, et alignement des indicateurs avec le detection engineering et la réponse à incident.
Métriques SOC : quels indicateurs suivre pour la cybersécurité
Un SOC efficace ne se juge pas au volume d’alertes. Voici les KPI utiles pour mesurer la détection, la réponse et l’amélioration continue — sans noyer l’équipe sous les tableaux de bord inutiles.