Recherche WHOIS pour les enquêtes de sécurité : lire un enregistrement après anonymisation
Les services de confidentialité ont retiré le nom du titulaire de la plupart des enregistrements WHOIS, mais les champs qui comptent pour le triage ont survécu. Voici ce qu'un enregistrement WHOIS dit encore à un analyste, et comment le lire.
Démantèlement du kit de phishing Kratos : 200 serveurs saisis, 1 800 copies en circulation
Les polices allemande et américaine ont démantelé Kratos, le service de phishing AiTM derrière environ 15 000 campagnes Microsoft 365 par mois. L'infrastructure est hors ligne, le kit ne l'est pas. Voici ce qu'il faut rechercher maintenant.
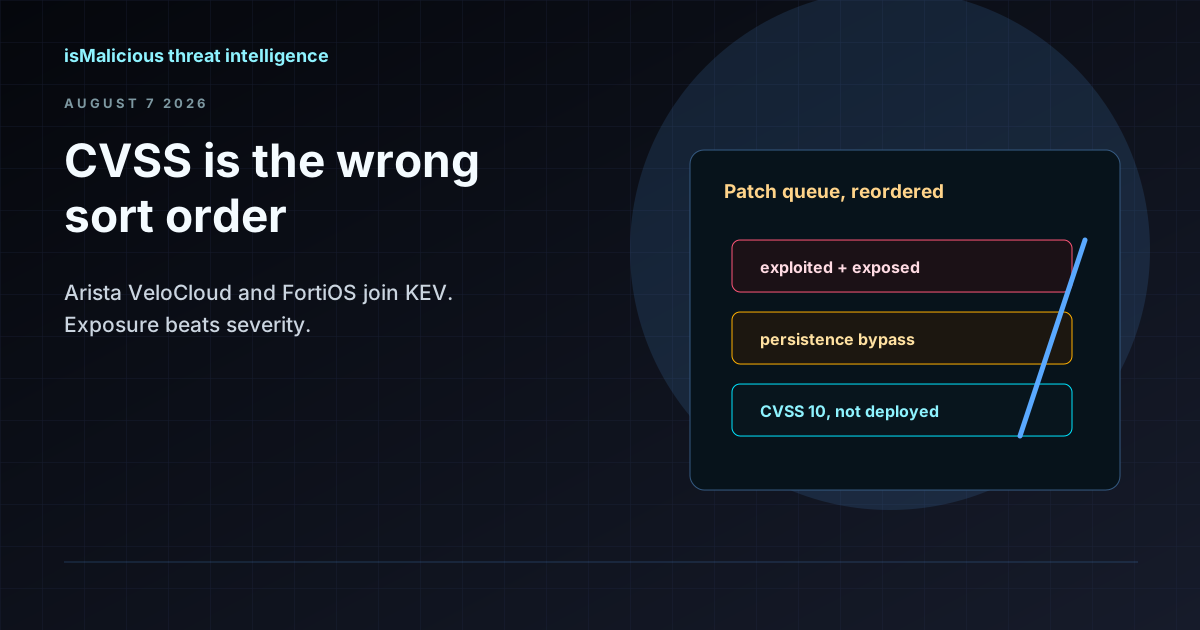
KEV ajoute Arista VeloCloud et FortiOS : pourquoi le CVSS est le mauvais critère de tri
Le 27 juillet 2026, la CISA a ajouté à KEV une injection de commandes CVSS 10.0 dans Arista VeloCloud Orchestrator et un contournement de correctif FortiOS de sévérité moyenne. Ce couple montre pourquoi l'exposition et la persistance priment sur la sévérité pour ordonner une file de correctifs.
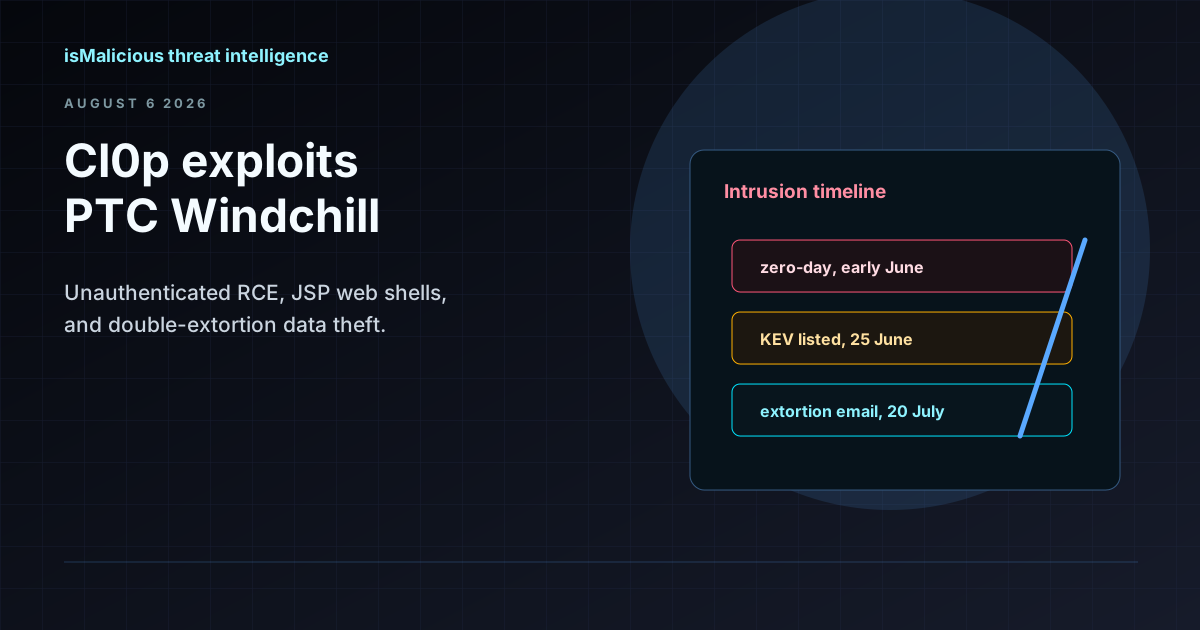
Cl0p exploite PTC Windchill (CVE-2026-12569) pour voler les données d'ingénierie
Un affilié de Cl0p enchaîne une divulgation d'information FlexPLM avec une RCE non authentifiée dans PTC Windchill pour déposer des webshells JSP et mener un vol de données en double extorsion. Voici les signaux de détection et le workflow de triage.
Compromission de GitHub Actions et des pipelines CI/CD : un vecteur d'attaque en pleine expansion sur la chaîne d'approvisionnement
Les compromissions de pipelines CI/CD se répètent dans l'écosystème GitHub Actions. Signaux de détection, mesures de durcissement et workflow d'enrichissement pour les équipes sécurité.
Marchés de logs d'infostealer : comment les identifiants d'entreprise volés finissent en vente
Les marchés de stealer logs explosent en 2026, en négociant cookies, mots de passe et sessions SaaS volés qui alimentent l'accès initial des ransomwares et contournent le MFA.
Vishing SSO et vol de données SaaS : surveiller les domaines avant l'appel au support
Les campagnes de vishing SSO façon ShinyHunters montrent comment de faux domaines de connexion, l'abus d'enrôlement MFA et l'accès SaaS mènent au vol de données. La surveillance des domaines donne aux défenseurs une alerte précoce.
Campagnes chinoises contre les équipements de périphérie : DNS passif et certificats en alerte précoce
Les avertissements du renseignement néerlandais sur la capacité cyber chinoise confirment une priorité défensive concrète : surveiller les équipements de périphérie, les VPN, les routeurs, l'historique DNS et la réutilisation de certificats.
Les revenus du ransomware augmentent : les courtiers d'accès initial rendent la threat intelligence urgente
Les chiffres de revenus ransomware du T1 2026 révèlent un marché de l'accès arrivé à maturité. Les défenseurs ont besoin de renseignement ransomware, de surveillance de domaines, de blocklists et d'enrichissement par API avant que le chiffrement ne commence.
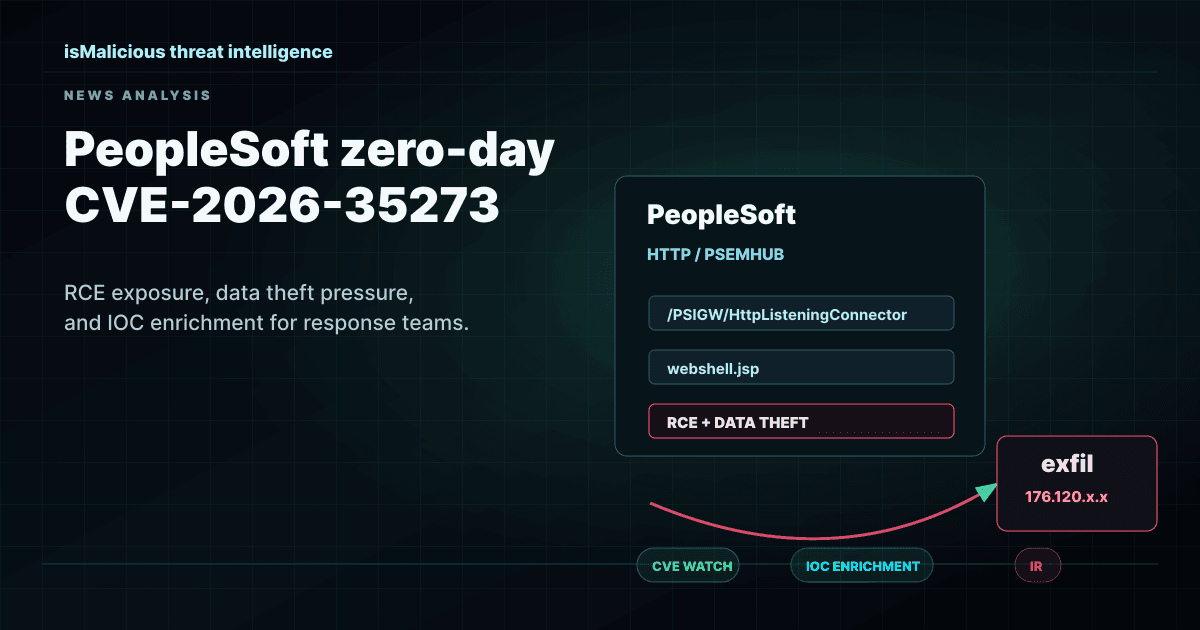
Zero-day Oracle PeopleSoft : la CVE-2026-35273 montre pourquoi CVE Watch a besoin de l'enrichissement d'IOC
Les rapports d'exploitation de la CVE-2026-35273 dans PeopleSoft montrent comment la gestion des vulnérabilités, la ransomware intelligence, l'enrichissement d'IP et la réponse à incident doivent fonctionner de concert.
La cyber-extorsion s'accompagne désormais de menaces physiques : ce que les équipes de réponse à incident doivent changer
Les incidents cyber ne se limitent plus toujours aux systèmes et aux données. Alors que les groupes d'extorsion y ajoutent des menaces physiques, les équipes de réponse ont besoin de renseignement ransomware, d'escalade sécurité des personnes, d'enrichissement d'IOC et de preuves exploitables par la direction.
YellowKey et le contournement de BitLocker : comment les équipes sécurité doivent réévaluer le risque lié au vol d'appareil
YellowKey a remis au premier plan une hypothèse restée trop longtemps implicite : les endpoints chiffrés ont toujours besoin de vulnerability intelligence, de contexte d'inventaire et de workflows de réponse à incident. Voici comment réagir quand un contrôle de dernier recours devient un risque actif.
CISA KEV et GCVE : pourquoi l’exploitation confirmée doit changer vos SLA CVE
Les vulnérabilités exploitées activement ne doivent pas rester dans le backlog standard. KEV et GCVE aident à distinguer la dette technique du risque immédiat.
Pourquoi les CVE sont critiques pour les SOC, même quand tout semble déjà monitoré
Les CVE ne sont pas seulement un sujet patch management : elles structurent la priorisation SOC, le threat hunting, les contrôles compensatoires et la communication de crise.
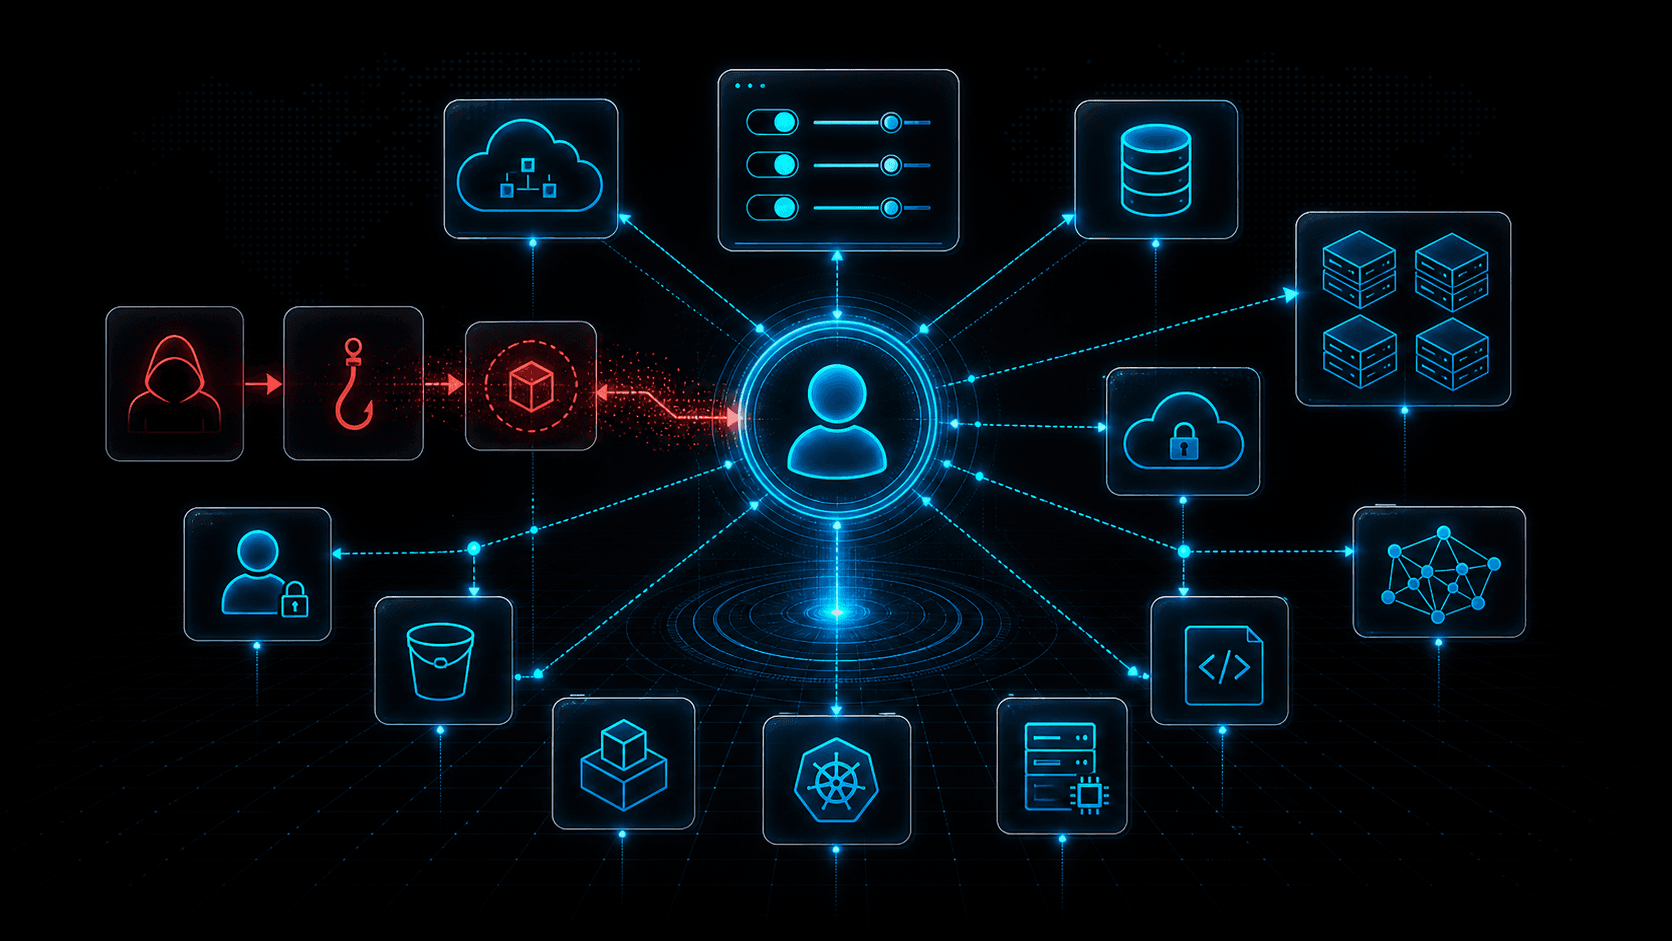
Attaques du plan de contrôle cloud : pourquoi l'identité est la nouvelle kill chain
Les compromissions cloud ciblent de plus en plus le plan de contrôle : identités, jetons, politiques, API et automatisation. Découvrez comment les attaquants passent d'un seul identifiant au contrôle total du cloud.
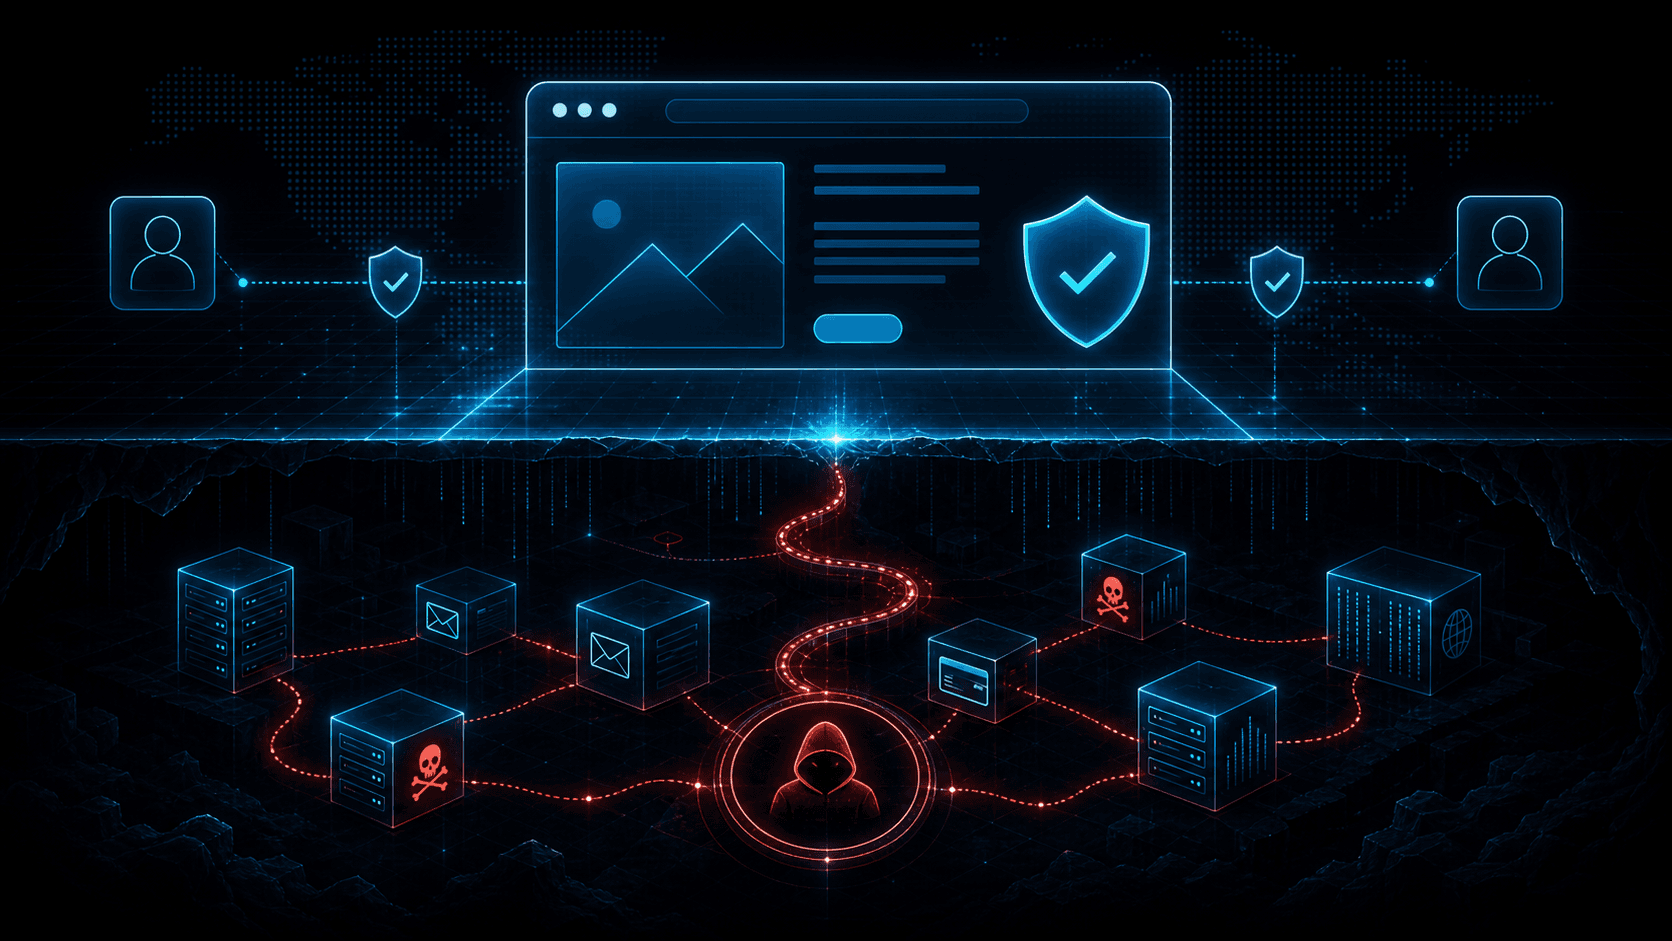
Domaines compromis et phishing : quand des sites de confiance deviennent une infrastructure d'attaque
Les attaquants hébergent de plus en plus leurs pages de phishing, leurs redirections et leurs malwares sur des domaines légitimes compromis. Comprenez pourquoi le contournement de réputation fonctionne et comment détecter les chemins malveillants dissimulés.
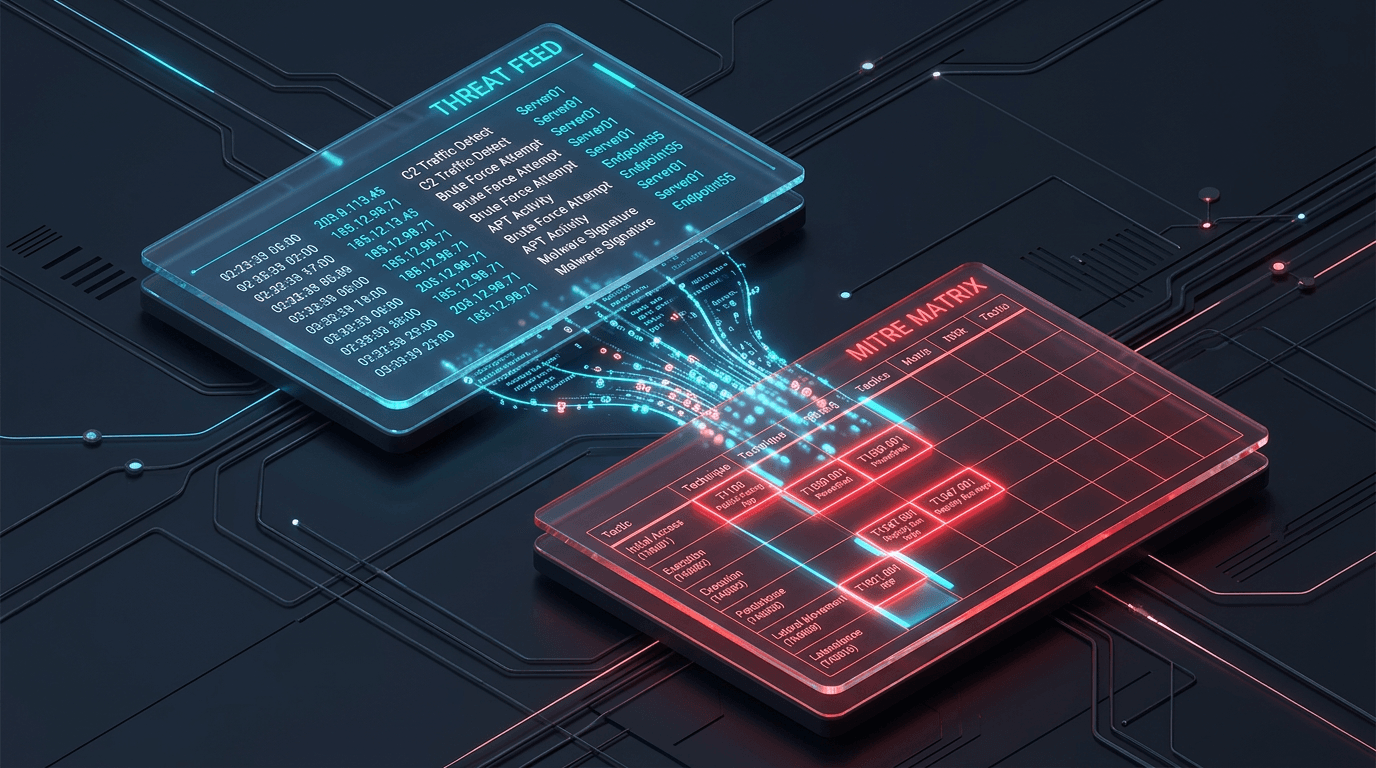
API d'enrichissement d'IOC : guide des opérations de sécurité pour un triage plus rapide, moins de faux positifs et un ROI mesurable
Un indicateur sans contexte, c'est un ticket sans propriétaire. Découvrez comment fonctionnent les API d'enrichissement d'IOC, quels champs les équipes SOC utilisent à chaque niveau, et comment les brancher sur la gestion des cas sans créer un marécage de données.
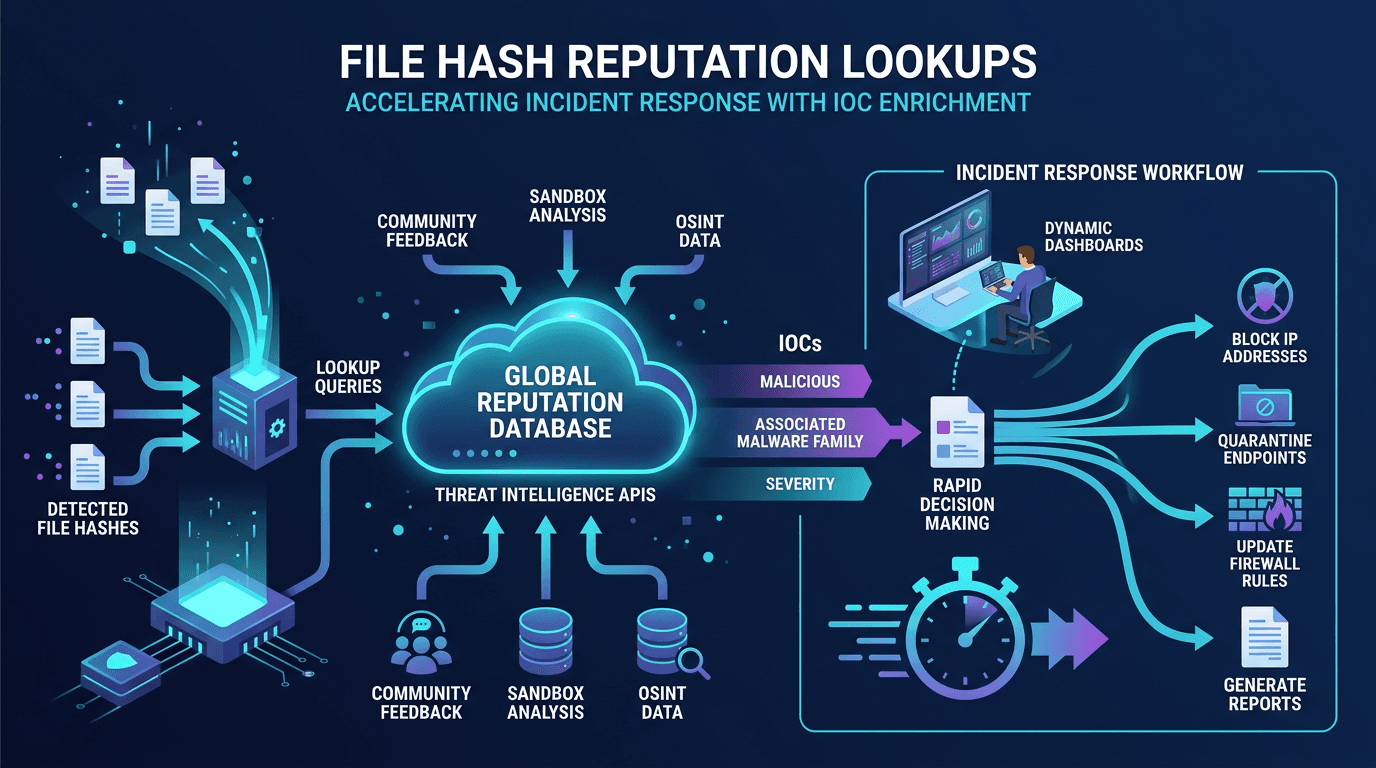
Réputation des hash de fichiers : accélérer la réponse à incident avec l'enrichissement d'IOC
Guide pratique de la recherche de réputation des hash de fichiers : fonctionnement, sources de données, construction de pipelines d'enrichissement d'IOC automatisés et intégration de cette intelligence dans les workflows SOC, SOAR et réponse à incident.
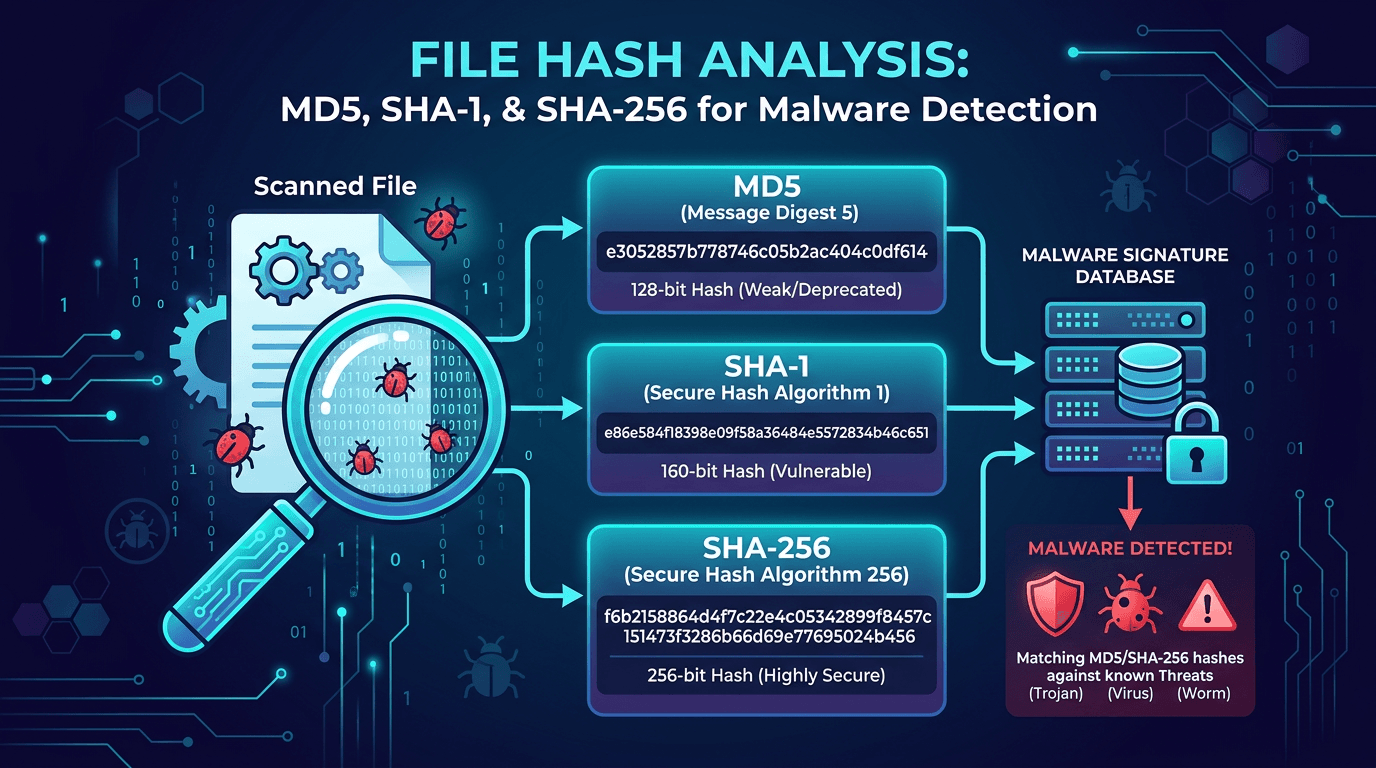
Analyse des hash de fichiers : MD5, SHA-1 et SHA-256 pour la détection de malware et le threat hunting
Un guide pratique des hash de fichiers en cybersécurité : comment fonctionnent MD5, SHA-1 et SHA-256, pourquoi ils comptent pour la détection de malware, la réponse à incident et le threat hunting, et comment exploiter les recherches de hash pour enrichir vos indicateurs de compromission.