Malwares2026-04-22
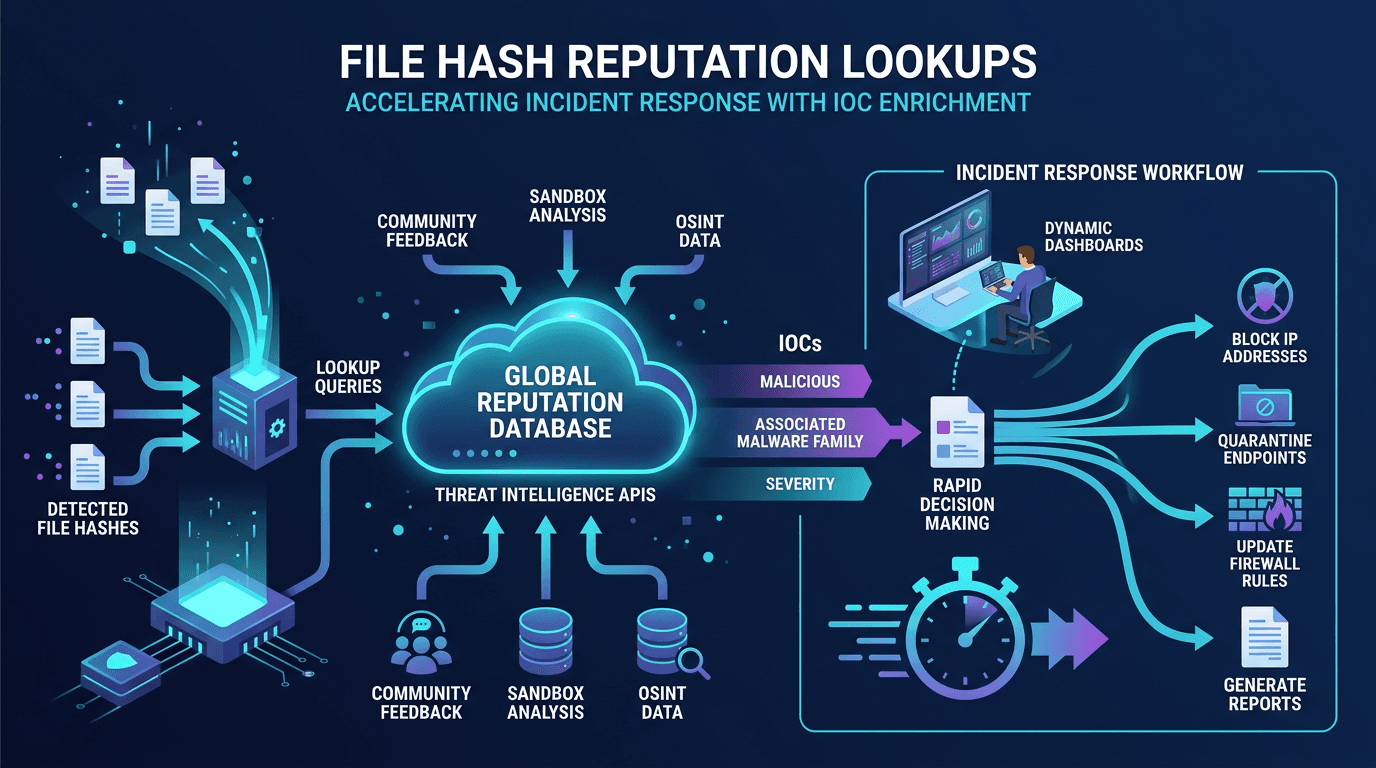
Réputation des hash de fichiers : accélérer la réponse à incident avec l'enrichissement d'IOC
Guide pratique de la recherche de réputation des hash de fichiers : fonctionnement, sources de données, construction de pipelines d'enrichissement d'IOC automatisés et intégration de cette intelligence dans les workflows SOC, SOAR et réponse à incident.
12 min de lecture
Renseignement sur les menaces2026-04-19
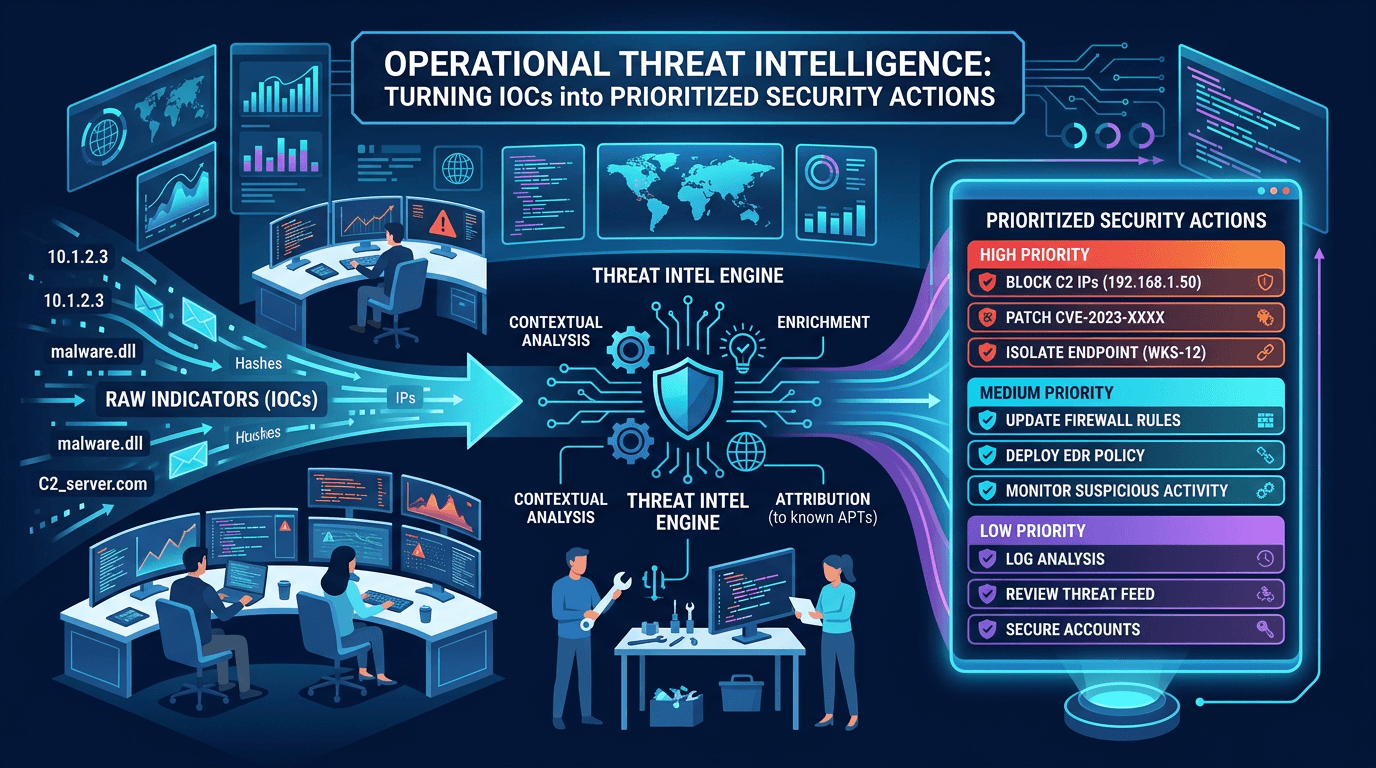
Threat intelligence opérationnelle : transformer les IOC en actions de sécurité priorisées
Définir une CTI opérationnelle exploitable au quotidien par les équipes SOC : cycle de vie des IOC, scoring de confiance, hygiène des flux, et alignement des indicateurs avec le detection engineering et la réponse à incident.
11 min de lecture
SOC2026-04-07
Métriques SOC : quels indicateurs suivre pour la cybersécurité
Un SOC efficace ne se juge pas au volume d’alertes. Voici les KPI utiles pour mesurer la détection, la réponse et l’amélioration continue — sans noyer l’équipe sous les tableaux de bord inutiles.
2 min de lecture