CVE connues
Les identifiants CVE des services exposés par une IP, comptés par gravité.
CVE connues et ports ouverts d’une IP exposée sur Internet, et logiciels qu’un domaine laisse voir. Aucune sonde intrusive.
Aucune carte bancaire requise · Clé API gratuite
score de risque · catégories de menace · sources · ancienneté · confiance — en une requête
Les identifiants CVE des services exposés par une IP, comptés par gravité.
Les ports et noms d’hôte vus sur l’IP, à côté de ses CVE.
Serveurs, frameworks et CMS lus dans les en-têtes HTTP d’un domaine.
Chaque CVE renvoie à sa page avec CVSS, EPSS et statut CISA KEV.
Déclarez les produits que vous exploitez et recevez un constat à chaque nouvelle CVE correspondante.
Voyez quelles CVE et quels ports vos IP publiques exposent.
Vérifiez les CVE connues sur les IP publiques d’un fournisseur avant de l’intégrer.
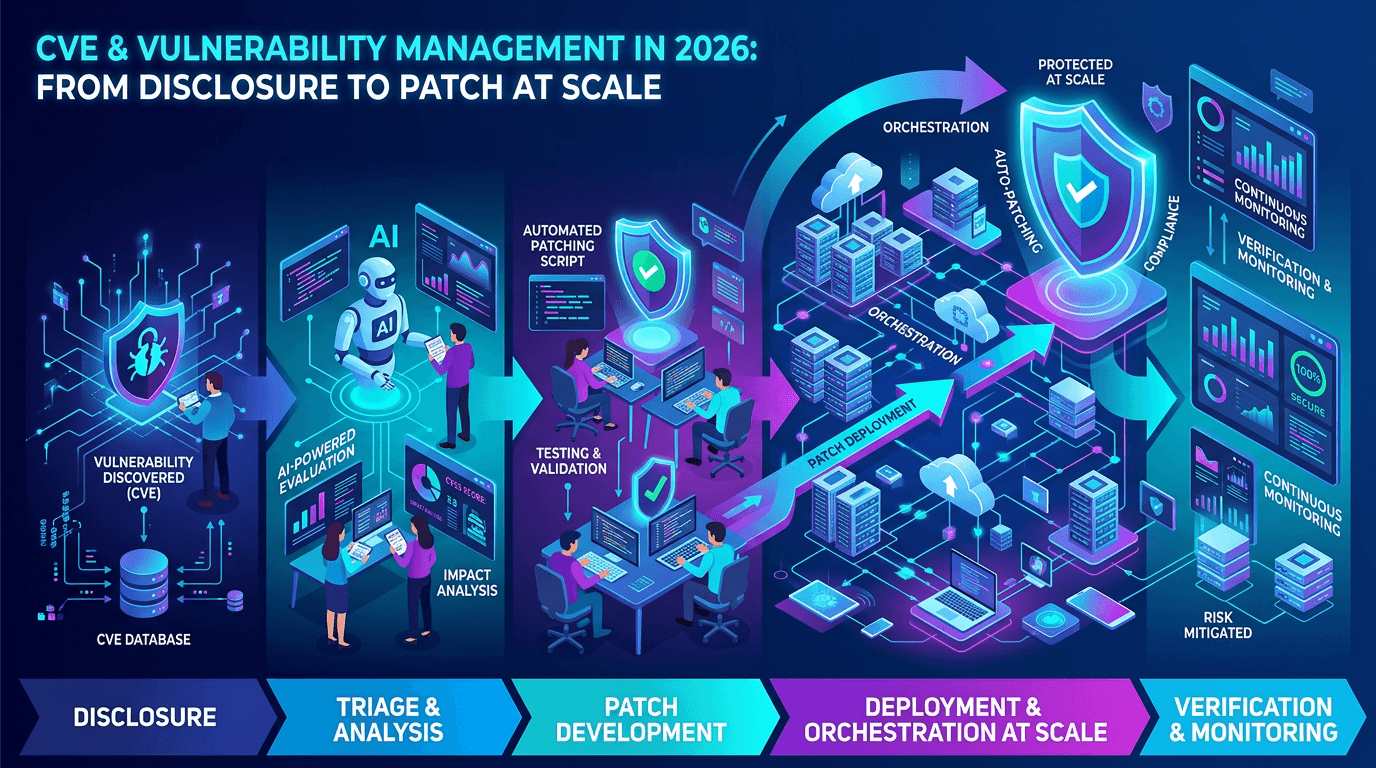
Article de blog
Un guide pratique de l'écosystème CVE, du scoring CVSS, des signaux d'exploitabilité et de la façon dont les équipes de sécurité priorisent les vulnérabilités sans se noyer sous le bruit des scanners.
Lire la suite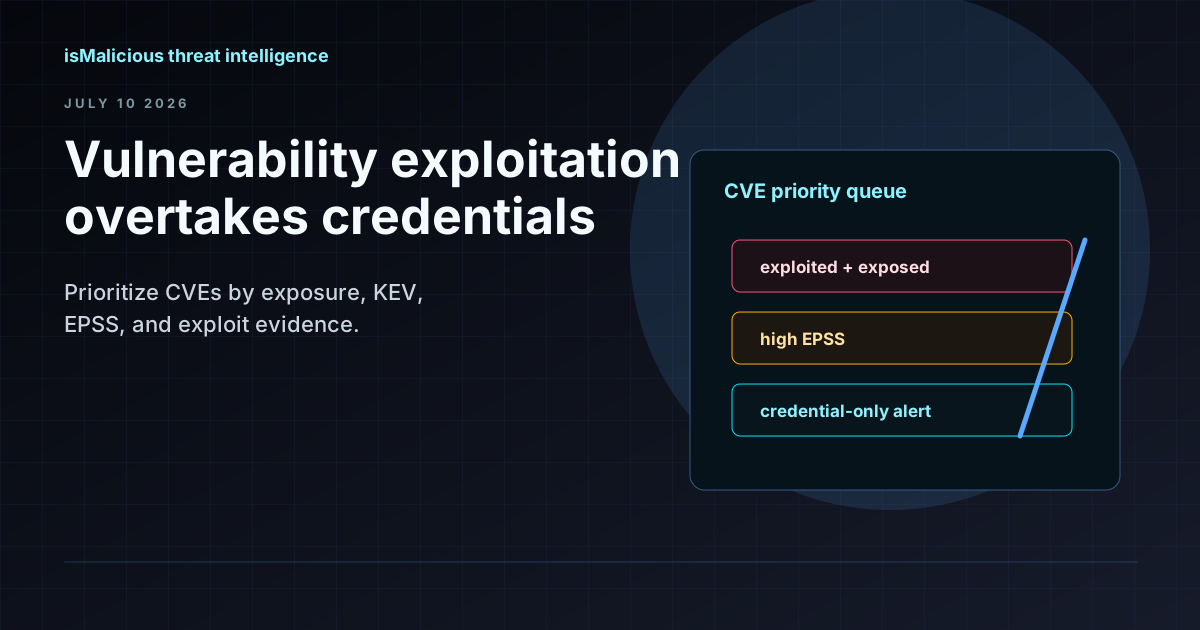
Article de blog
Le Verizon DBIR place l'exploitation de vulnérabilités parmi les principales voies de compromission. CVE Watch, KEV, EPSS et le contexte d'exposition aident les équipes à patcher ce que les attaquants utilisent réellement.
Lire la suite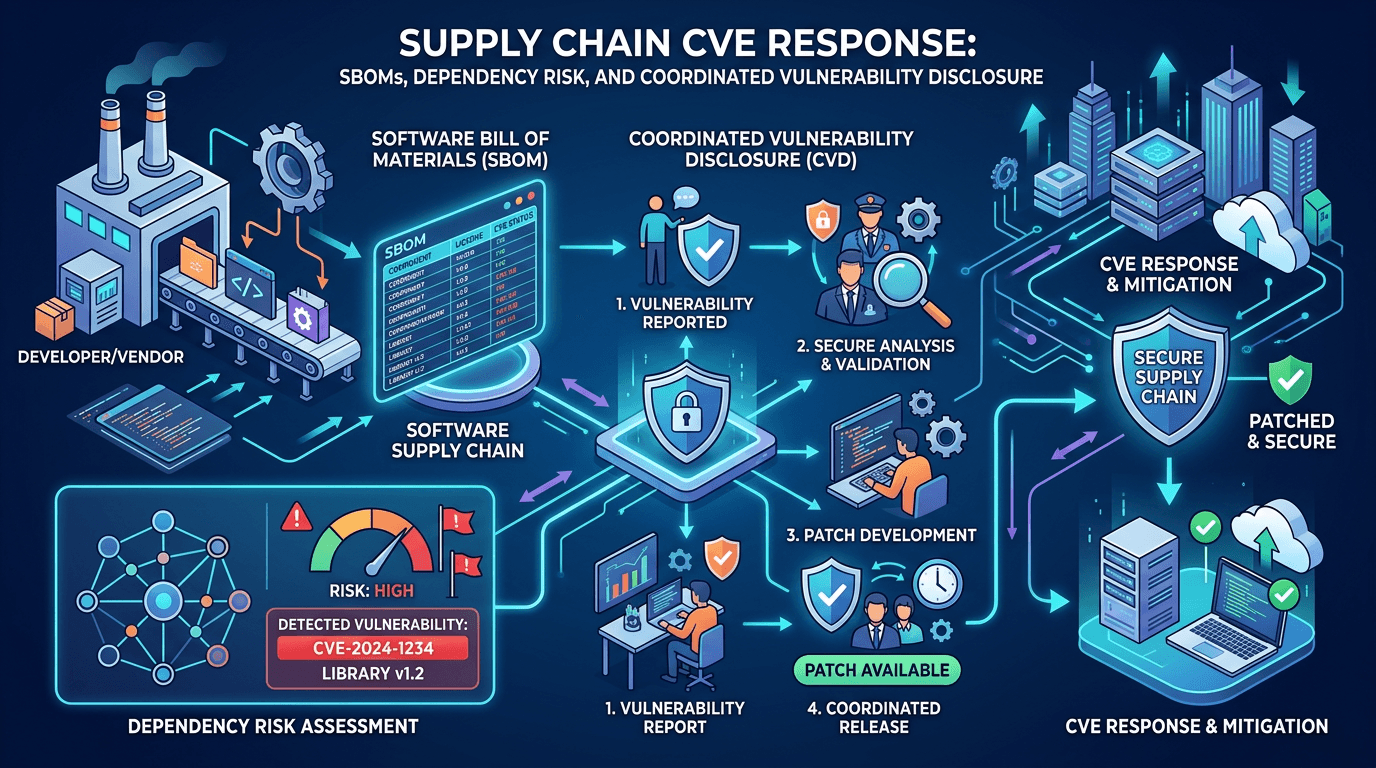
Article de blog
Bâtir un programme moderne de sécurité de la chaîne d'approvisionnement : générer des SBOM, relier les CVE aux composants, intégrer EPSS et KEV, et coordonner les correctifs entre éditeurs et mainteneurs open source.
Lire la suiteL’offre gratuite inclut les recherches sur le site sans plafond mensuel et 250 requêtes API par mois. Vérifiez les sources et les limites, puis connectez l’API.
Aucune carte bancaire requise · Clé API gratuite