Fichiers de verrouillage
Lecture de package-lock.json, requirements.txt, Gemfile.lock et Cargo.lock.
Envoyez un fichier de verrouillage ou une liste de paquets : jusqu’à 500 paquets par requête, comparés à OSV.
Aucune carte bancaire requise · Clé API gratuite
Lecture de package-lock.json, requirements.txt, Gemfile.lock et Cargo.lock.
Ou envoyez nom, version et écosystème pour npm, PyPI, Go, Maven, NuGet et d’autres.
Les fichiers de verrouillage figent aussi les dépendances imbriquées : elles sont vérifiées avec le reste.
Chaque version de paquet est comparée aux avis d’OSV.dev.
Les résultats sont comptés par gravité, prêts à faire échouer un build CI.
Vérifiez vos dépendances avant de déployer en production.
Auditez les composants tiers de vos applications.
Intégrez les contrôles de sécurité à vos pipelines CI/CD.
Une nomenclature logicielle (SBOM) liste chaque composant et chaque dépendance d’une application. Log4j (CVE-2021-44228) a montré qu’une seule bibliothèque imbriquée peut exposer des milliers de produits.
Article de blog
Les nomenclatures logicielles ne sont pas de la paperasse réservée à la conformité. Découvrez comment les SBOM réduisent le risque tiers et accélèrent la réponse quand une dépendance explose.
Lire la suite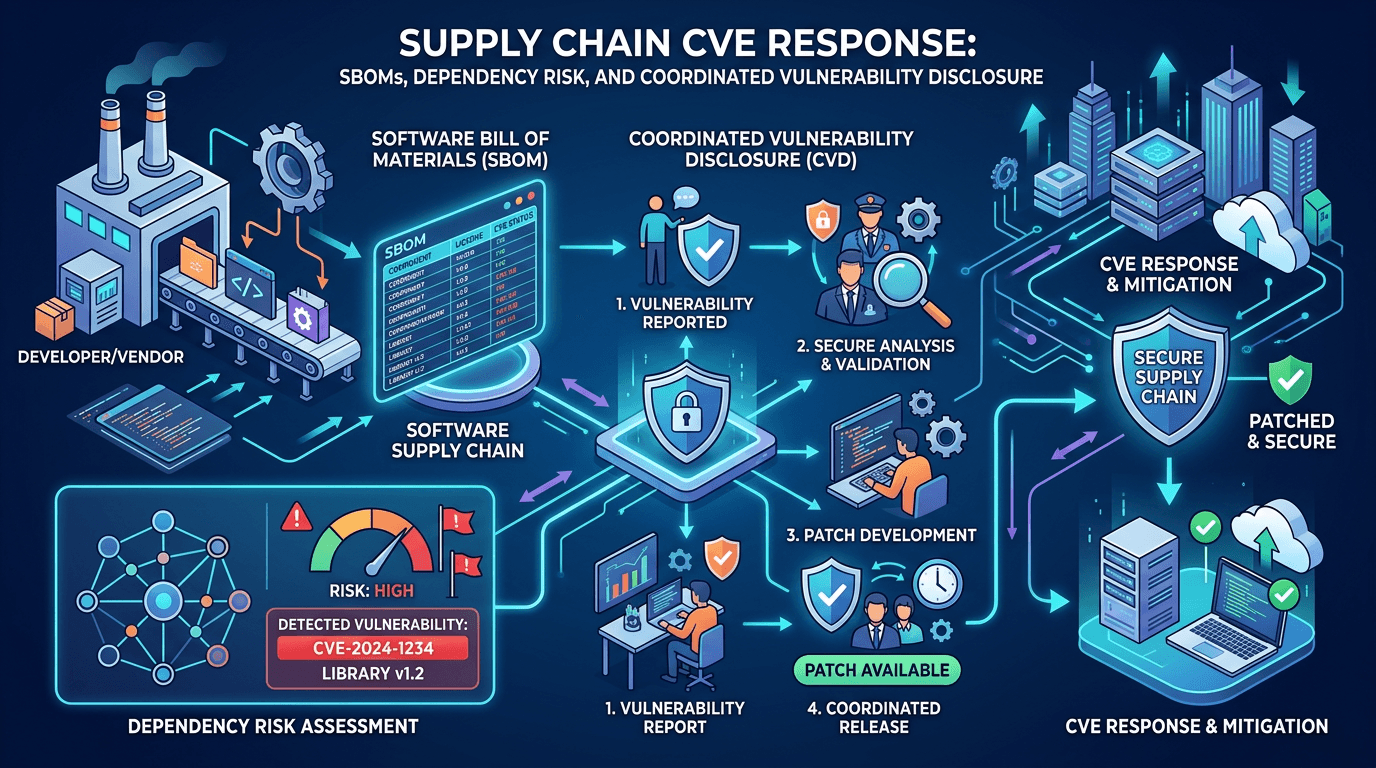
Article de blog
Bâtir un programme moderne de sécurité de la chaîne d'approvisionnement : générer des SBOM, relier les CVE aux composants, intégrer EPSS et KEV, et coordonner les correctifs entre éditeurs et mainteneurs open source.
Lire la suiteL’offre gratuite inclut les recherches sur le site sans plafond mensuel et 250 requêtes API par mois. Vérifiez les sources et les limites, puis connectez l’API.
Aucune carte bancaire requise · Clé API gratuite