Pièce jointe ZIP chiffrée : comment l’analyser
Traitez une archive protégée par mot de passe sans l’ouvrir sur le poste utilisateur : collecte, isolation, empreintes et décision documentée.
 Équipe isMalicious
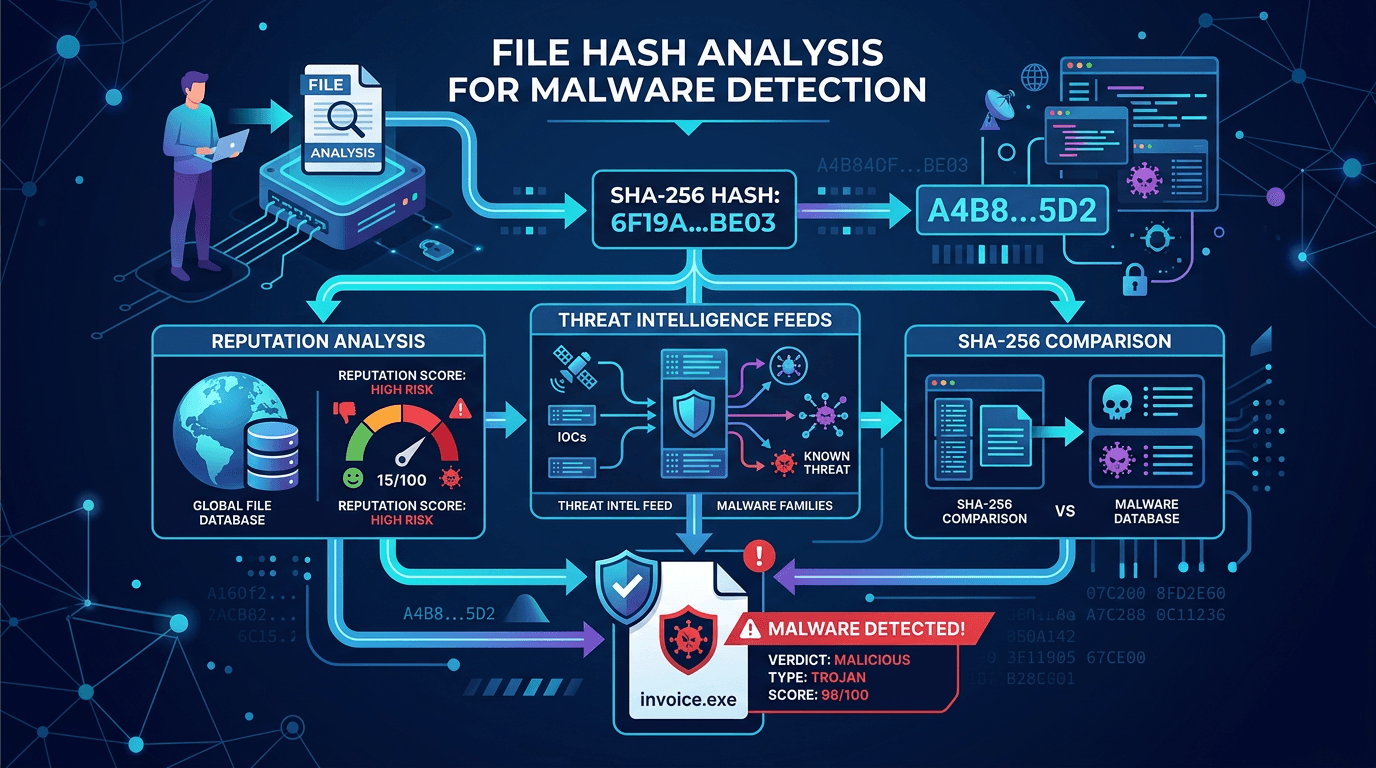
Une pièce jointe ZIP chiffrée demande une décision avant son ouverture : l’échange est-il attendu, et où peut-on examiner le contenu sans exposer le poste de travail ? Le mot de passe protège l’accès à l’archive. Il ne prouve ni l’identité de l’expéditeur, ni l’innocuité de ce qu’elle contient.
La procédure ci-dessous couvre le triage d’une archive reçue par email. Elle sépare les gestes de l’utilisateur et ceux de l’équipe chargée de l’analyse. Son résultat peut être une libération documentée, un refus ou une investigation à poursuivre ; le déchiffrement réussi ne constitue jamais, à lui seul, une validation.
L’utilisateur conserve le message et signale le doute
N’extrayez pas l’archive sur le poste qui sert à lire les emails. Utilisez le mécanisme de signalement prévu par l’organisation afin que l’équipe dispose du message original, des en-têtes et de la pièce jointe. Un transfert informel ou une capture d’écran peut perdre des éléments utiles.
Expliquez simplement le contexte : destinataire attendu, conversation existante, type de document annoncé et éventuelle ouverture déjà effectuée. Si le fichier a été lancé, dites-le immédiatement. Cette information change le périmètre de l’enquête ; l’analyse de la pièce jointe ne remplace plus l’examen du poste.
Un mot de passe indiqué dans le corps du message reste une donnée fournie par l’expéditeur. Il n’est pas une preuve indépendante. Pour confirmer un échange métier, utilisez un contact déjà connu, obtenu hors du message douteux. Une réponse dans le même fil ne permet pas d’exclure la compromission du compte expéditeur.
Comprendre ce que la passerelle a réellement inspecté
« Aucun malware détecté » et « contenu non inspecté » sont des résultats différents. Avant de libérer le message, l’analyste doit retrouver le résultat détaillé de la passerelle : archive reconnue, mot de passe disponible, extraction réussie, éléments examinés et erreurs.
Les capacités varient selon le produit et sa configuration. Microsoft indique, par exemple, que Safe Attachments ne peut pas analyser complètement ou exécuter en environnement virtuel une pièce jointe protégée sans disposer du mot de passe ; celui-ci peut parfois être récupéré dans le message. La documentation de Safe Attachments décrit cette limite. Elle ne justifie donc ni « tout ZIP chiffré passe inaperçu », ni « notre passerelle les inspecte toujours ».
Conservez le libellé exact du résultat dans le ticket. Une normalisation qui remplace toutes les erreurs par un indicateur vert supprime l’information dont l’analyste a besoin pour décider.
Préparer une copie dans un environnement isolé
Réservez la manipulation à une station ou machine virtuelle d’analyse administrée pour cet usage. Pour ce triage statique, partez d’un environnement sans connexion aux réseaux de production ni accès Internet, sans dossiers partagés, sans presse-papiers partagé et sans identifiants métier. Employez un outil d’archivage à jour fourni par votre équipe.
Le mot « machine virtuelle » ne suffit pas : vérifiez les accès réellement disponibles. Un dossier partagé vers le poste hôte ou un lecteur d’entreprise monté recrée un chemin vers des données que l’archive n’a pas à atteindre. Prévoyez un retour à un état propre après le traitement.
Conservez l’archive originale dans le stockage de preuves autorisé et calculez son empreinte. Travaillez sur une copie identifiée. La séparation entre collecte, examen et analyse, ainsi que la préservation des données, sont au cœur du guide NIST SP 800-86 sur les techniques forensiques.
Vous pouvez suivre la procédure de calcul SHA-256 avec PowerShell pour produire le relevé. Le hash permet d’identifier l’objet manipulé ; il ne neutralise pas le fichier.
Examiner l’archive sans lancer son contenu
Commencez par les informations que l’outil peut afficher sans extraction : format reconnu, nombre d’entrées, tailles annoncées et chemins. Certains formats ou réglages masquent une partie de ces données. Notez ce qui est inaccessible au lieu de supposer que l’archive ne contient qu’un document.
Fixez des limites de taille totale extraite, de nombre de fichiers et de profondeur d’archives imbriquées. Une petite archive peut annoncer un volume décompressé disproportionné. Si les limites sont atteintes, interrompez l’examen et transmettez au spécialiste ; forcer l’extraction ne rend pas le résultat plus fiable.
Si l’extraction est autorisée, dirigez-la vers un répertoire jetable réservé à cette copie. L’outil doit empêcher les chemins de sortie du répertoire attendu. Désactivez l’ouverture automatique et ne double-cliquez pas les éléments extraits. Un nom finissant par .pdf ne suffit pas à confirmer le type réel.
Pour chaque élément pertinent, relevez nom, taille, type déterminé par l’outil et SHA-256. Distinguez ces empreintes de celle du ZIP. Deux archives différentes peuvent contenir le même fichier ; rechercher uniquement le hash du conteneur manquerait cette relation.
Un cas fictif pour choisir la suite
Imaginons un message intitulé « facture corrigée » contenant facture.zip, accompagné d’un mot de passe. Le destinataire attend bien une facture, mais l’examen isolé révèle un raccourci et un exécutable au lieu du document annoncé. Cet exemple est fictif ; il illustre une contradiction à examiner, sans représenter un incident observé.
L’équipe conserve les éléments et maintient le message en quarantaine. Elle peut rechercher les empreintes selon sa politique de partage et vérifier si d’autres destinataires ont reçu le même message. Elle n’a pas besoin de lancer le programme pour constater que le contenu livré ne correspond pas à l’échange attendu.
Autre résultat possible : un document du type annoncé est extrait, sans signal de réputation disponible. La conclusion reste incomplète. L’équipe doit appliquer sa procédure d’inspection documentaire et valider le contexte métier avant une éventuelle libération. L’absence de renseignement sur le hash n’efface pas les autres questions.
Garder les secrets dans le périmètre autorisé
N’envoyez pas automatiquement le ZIP, son mot de passe ou les documents extraits à un service public. Le contenu peut inclure des données clients, des éléments contractuels ou des identifiants. Déterminez les destinataires autorisés avant tout partage de fichier.
Une recherche d’empreinte transmet moins d’information que le fichier lui-même, mais révèle tout de même un intérêt pour cet objet. La réputation des hash en réponse à incident doit donc rester rattachée au processus de l’équipe.
Le compte rendu final doit indiquer ce qui a été inspecté, ce qui ne l’a pas été et la décision prise. Si un utilisateur avait déjà ouvert un élément, passez à la corrélation des traces locales. Si aucune ouverture n’a eu lieu, conservez les preuves et la raison de la quarantaine ou de la libération : le prochain analyste doit pouvoir comprendre le choix sans recommencer la manipulation.
FAQ
Questions fréquentes
Une archive protégée par mot de passe est-elle malveillante ?
Pas nécessairement. Le chiffrement existe aussi dans des échanges légitimes. Il réduit toutefois la visibilité des outils qui ne peuvent pas déchiffrer le contenu.
Peut-on ouvrir le ZIP pour vérifier rapidement son contenu ?
Un utilisateur ne devrait pas explorer une pièce jointe suspecte sur son poste de travail. L’équipe autorisée peut examiner une copie dans un environnement d’analyse isolé et prévu pour ce traitement.
Faut-il envoyer le ZIP à un service public d’analyse ?
Pas avant d’avoir établi que ce partage est autorisé. Une archive peut contenir des documents confidentiels ou des identifiants ; une recherche de hash est une opération distincte d’un envoi du fichier.
Articles associés
 Erreur SMTP 550 5.7.1 : trouver la cause du rejet
Un rejet 550 5.7.1 peut venir de la politique destinataire, de l’authentification ou de la réputation. Retrouvez la cause avec les bonnes traces.
 Analyser les en-têtes d’un e-mail suspect
Identifiez les serveurs fiables, interprétez Authentication-Results et reliez un e-mail suspect à ses liens sans confondre identité et contenu.
 Tableau des menaces : transformer la threat intelligence en priorités
Utilisez le tableau des menaces isMalicious pour passer d’une vue globale aux secteurs, groupes ransomware, malwares, victimes et preuves qui comptent pour votre équipe.
Vérifiez une IP ou un domaine
Voyez ce qu’en dit notre base de renseignement indexée.
Essayer le vérificateur d’IP et de domaines