Compromission de GitHub Actions et des pipelines CI/CD : un vecteur d'attaque en pleine expansion sur la chaîne d'approvisionnement
Les compromissions de pipelines CI/CD se répètent dans l'écosystème GitHub Actions. Signaux de détection, mesures de durcissement et workflow d'enrichissement pour les équipes sécurité.
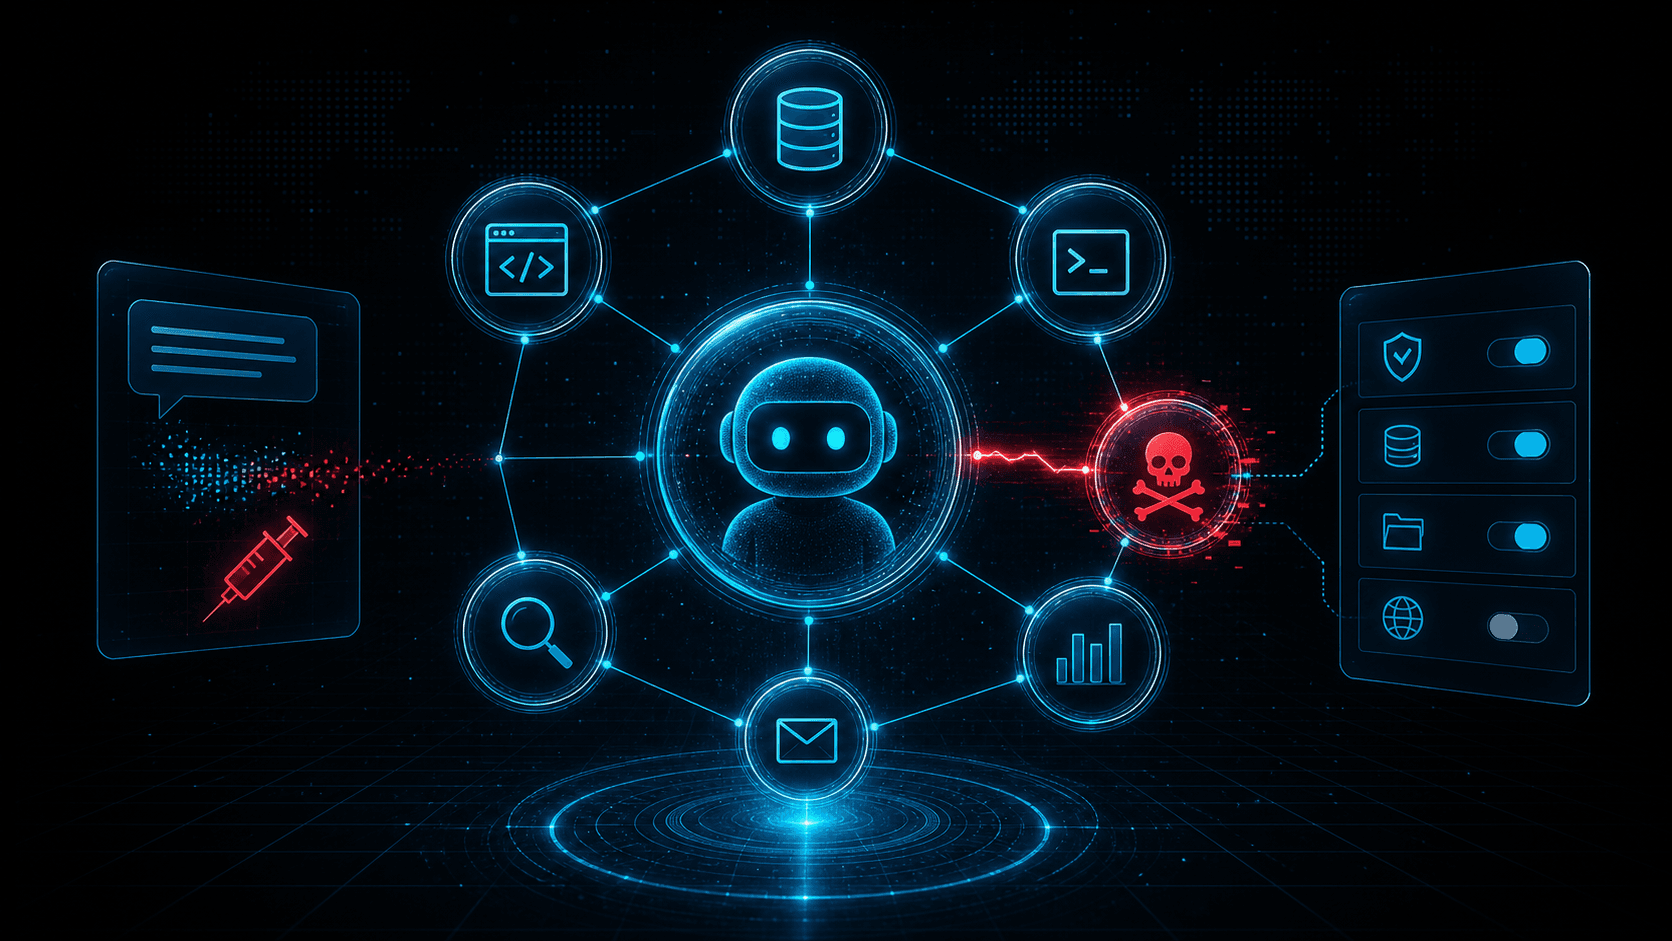
Risques de sécurité MCP : empoisonnement d'outils, prompt injection et la nouvelle surface d'attaque des agents IA
Les intégrations Model Context Protocol donnent aux agents un accès à des outils, des fichiers et des services. Cette puissance crée de nouveaux risques : empoisonnement d'outils, prompt injection, permissions trop larges et abus de serveurs non fiables.
Paquets npm malveillants : détecter la compromission de la chaîne d'approvisionnement open source
Les paquets npm malveillants exploitent le typosquatting, la dependency confusion, les scripts d'installation et la compromission de mainteneurs pour voler des secrets et piéger les builds. Détection et réponse concrètes.
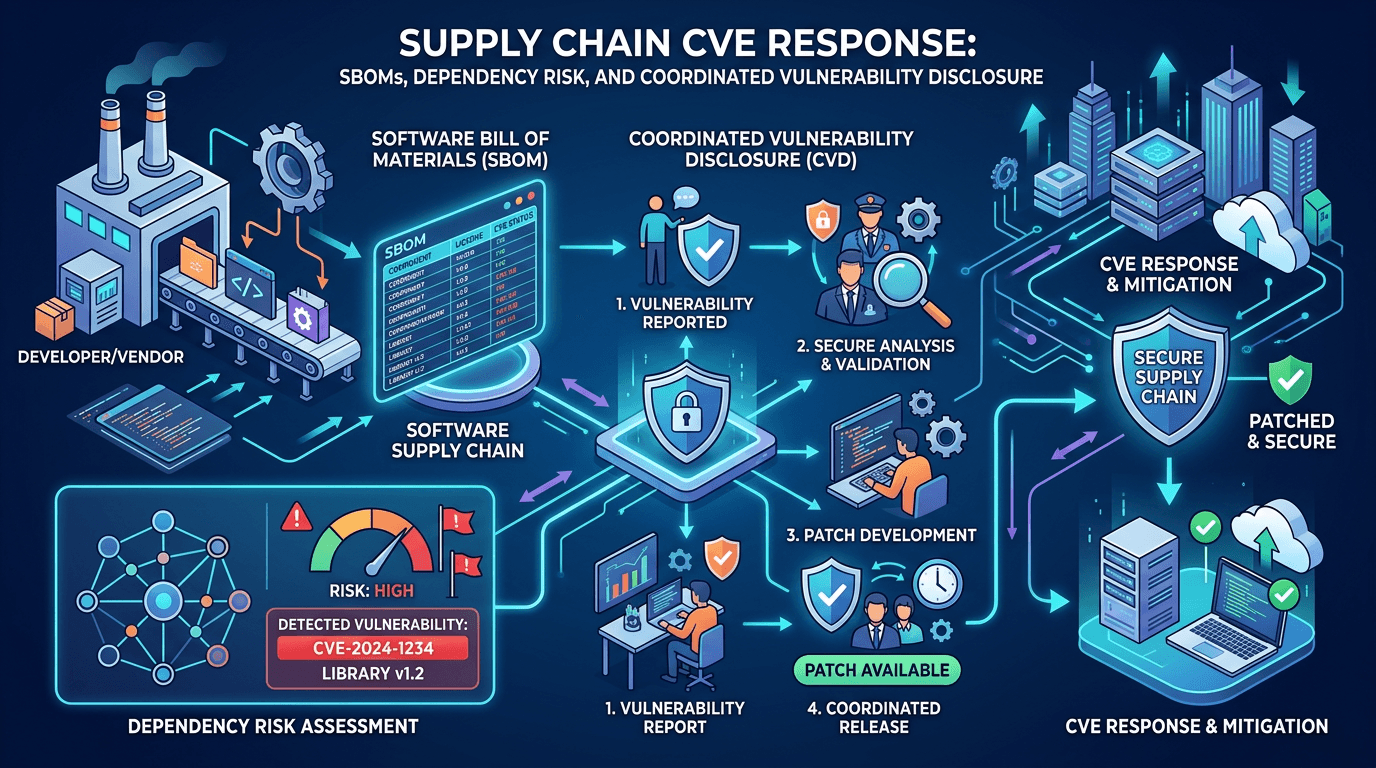
Réponse aux CVE de la chaîne d'approvisionnement : SBOM, risque lié aux dépendances et divulgation coordonnée
Bâtir un programme moderne de sécurité de la chaîne d'approvisionnement : générer des SBOM, relier les CVE aux composants, intégrer EPSS et KEV, et coordonner les correctifs entre éditeurs et mainteneurs open source.
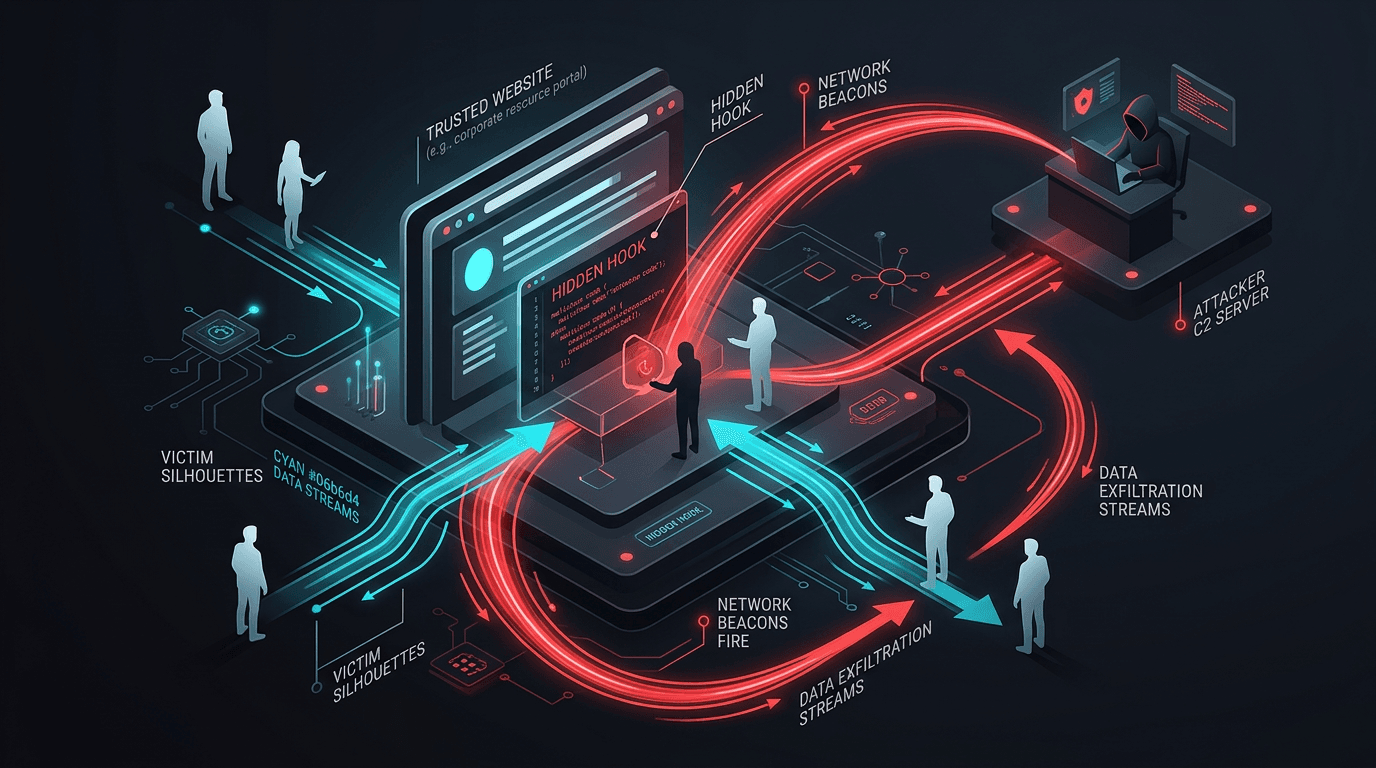
Attaques par point d'eau : compromettre les sites auxquels vos victimes font déjà confiance
Plutôt que de cibler des individus par spear phishing, les APT infectent les sites web que leurs cibles consultent au quotidien. Comprenez le fonctionnement des campagnes par point d'eau et durcissez la chaîne d'approvisionnement web et la détection.