Chaîne d’approvisionnement2026-08-24
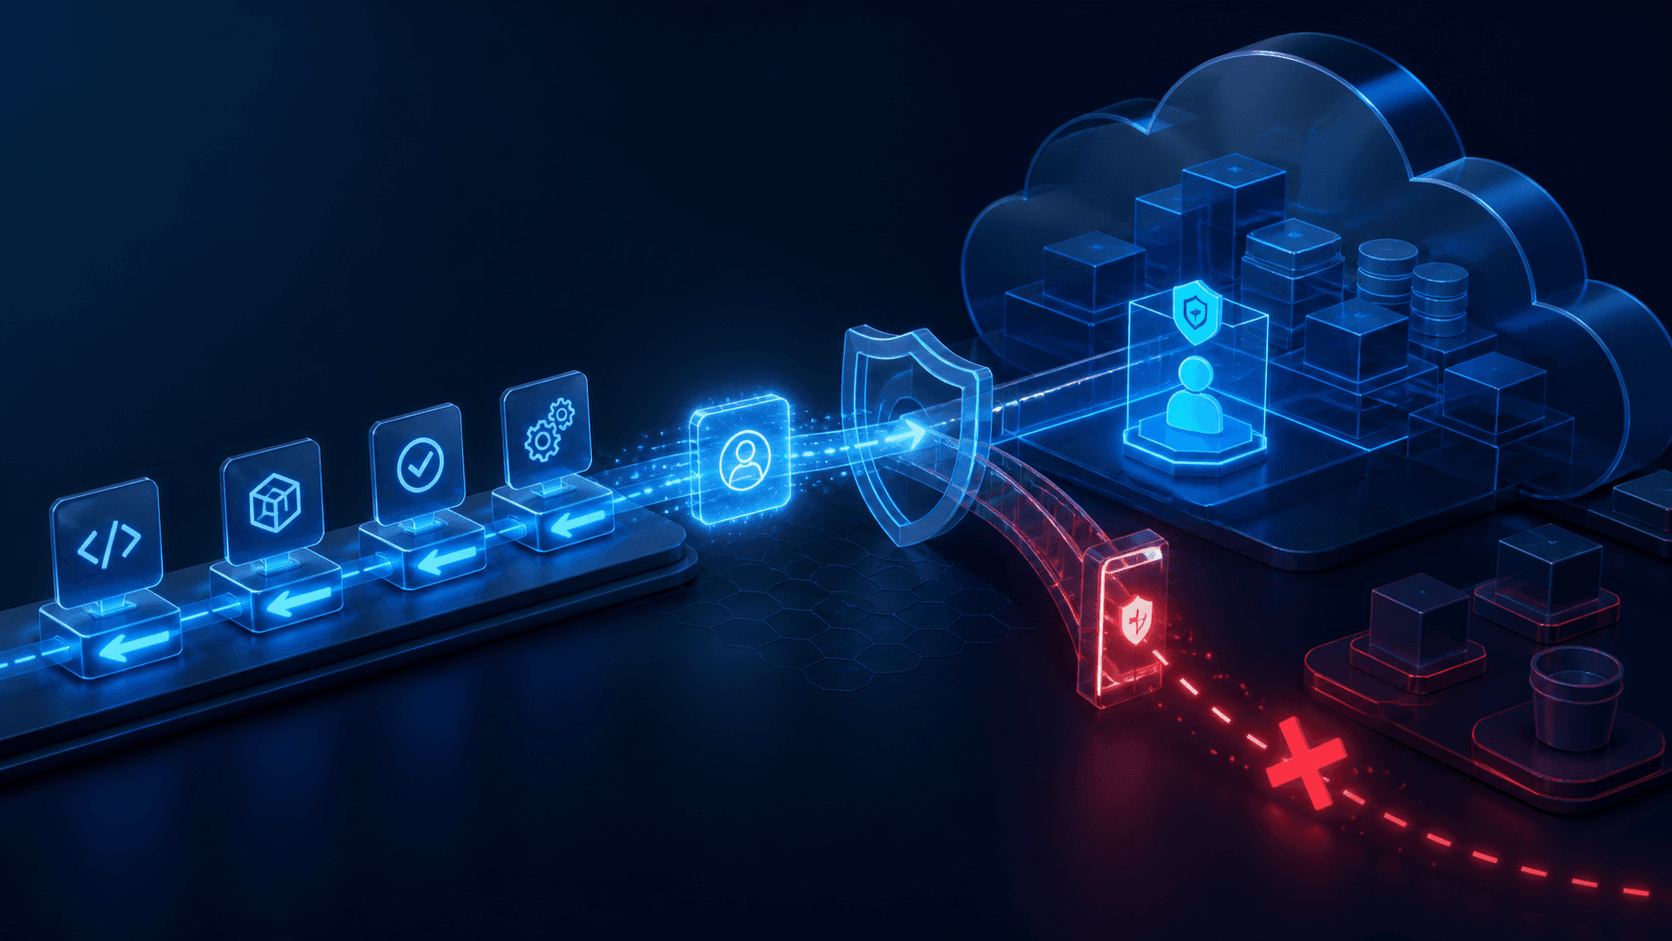
GitHub Actions OIDC : sécuriser les déploiements cloud
Remplacez les secrets cloud persistants par OIDC tout en contraignant claims, permissions, environnements, workflows réutilisables et réponse.
4 min de lecture
Chaîne d’approvisionnement2026-08-24
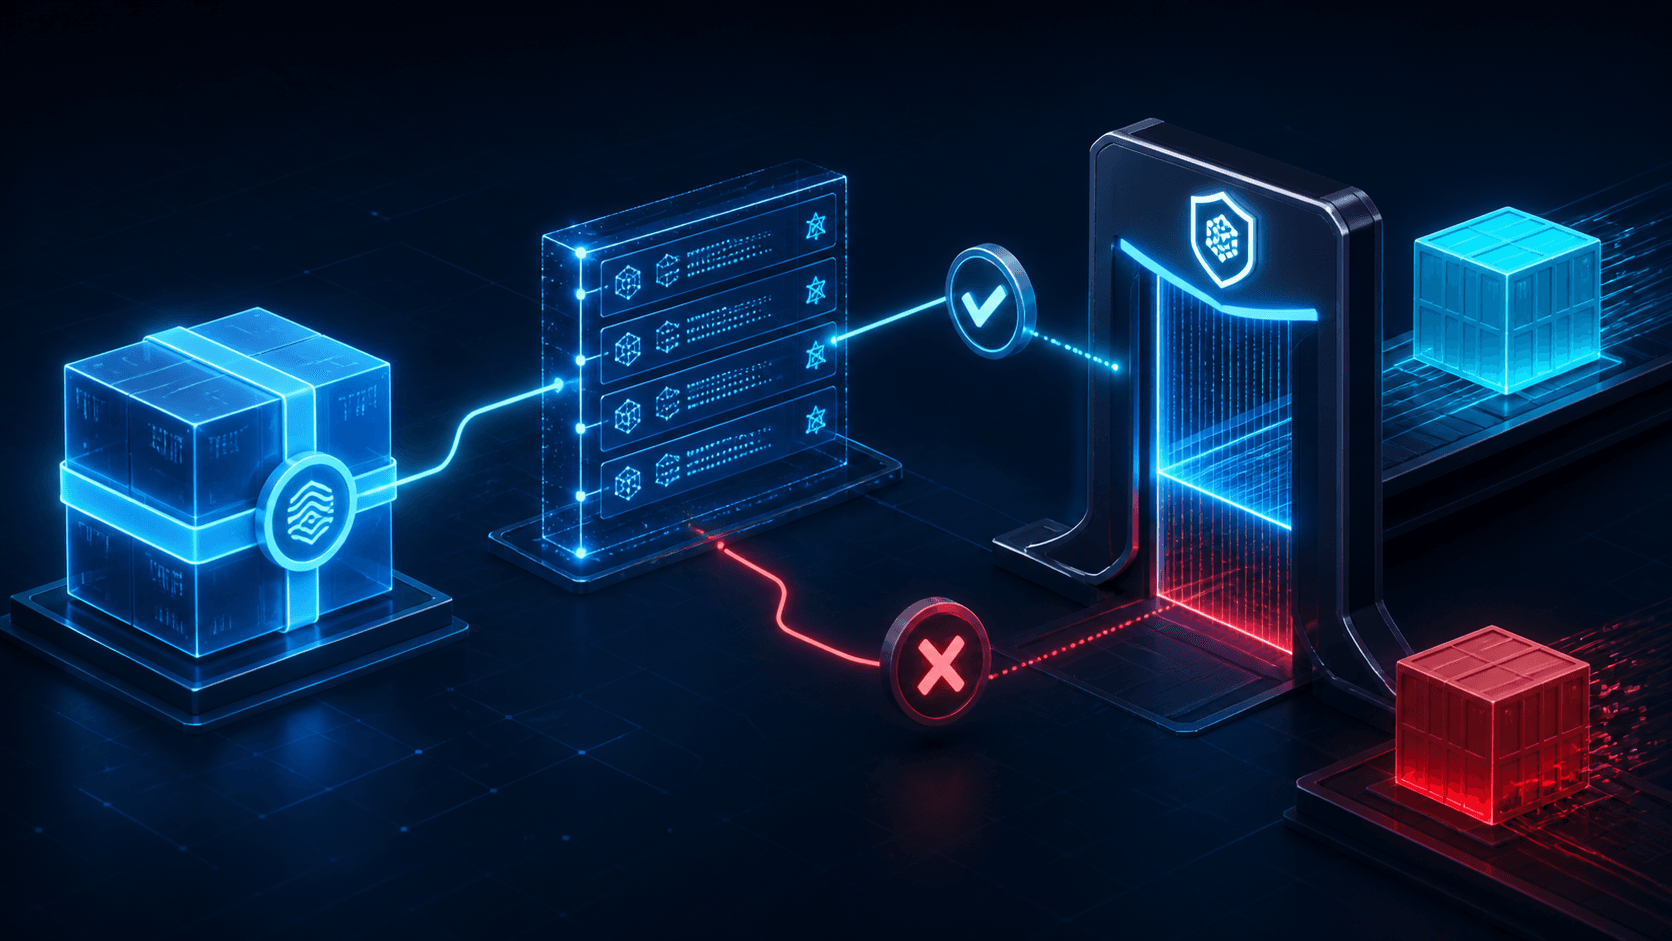
Sigstore et Cosign : vérifier les images de conteneurs
Signez et vérifiez les images avec Cosign, identités keyless, transparence, digests immuables et politiques d’admission centrées sur le signataire.
3 min de lecture
Chaîne d’approvisionnement2026-08-24
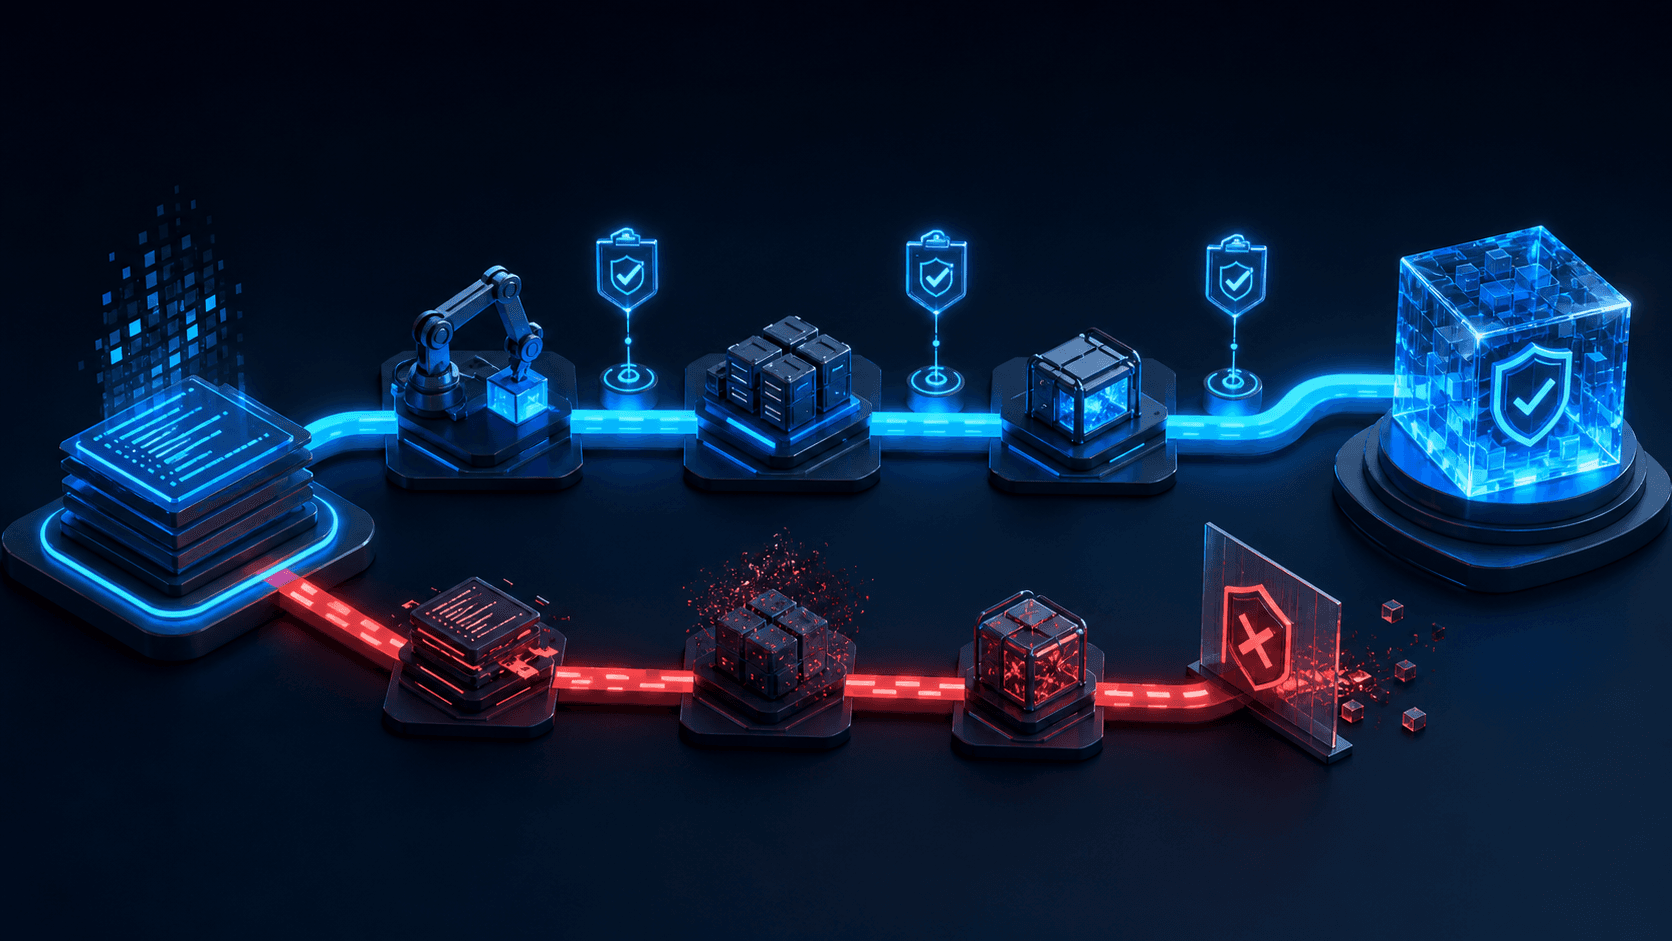
Provenance SLSA : vérifier la supply chain logicielle
Utilisez la provenance SLSA pour relier artefacts, source et builders, vérifier vos politiques CI et répondre aux altérations.
4 min de lecture
Chaîne d’approvisionnement2026-08-24
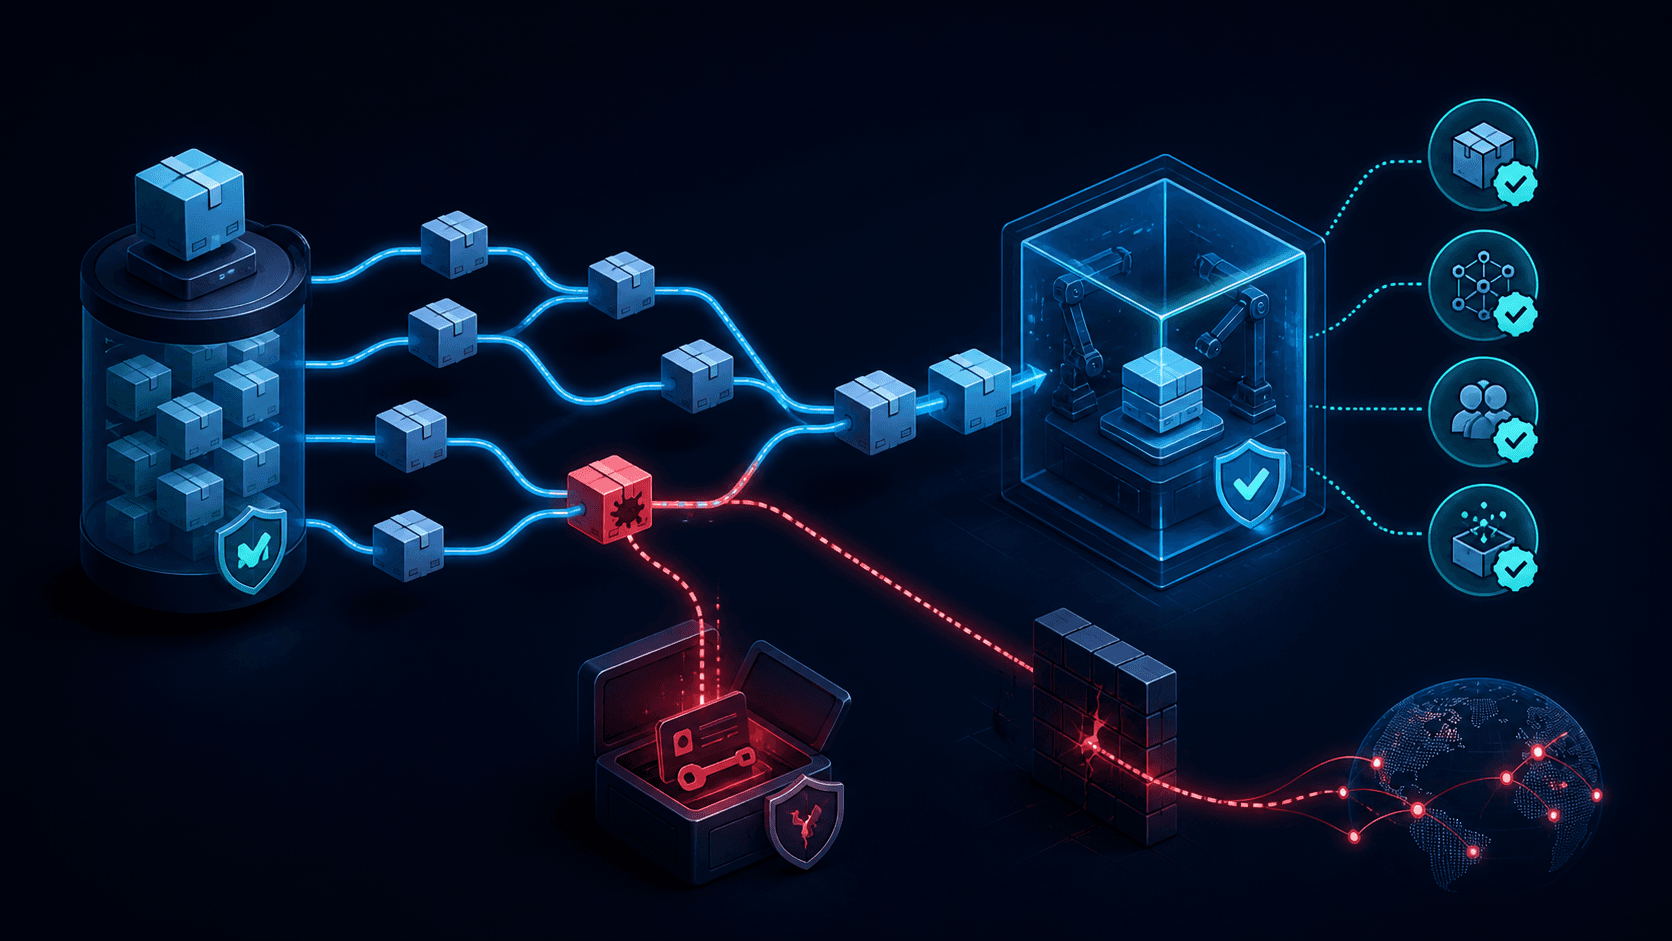
Paquets PyPI malveillants : sécuriser la supply chain
Détectez les paquets PyPI malveillants par provenance, contrôle des dépendances, comportement d’installation, réseau, hashes et playbook Python.
3 min de lecture