Fatigue des alertes SOC en juillet 2026 : le score de confiance vaut mieux que plus de bruit
Les travaux de Vectra AI montrent que la surcharge d'alertes reste un problème de résilience. Les SOC ont besoin de qualité des sources, de scores de confiance, d'enrichissement et de workflows SIEM qui suppriment le bruit sans masquer le risque.
Fatigue des alertes au SOC : comment la threat intelligence réduit les faux positifs sans masquer les vraies attaques
La fatigue des alertes n'est pas qu'un problème d'effectifs. Les équipes SOC ont besoin de meilleures preuves, de qualité de sources, de niveaux de confiance et de workflows d'enrichissement qui transforment des alertes bruyantes en décisions défendables.
Proxy, VPN, Tor et IP de datacenter : une matrice de décision pour vos règles WAF, fraude et SIEM (sans casser les vrais utilisateurs)
Toute IP « datacenter » n'est pas malveillante, et tout nœud de sortie Tor n'est pas un fraudeur. Ce guide en forme de matrice vous aide à combiner les signaux de type d'IP avec la réputation et le contexte produit, pour des décisions de sécurité plus sûres et explicables.
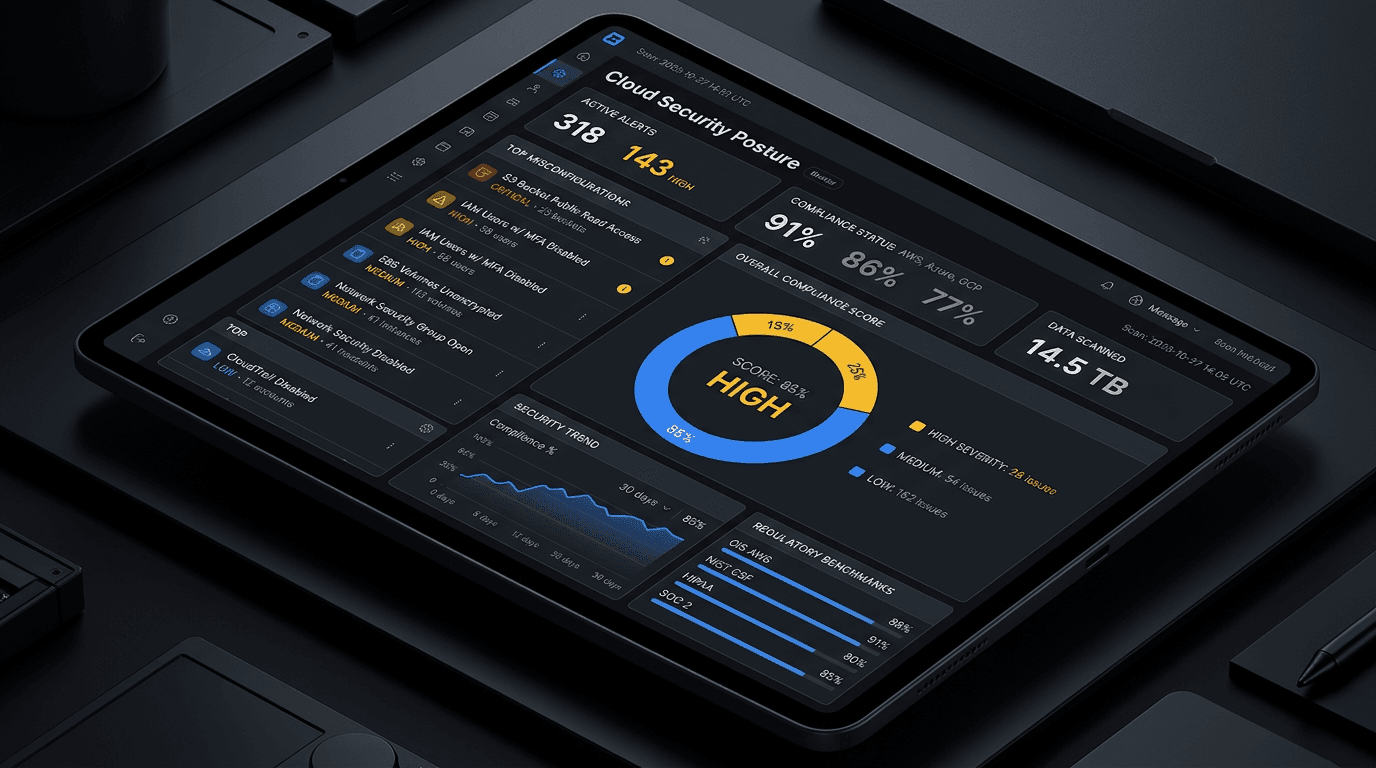
Réputation IP dans le cloud : ce que les défenseurs AWS, Azure et GCP doivent surveiller en 2026
Les adresses IP cloud sont partagées, recyclées et détournées à grande échelle. Apprenez à interpréter les signaux de réputation, à réduire les faux positifs et à aligner la sécurité réseau avec les contrôles natifs des trois grands hyperscalers.
Réputation ASN et threat intelligence : comment le renseignement sur les systèmes autonomes améliore la priorisation et les programmes de hunting
Une adresse IP est un instantané ; un système autonome (ASN) est un quartier. Découvrez comment exploiter le contexte ASN sans risque pour le triage, la lutte contre la fraude et les opérations de sécurité — sans confondre un cloud géant avec un « hébergeur malveillant » monolithique.
API d'enrichissement d'IOC : guide des opérations de sécurité pour un triage plus rapide, moins de faux positifs et un ROI mesurable
Un indicateur sans contexte, c'est un ticket sans propriétaire. Découvrez comment fonctionnent les API d'enrichissement d'IOC, quels champs les équipes SOC utilisent à chaque niveau, et comment les brancher sur la gestion des cas sans créer un marécage de données.
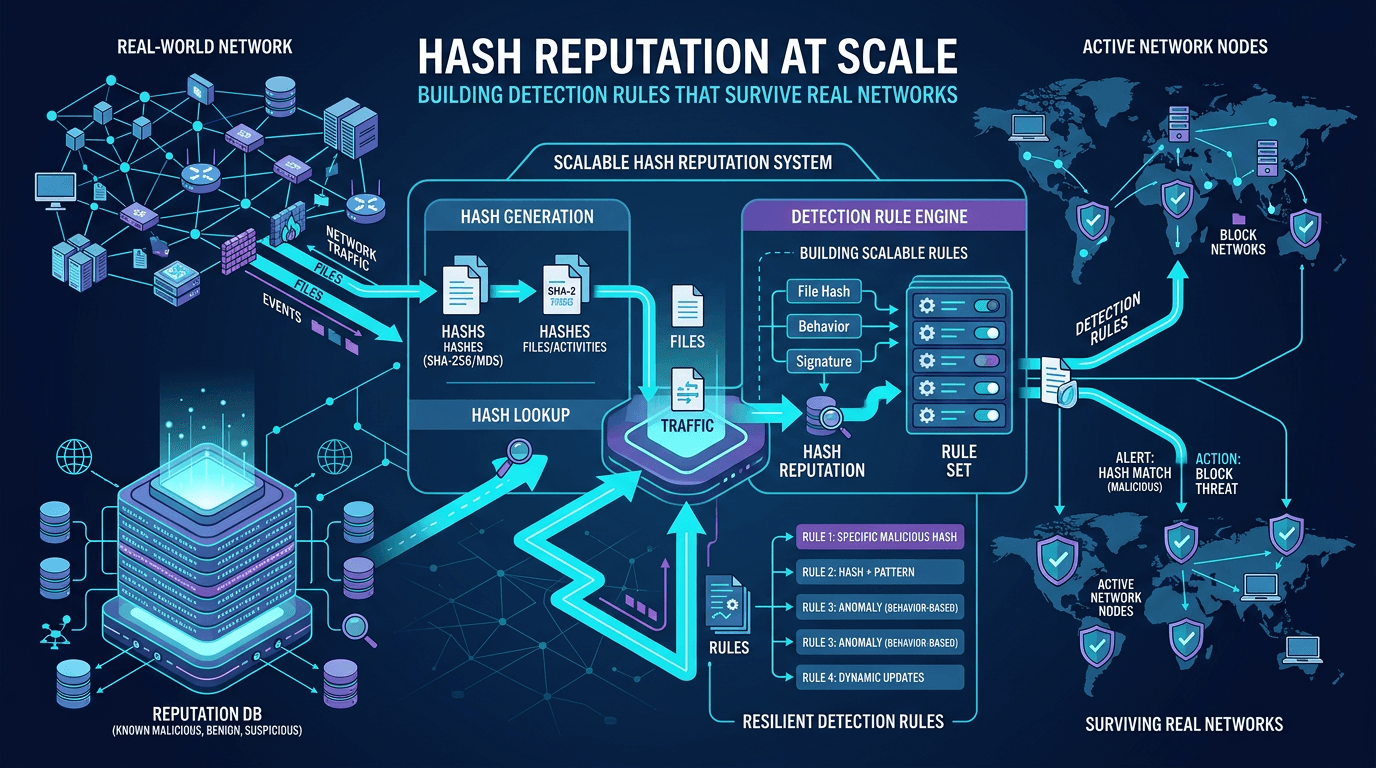
Réputation des hash à grande échelle : construire des règles de détection qui survivent aux réseaux réels
Dépassez le blocage ponctuel de hash : concevez des pipelines de réputation, réduisez les faux positifs et croisez l'intelligence fichier avec le contexte IP et domaine pour une détection réellement opérationnelle.