Sources de données CVE : comment construire une vision fiable du risque vulnérabilité
NVD, OpenCVE, CISA KEV, GCVE, EPSS, CERT-FR, MSRC, GHSA, Exploit-DB, Nuclei et advisories fournisseurs : comprendre le rôle de chaque source dans une plateforme CVE exploitable.
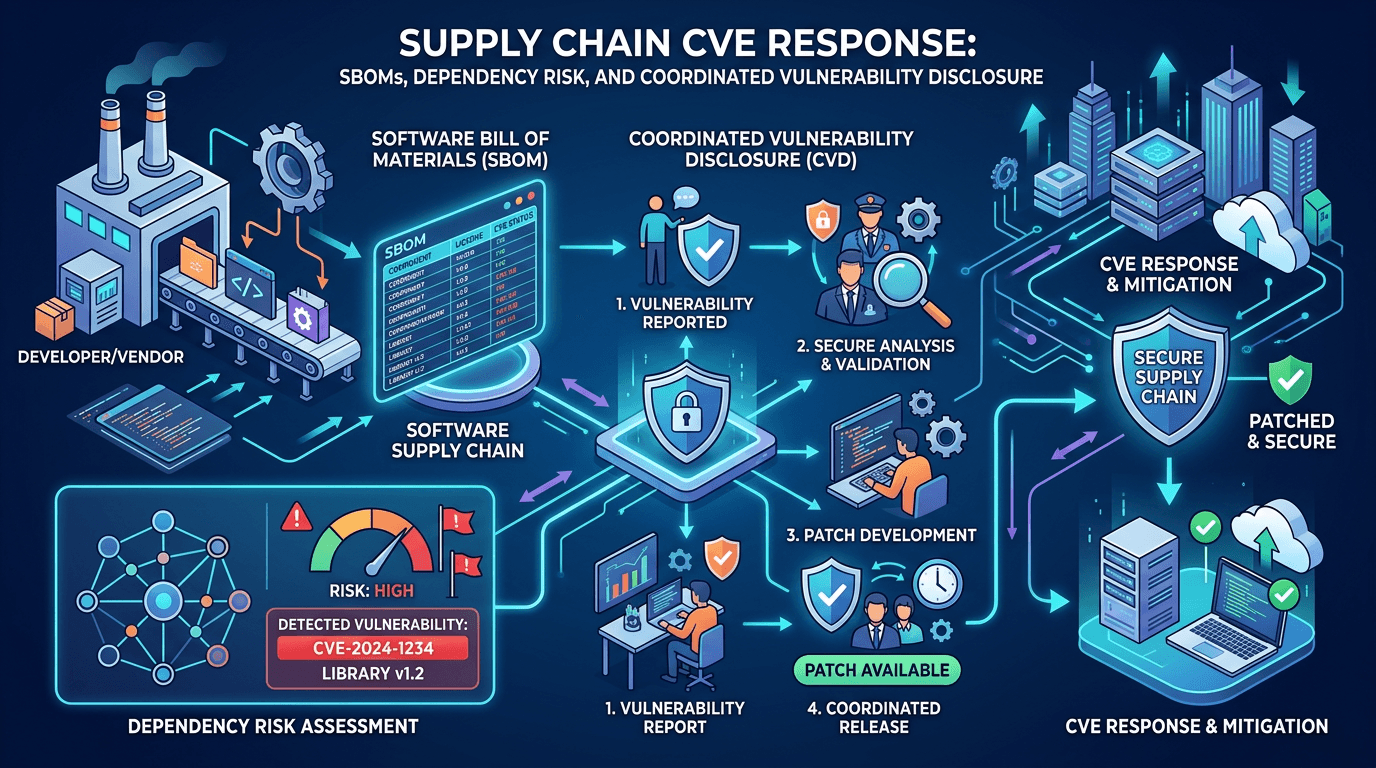
Réponse aux CVE de la chaîne d'approvisionnement : SBOM, risque lié aux dépendances et divulgation coordonnée
Bâtir un programme moderne de sécurité de la chaîne d'approvisionnement : générer des SBOM, relier les CVE aux composants, intégrer EPSS et KEV, et coordonner les correctifs entre éditeurs et mainteneurs open source.
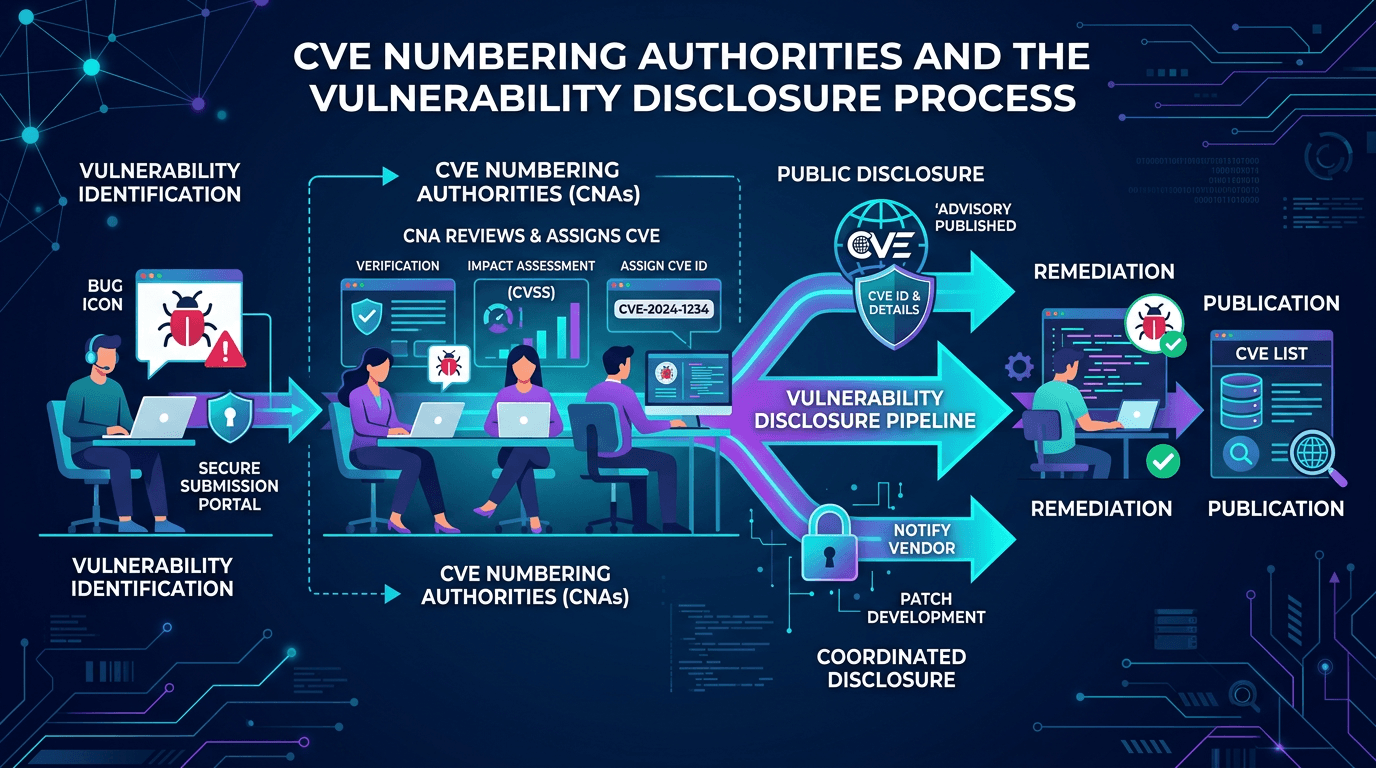
Les autorités de numérotation CVE (CNA) et le processus de divulgation des vulnérabilités : guide praticien 2026
Comprendre comment naît une CVE — de la découverte initiale à l'attribution par une CNA, la divulgation coordonnée et la publication — et comment cette chaîne façonne les priorités des défenseurs et la visibilité SEO des données de vulnérabilité.
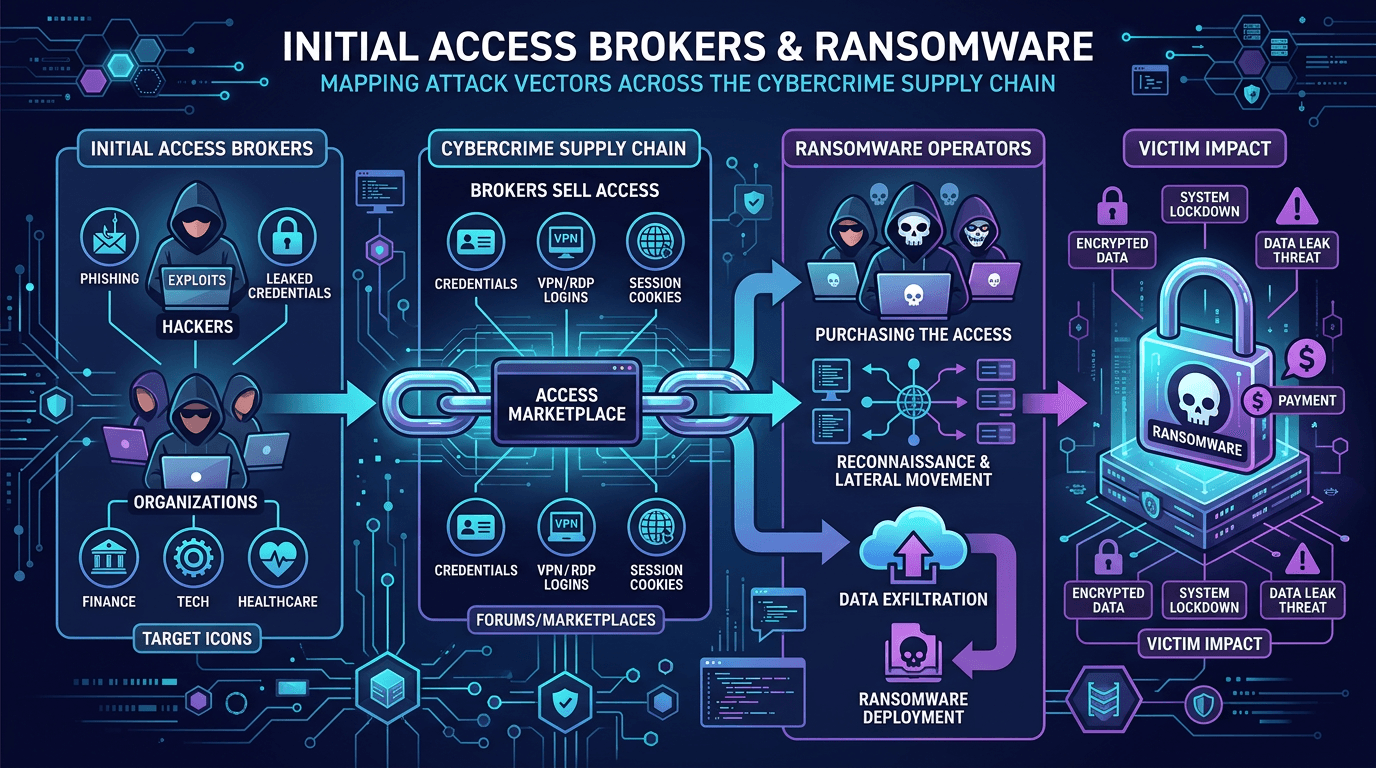
Courtiers d'accès initial et ransomware : cartographier les vecteurs d'attaque dans la chaîne d'approvisionnement cybercriminelle
Comprendre comment les courtiers d'accès monétisent leurs points d'entrée, comment les affiliés ransomware les achètent et quels contrôles défensifs brisent cette chaîne d'approvisionnement — du phishing aux services exposés.
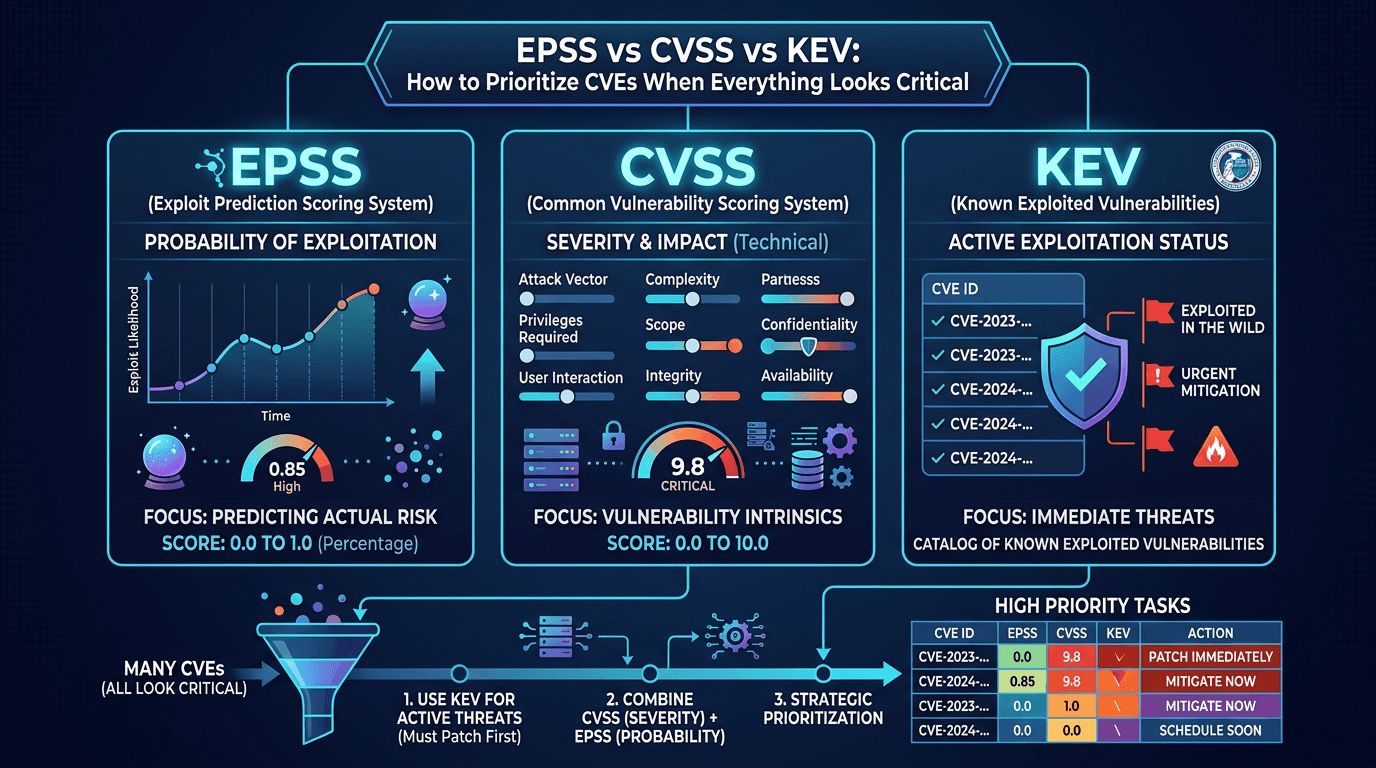
EPSS vs CVSS vs KEV : comment prioriser les CVE quand tout semble critique
Sortez de la confusion des scores : comparez la sévérité CVSS, la probabilité d'exploitation EPSS et l'exploitation active du catalogue CISA KEV, et adoptez un modèle concret de décision pour vos correctifs et vos mesures compensatoires.
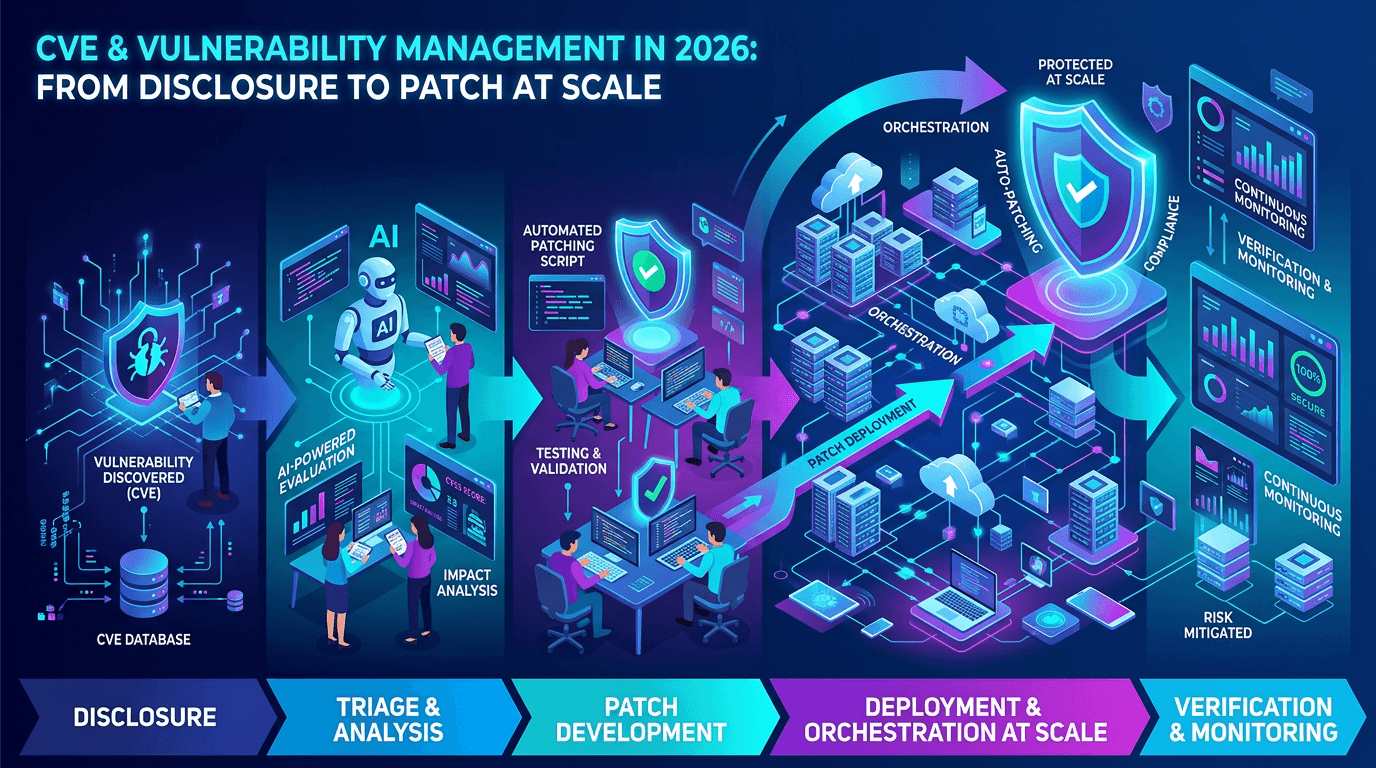
CVE et gestion des vulnérabilités en 2026 : de la divulgation au correctif à grande échelle
Un guide pratique de l'écosystème CVE, du scoring CVSS, des signaux d'exploitabilité et de la façon dont les équipes de sécurité priorisent les vulnérabilités sans se noyer sous le bruit des scanners.
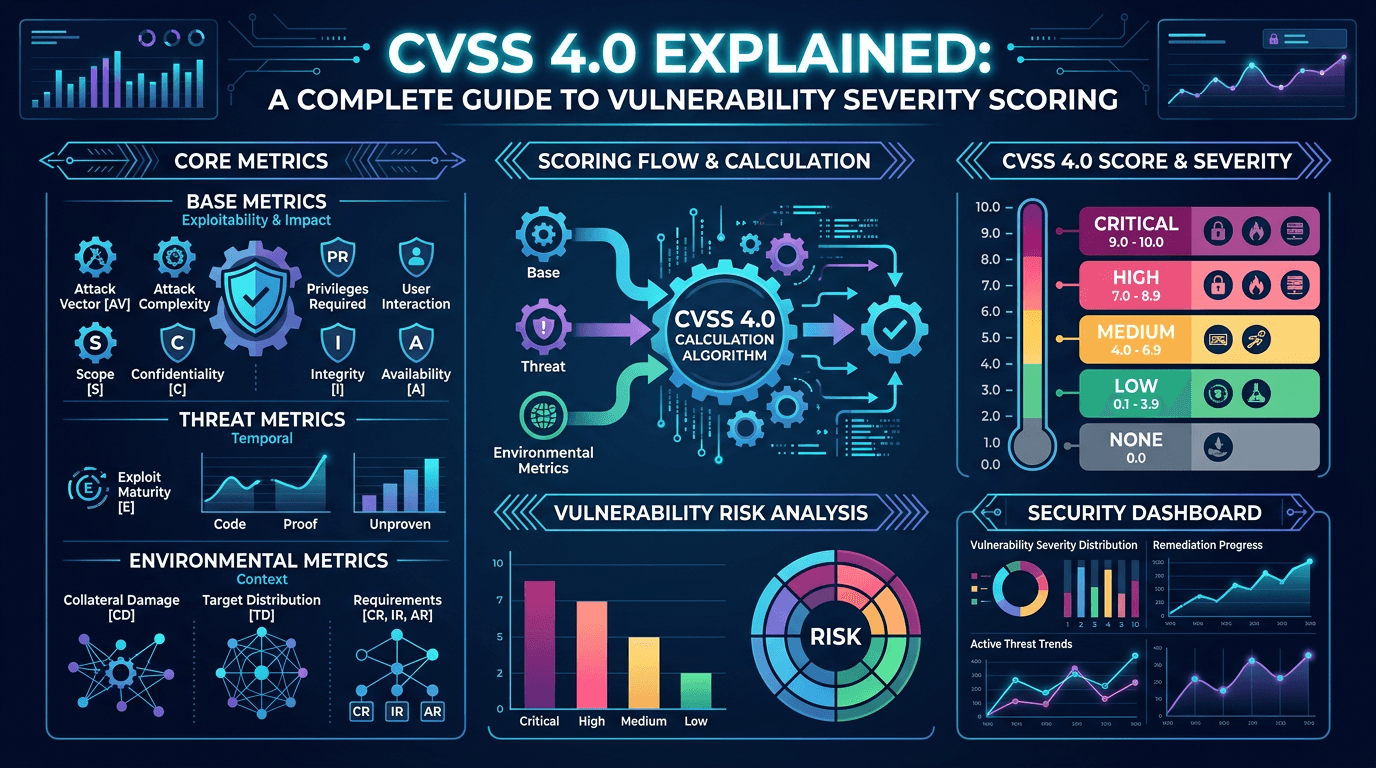
CVSS 4.0 expliqué : le guide complet de la notation de gravité des vulnérabilités en 2026
Maîtrisez le Common Vulnerability Scoring System v4.0 grâce à une analyse pratique des métriques de base, de menace, environnementales et supplémentaires — et apprenez à traduire le CVSS en décisions de risque concrètes.