STIX : distinguer Indicator et Observed Data
Séparez une règle de détection, un fait observé et un Sighting STIX pour importer vos IOC sans transformer chaque trace en menace.
Defang et refang : traiter hxxp et les IOC sans erreur
Partagez des IOC neutralisés tout en conservant une valeur exploitable : distinguez affichage, conversion, validation et soumission à un service externe.
Normalisation URL : éviter les erreurs de matching IOC
Comparez les URL sans perdre les preuves : casse, encodage, paramètres et fragments demandent des règles explicites et des tests de non-correspondance.
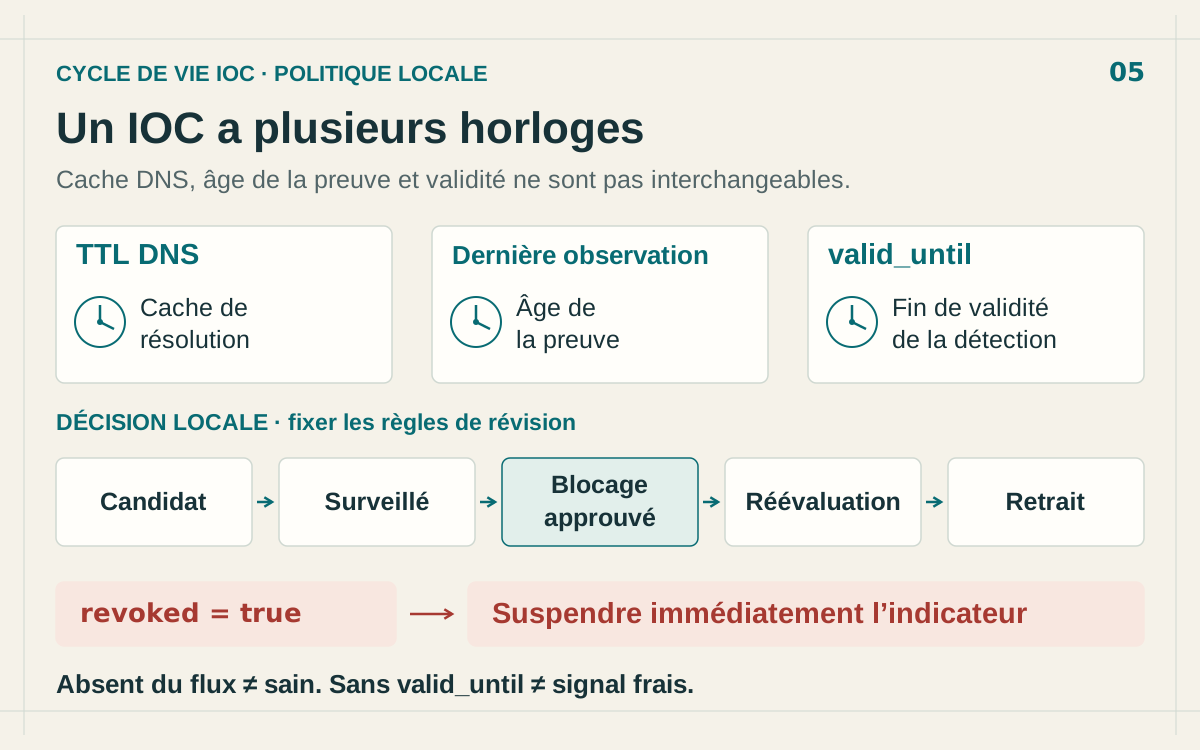
Expiration des IOC : quand retirer une IP bloquée ?
Gérez l’expiration des IOC : distinguez TTL DNS, âge des preuves et validité STIX, puis réévaluez vos blocages sans perdre l’historique.
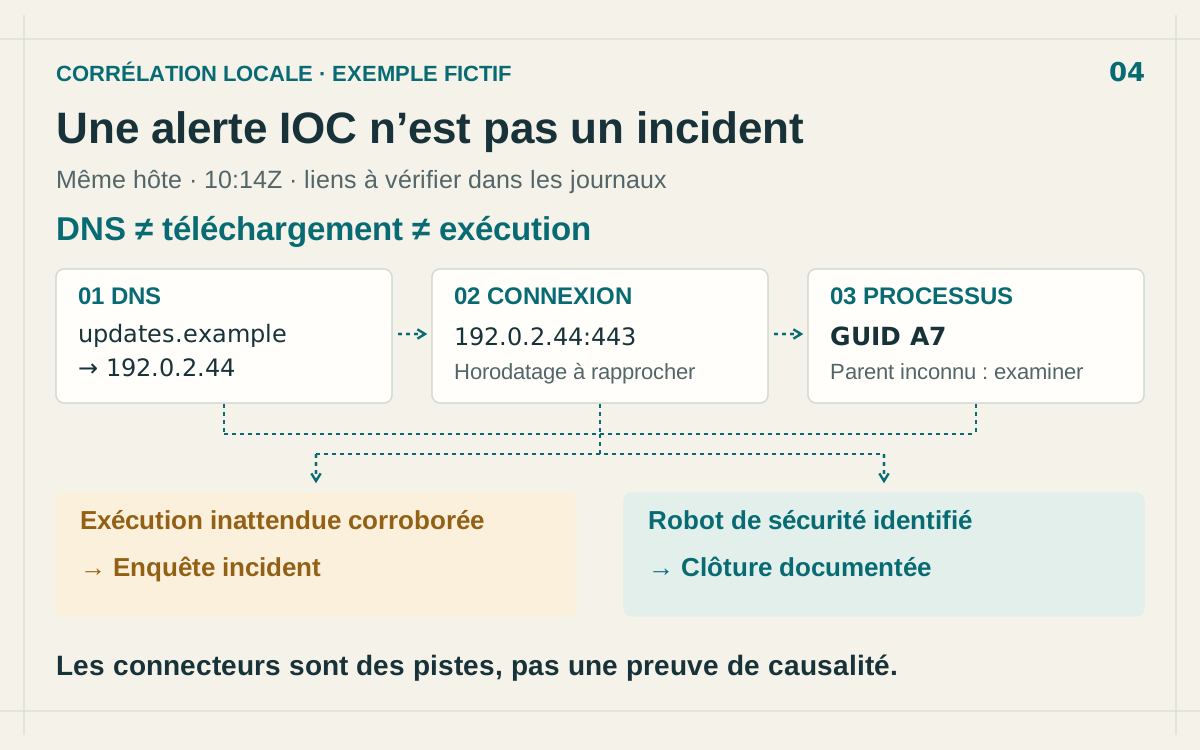
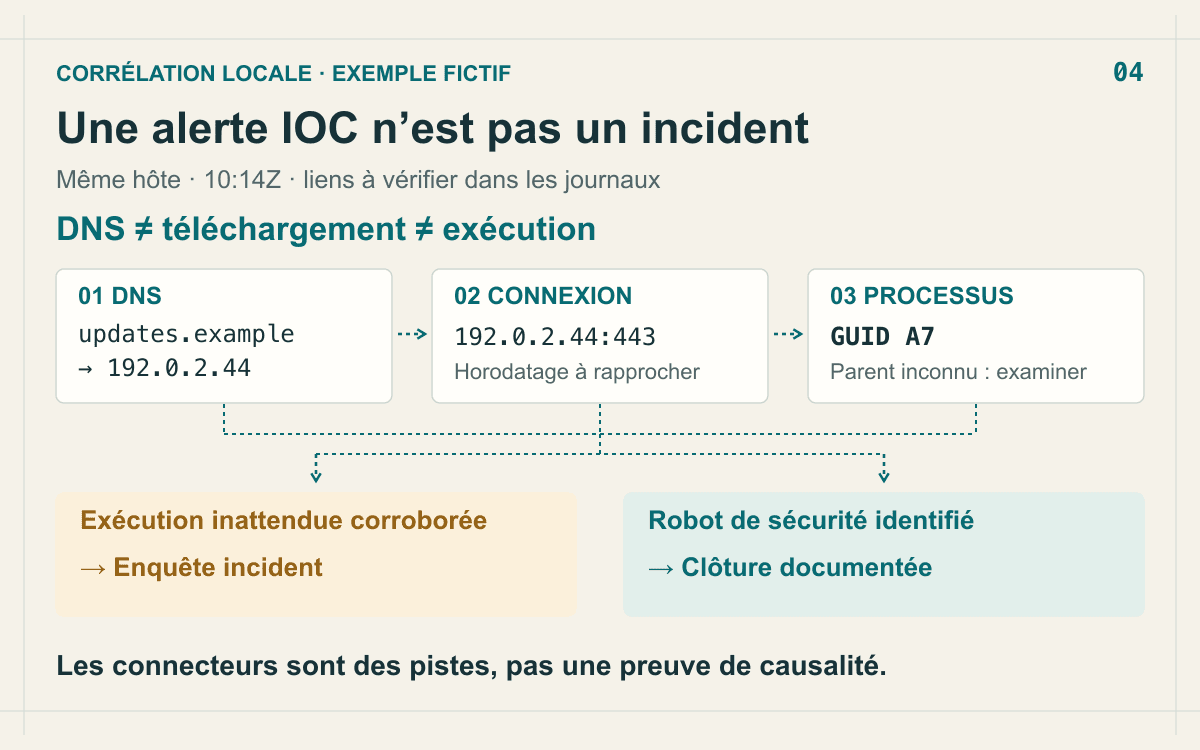
Alerte IOC : corréler IP, DNS et processus
Une correspondance IOC ne prouve pas une compromission. Reliez DNS, connexions réseau et processus pour vérifier ce qui s’est passé sur le poste.
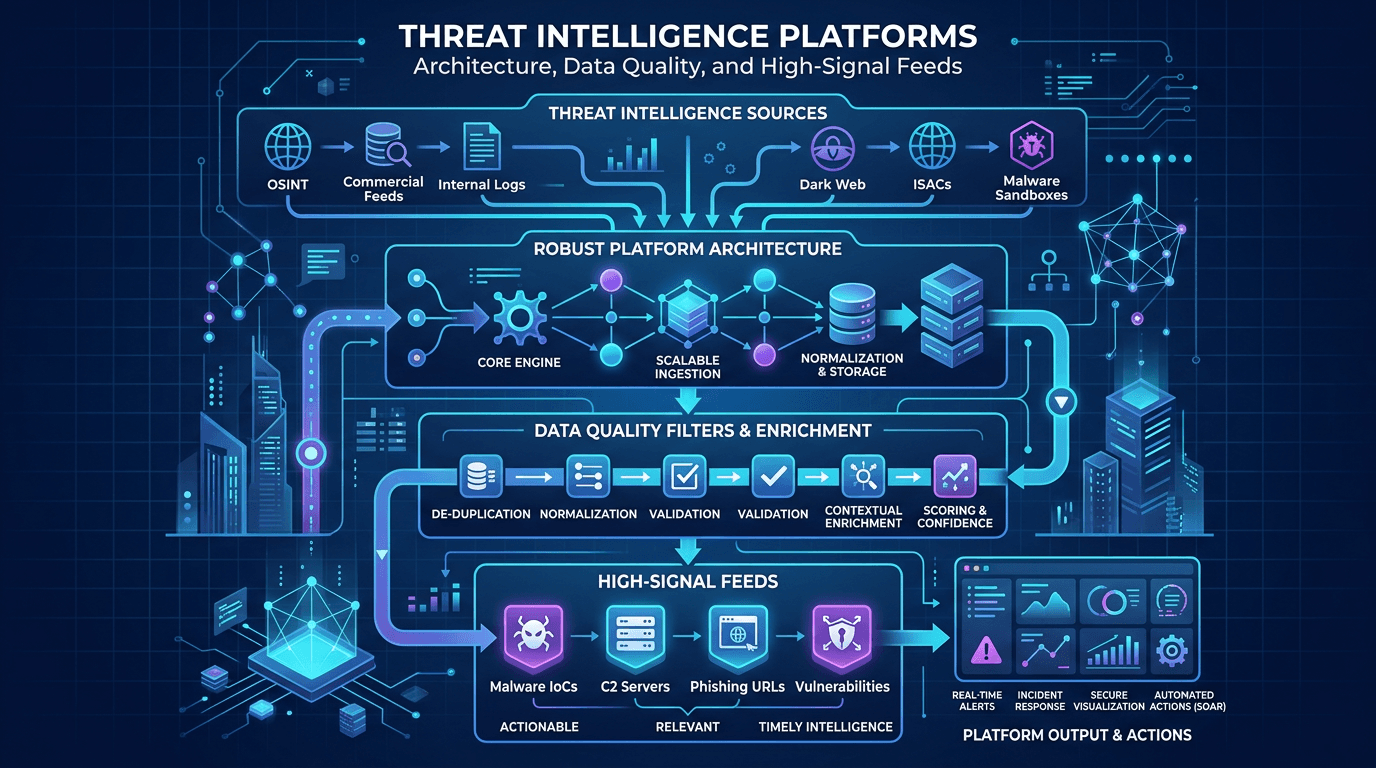
Plateformes de threat intelligence : architecture, qualité des données et flux à fort signal
Concevoir des TIP et des pipelines de renseignement qui passent à l'échelle : normalisation, scoring de confiance, déduplication, diffusion API-first, et comment articuler l'investissement plateforme avec les workflows analystes.
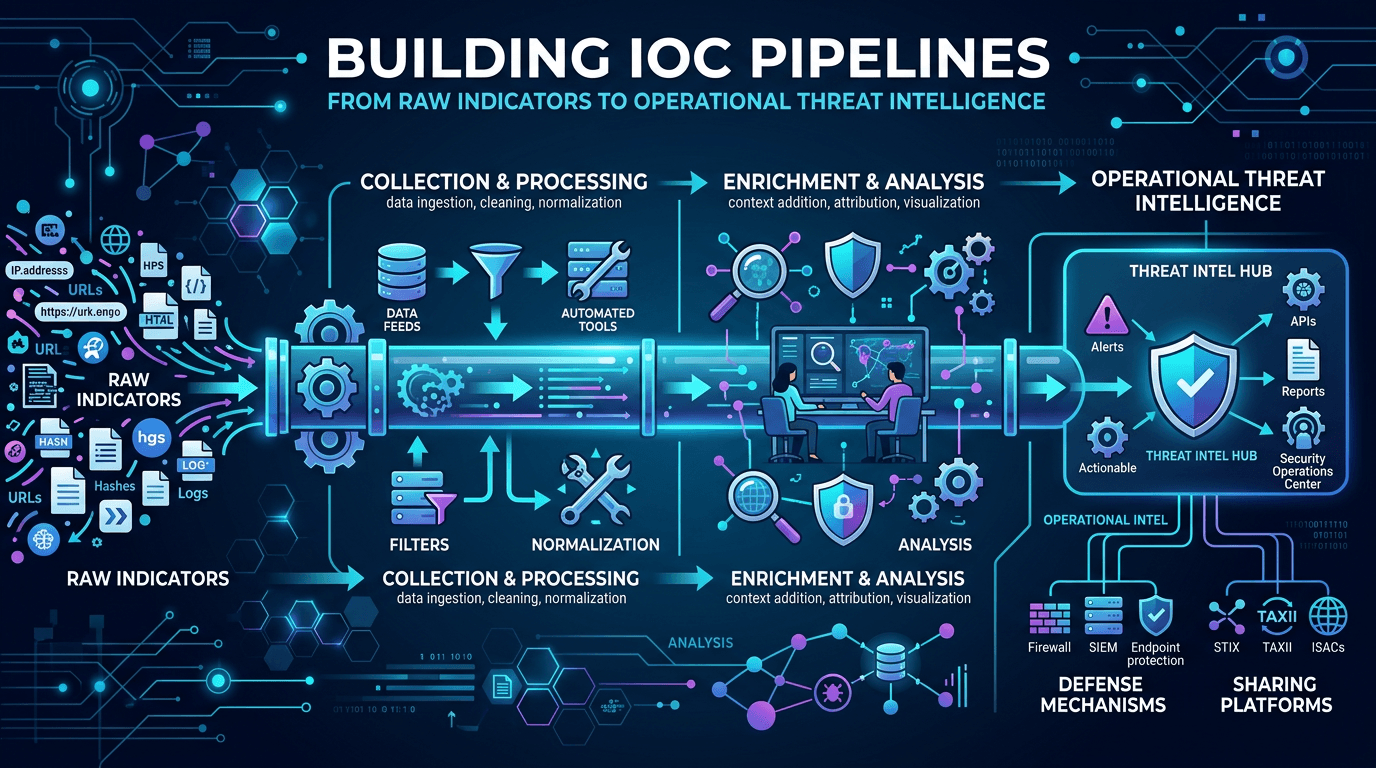
Construire des pipelines d'IOC : des indicateurs bruts à la threat intelligence opérationnelle en 2026
Un guide d'ingénierie pratique pour construire des pipelines d'indicateurs de compromission (IOC) — ingestion, normalisation, déduplication, enrichissement, scoring, distribution et boucles de retour — afin de transformer des flux de menaces bruts en défense opérationnelle.
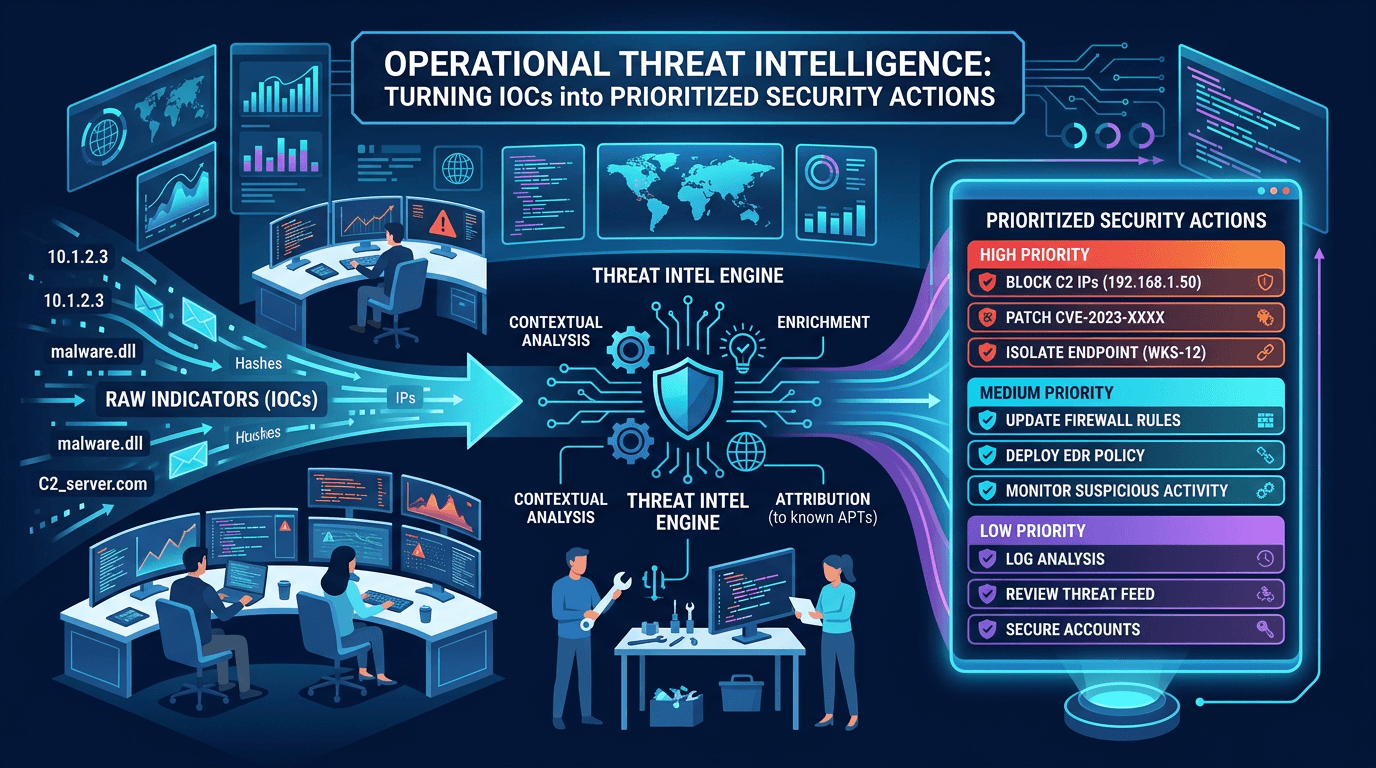
Threat intelligence opérationnelle : transformer les IOC en actions de sécurité priorisées
Définir une CTI opérationnelle exploitable au quotidien par les équipes SOC : cycle de vie des IOC, scoring de confiance, hygiène des flux, et alignement des indicateurs avec le detection engineering et la réponse à incident.
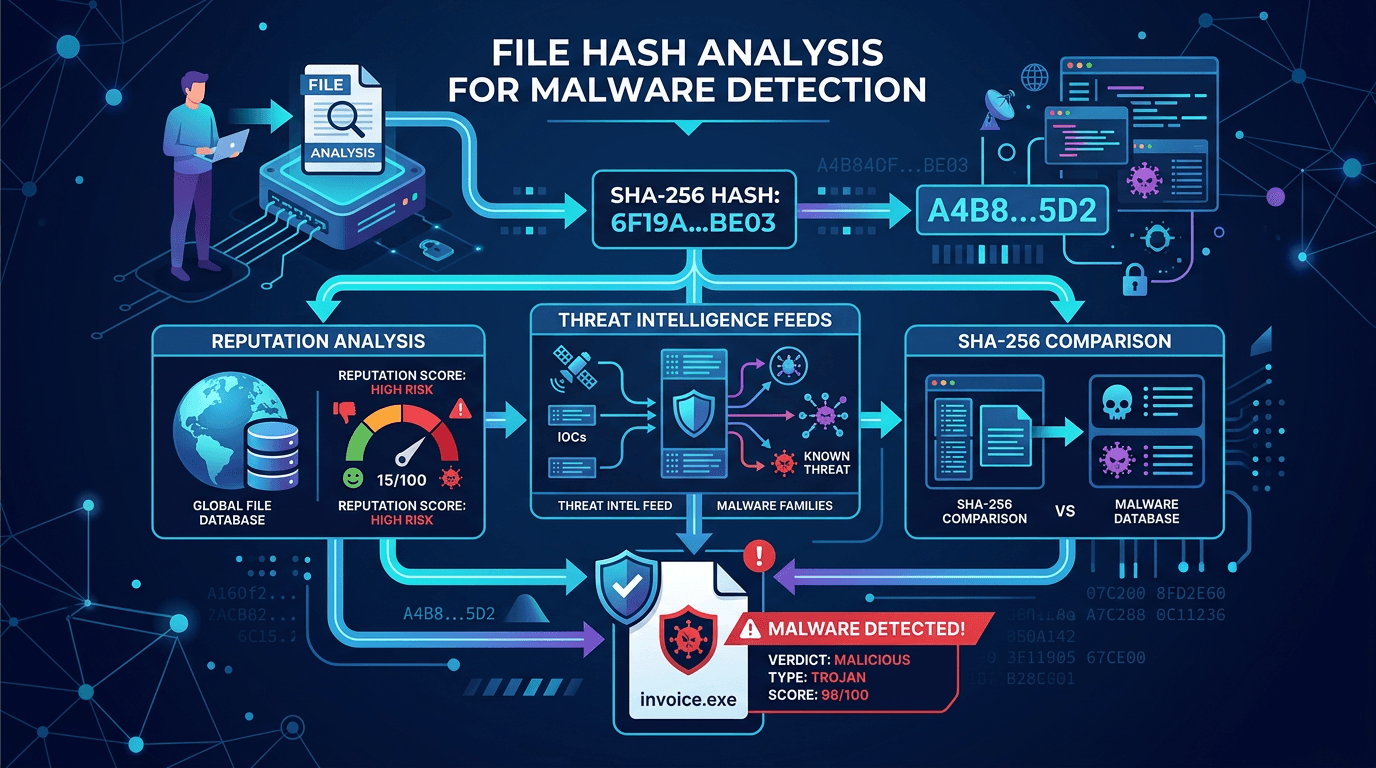
Analyse des hash de fichiers pour la détection de malware : SHA-256, réputation et workflows de threat intelligence
Découvrez comment les hash cryptographiques de fichiers permettent d'identifier les malwares, pourquoi SHA-256 domine l'outillage de sécurité, et comment combiner les recherches de hash avec une threat intelligence plus large pour réduire les faux positifs.
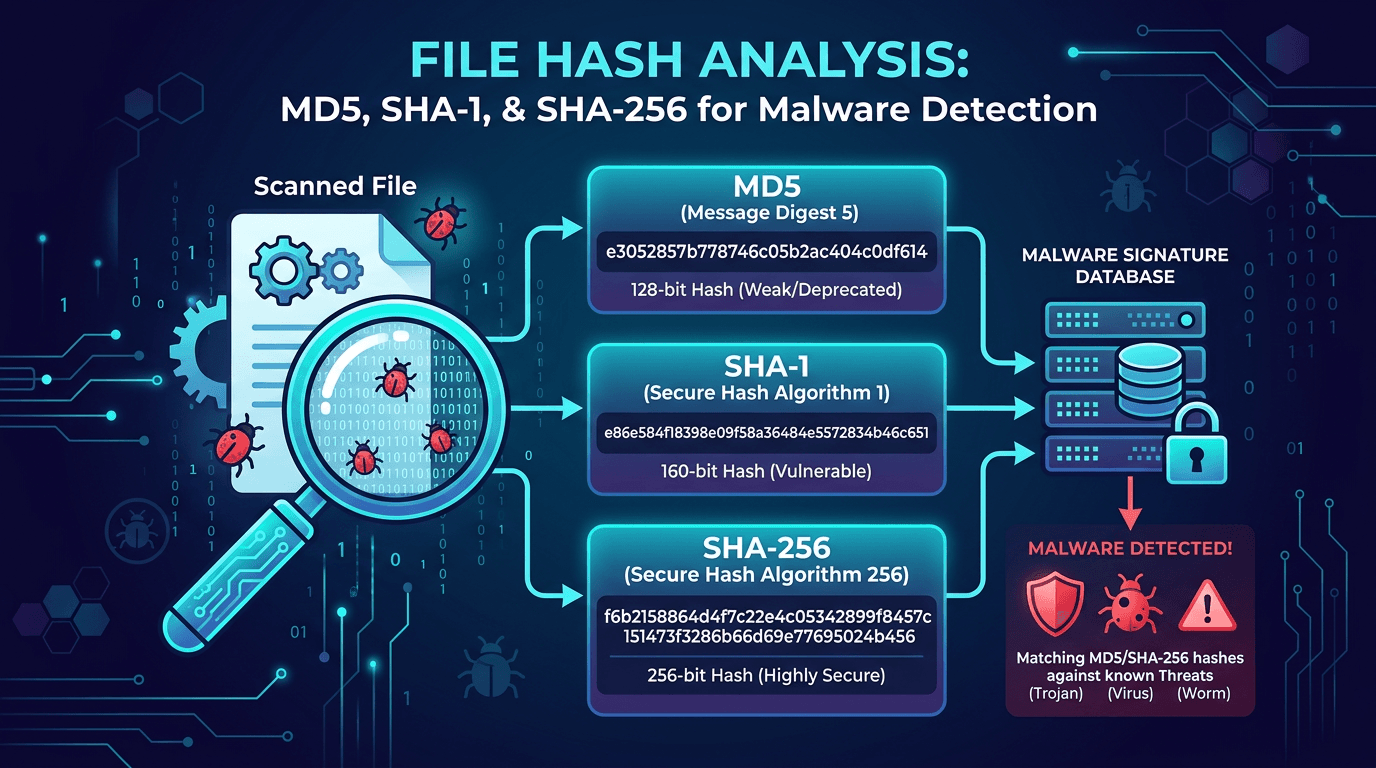
Analyse des hash de fichiers : MD5, SHA-1 et SHA-256 pour la détection de malware et le threat hunting
Un guide pratique des hash de fichiers en cybersécurité : comment fonctionnent MD5, SHA-1 et SHA-256, pourquoi ils comptent pour la détection de malware, la réponse à incident et le threat hunting, et comment exploiter les recherches de hash pour enrichir vos indicateurs de compromission.