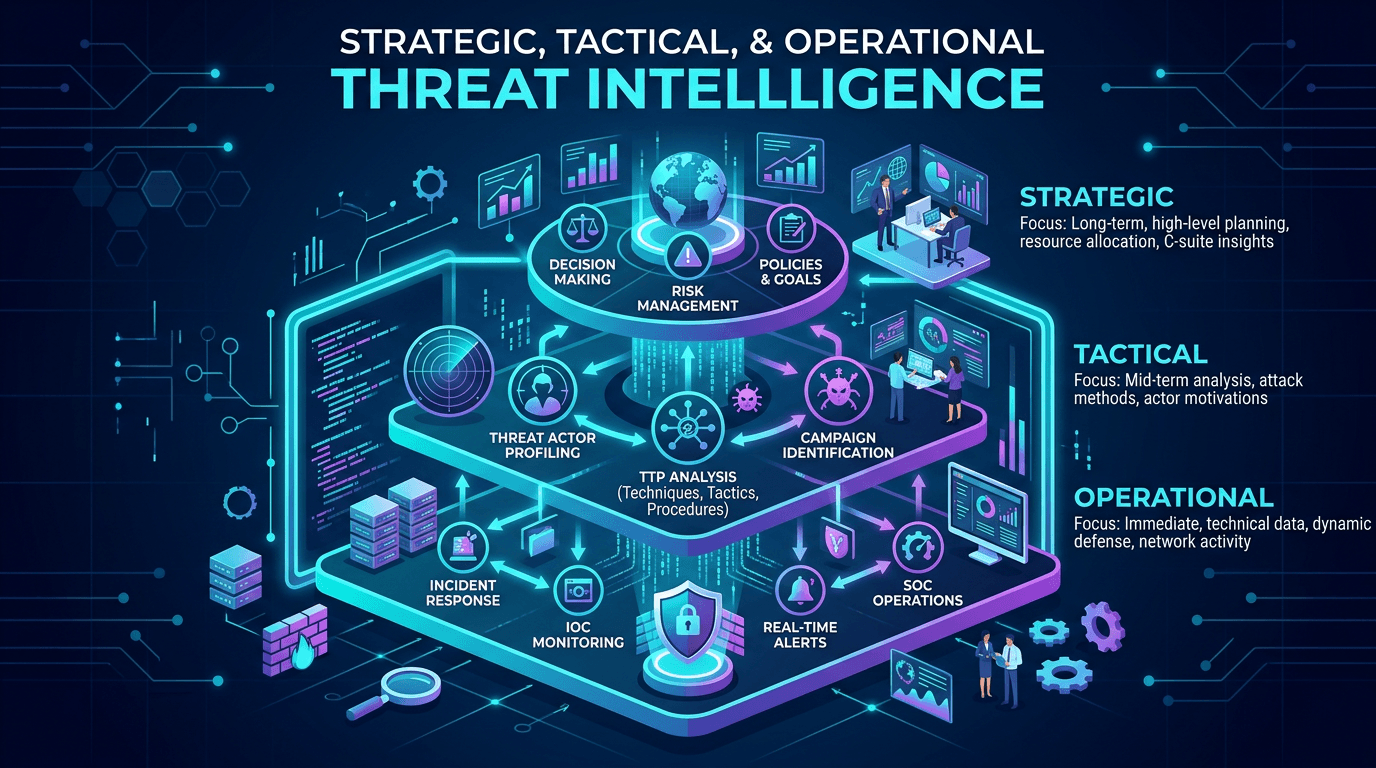
Threat intelligence stratégique, tactique et opérationnelle : des cadres pour les programmes de sécurité modernes
Alignez les productions CTI sur les besoins de chaque audience : récits de risque pour les dirigeants, IOC exploitables par le SOC et TTP mappés sur MITRE ATT&CK, avec des modèles de gouvernance qui gardent le renseignement à jour et mesurable.
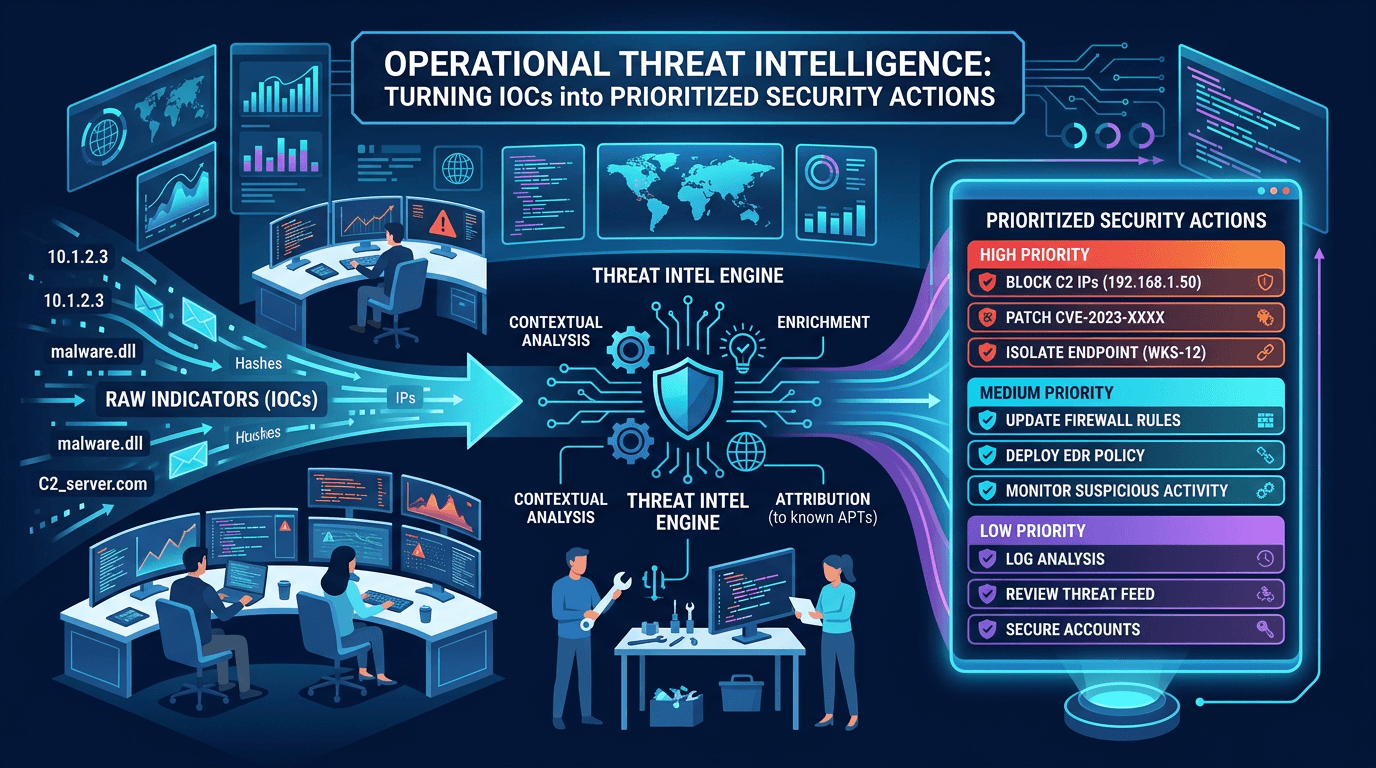
Threat intelligence opérationnelle : transformer les IOC en actions de sécurité priorisées
Définir une CTI opérationnelle exploitable au quotidien par les équipes SOC : cycle de vie des IOC, scoring de confiance, hygiène des flux, et alignement des indicateurs avec le detection engineering et la réponse à incident.
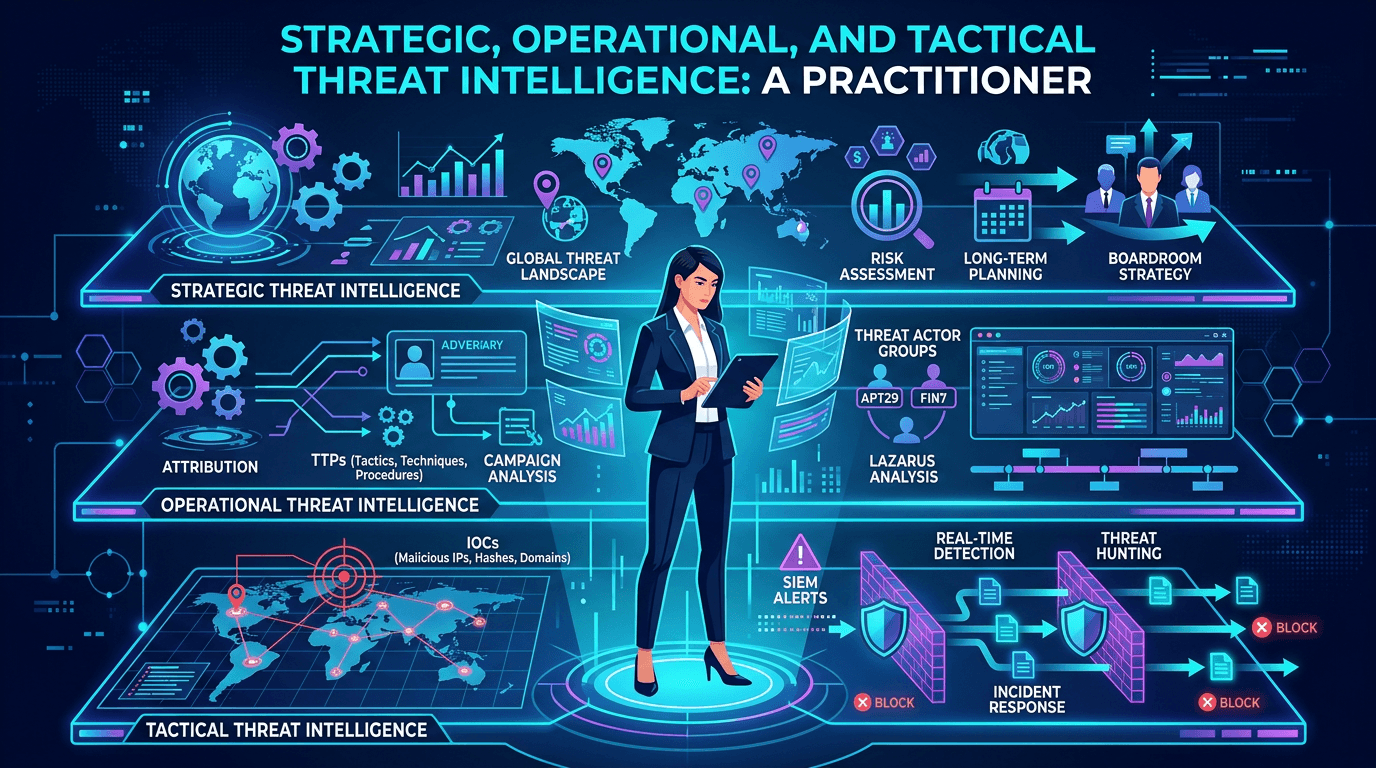
Threat intelligence stratégique, opérationnelle et tactique : le cadre du praticien pour 2026
Un guide complet des trois niveaux de threat intelligence — stratégique, opérationnel et tactique — avec des exemples concrets de consommateurs, de livrables, de flux, et de la façon de les articuler en un programme CTI cohérent.
OSINT en cybersécurité : cadre légal et éthique
La collecte d’informations en sources ouvertes est puissante pour la CTI et l’investigation, mais elle heurte vie privée, droit d’auteur et territorialité. Repères pour les équipes qui veulent rester dans les clous.
Purple team : aligner CTI, red team et détection
La purple team n’est pas un gadget RH : c’est le lieu où l’intelligence sur les menaces rencontre les tests d’intrusion et les règles SIEM. Comment structurer ces ateliers pour des résultats mesurables.