Attribution cyber : preuves, confiance et hypothèses concurrentes
Évaluez une attribution cyber sans confondre IOC et identité : preuves, hypothèses concurrentes, niveaux de confiance et modèle de jugement pour vos rapports CTI.
 IsMalicious Team
L’attribution cyber consiste à relier une activité à une entité avec un raisonnement vérifiable. Le nom d’un groupe affiché à côté d’un IOC n’est que le résultat d’un jugement antérieur. Pour le reprendre dans votre rapport, il faut comprendre ce qui est attribué, à quelle date, sur quelles preuves et avec quelles alternatives.
Dans une discussion Reddit du 10 septembre 2026, un auteur demande si son rapport de renseignement est utile et propose d’y inclure gravité, confiance et acteurs associés. La question expose un problème d’écriture analytique : ces éléments ne décrivent pas la même chose. Le fil fournit un point de départ, pas une validation technique de la méthode présentée ici.
Ce guide propose un dossier de jugement qui peut être contesté et révisé. Son objectif est de soutenir les décisions de défense sans transformer une ressemblance d’infrastructure en accusation.
Définir précisément ce que vous cherchez à attribuer
L’expression « même acteur » peut recouvrir plusieurs propositions. Deux fichiers peuvent appartenir à une famille de logiciels malveillants. Deux sites peuvent utiliser le même kit. Plusieurs attaques peuvent relever d’une campagne. Une campagne peut être reliée à une équipe opérationnelle, puis éventuellement à une organisation qui la finance ou la dirige.
Chaque proposition exige des preuves différentes. Une fonction de code commune éclaire une relation entre logiciels ; elle ne prouve pas qui les a exécutés. Un nom de campagne permet de regrouper des observations sans résoudre l’identité de l’opérateur. Un nom commercial attribué par un fournisseur peut désigner un périmètre différent de celui d’un autre fournisseur.
Écrivez d’abord la proposition exacte : « Les sites A et B ont été administrés par la même équipe pendant la période étudiée. » Vous pourrez ensuite décider si les preuves répondent à cette question. « Tout appartient au groupe X » regroupe trop d’affirmations pour une seule conclusion.
Le regroupement d’infrastructures par DNS et certificats fournit des pistes d’enquête. Une relation dans ce graphe doit conserver son type : hébergement commun, même certificat, code identique ou contrôle administratif observé. Ces liens ne sont pas interchangeables.
L’enquête guidée avec le Diamond Model aide à organiser les entités et leurs relations avant de comparer les explications de ces liens.
Séparer observations, suppositions et jugements
Une observation décrit ce que votre source permet de constater. Une supposition comble un manque nécessaire au raisonnement. Un jugement est la conclusion obtenue à partir des éléments retenus. Les mélanger rend difficile la relecture du dossier.
Les standards analytiques ICD 203 de l’ODNI demandent notamment de distinguer informations, hypothèses et jugements, d’expliquer les incertitudes et d’examiner les alternatives. Ils concernent la communauté américaine du renseignement ; nous les utilisons ici comme référence de méthode, sans les présenter comme une obligation imposée à votre entreprise.
Dans un dossier concret, ces trois lignes peuvent coexister :
- Observation : les pages collectées sur deux domaines contiennent un formulaire identique.
- Supposition : cette version du formulaire n’est pas distribuée publiquement.
- Jugement : les deux déploiements pourraient partager une origine opérationnelle.
La deuxième ligne est décisive. Si le formulaire provient d’un kit largement disponible, sa valeur discriminante baisse. Le rapport doit montrer où cette supposition a été vérifiée, ou indiquer qu’elle reste ouverte. Une conclusion écrite sans cette limite invite le lecteur à prendre une ressemblance pour une preuve d’identité.
Conservez aussi la méthode de collecte. Une capture de page observée directement, une description dans un rapport et une copie de cette description dans un agrégateur n’ont pas la même portée. Le guide d’évaluation des sources CTI aide à examiner cette chaîne.
Ne pas confondre vraisemblance, confiance et gravité
La vraisemblance répond à la question « dans quelle mesure ce jugement est-il plausible ? ». La confiance concerne la qualité et la stabilité de ses fondements. La gravité décrit les conséquences possibles pour le périmètre concerné. Une attaque aux effets graves peut être attribuée avec peu de confiance.
Le cadre britannique Explaining Uncertainty in UK Intelligence Assessment distingue le langage probabiliste des niveaux de confiance. Il explique aussi pourquoi des pourcentages précis peuvent donner une impression de mesure que les informations disponibles ne justifient pas.
Écrivez séparément le jugement et son assise. Par exemple : « Nous retenons une administration commune comme explication la plus plausible. La confiance reste faible, car les artefacts proviennent d’une seule collecte et leur caractère exclusif n’a pas été établi. » Cette formulation ne produit pas un chiffre arbitraire.
Si votre organisation adopte un vocabulaire de probabilité, choisissez une convention explicite et gardez-la stable. Ne mélangez pas des mots issus de plusieurs échelles en supposant qu’ils désignent les mêmes intervalles. Le curriculum FIRST sur l’incertitude dans les rapports CTI fournit une autre référence et recommande également de qualifier les jugements.
Une mention « confiance élevée » doit être accompagnée d’une raison propre au dossier. « Plusieurs sources » n’est pas suffisant si elles reprennent toutes le même rapport. Expliquez plutôt les observations indépendantes, leurs limites et les informations qui pourraient modifier l’évaluation.
Construire des hypothèses qui peuvent être mises en défaut
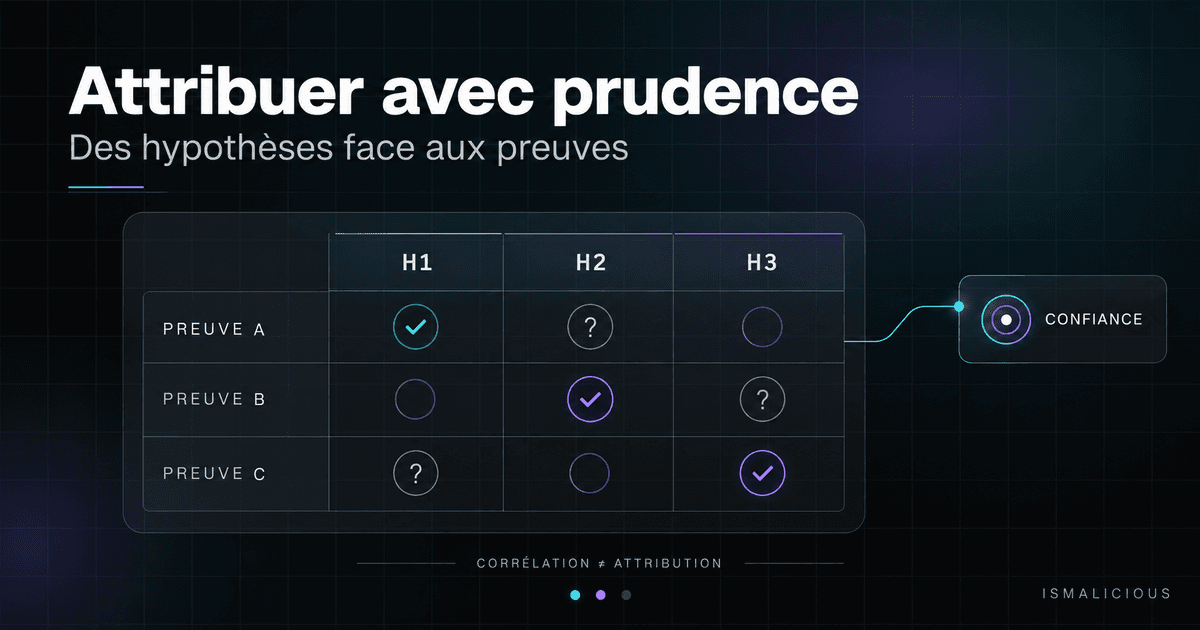
L’analyse des hypothèses concurrentes, ou ACH, sert à examiner plusieurs explications plutôt qu’à accumuler des confirmations pour la première. Le Tradecraft Primer de la CIA décrit cette technique et l’attention à porter aux éléments qui contredisent les hypothèses. Elle structure une discussion ; elle ne transforme pas mécaniquement une collection d’indices en vérité.
Pour un dossier de deux sites de phishing, vous pourriez retenir :
- H1 : une même équipe administre les deux opérations.
- H2 : deux équipes utilisent un service commun qui fournit une partie de l’infrastructure.
- H3 : deux déploiements indépendants reproduisent des éléments disponibles dans un kit commun.
Précisez ce qui distingue réellement H2 de H3 : le service commun est-il encore exploité pendant la campagne ou s’agit-il seulement d’un composant copié ? Sans cette distinction, les hypothèses se recouvrent et leur comparaison devient confuse.
Ajoutez une catégorie d’explication non résolue si les données ne permettent pas de décrire les alternatives correctement. Mieux vaut garder une limite explicite que fabriquer une troisième hypothèse absurde pour favoriser la première. Le travail porte sur les explications crédibles, avec la possibilité de reformuler le problème.
Exemple d’attribution : deux sites, trois explications
Tous les éléments de cet exemple sont synthétiques. Les domaines alpha.example et beta.example représentent des pages collectées dans un exercice. Ils ne désignent pas des infrastructures à visiter ou à bloquer.
Première observation : les pages ont la même apparence. H1 l’explique, mais H2 et H3 aussi. Cette observation justifie une comparaison plus détaillée ; elle départage peu les scénarios. Le dossier doit éviter de compter chaque image commune comme une nouvelle confirmation indépendante.
Deuxième observation : les pages utilisent le même identifiant de collecteur. L’équipe vérifie s’il appartient à la configuration d’un client ou s’il est présent dans une version générique du kit. Tant que cette vérification manque, l’identifiant ne prouve pas un contrôle commun. Le champ est conservé dans le dossier restreint, sans publication d’une valeur qui pourrait être sensible.
Troisième observation : les hébergements se chevauchent dans le temps. La chronologie écarte certaines explications de simple réattribution successive d’une adresse. Elle n’exclut pas l’hébergement partagé ou le service commun. L’observation améliore une relation temporelle, pas l’identité de son opérateur.
Quatrième observation : une copie du kit contient la même configuration par défaut. Cet élément affaiblit l’usage de l’identifiant comme preuve spécifique. Le jugement doit changer même si la première présentation associait déjà les deux sites à une campagne unique.
À ce stade, le dossier peut regrouper les sites pour une recherche de comportements similaires tout en refusant une attribution à une équipe. Ce résultat reste utile : il définit un ensemble de vérifications sans exagérer ce que les données établissent.
Chercher la preuve qui départage réellement les scénarios
Après les premières observations, la question suivante n’est pas « quel autre indicateur ressemble aux précédents ? ». Demandez quel renseignement pourrait rendre une hypothèse moins plausible que les autres.
Dans le cas fictif, une preuve vérifiée de comptes administratifs distincts pourrait soutenir H2 ou H3. Une observation indépendante reliant les deux déploiements à une même opération administrative renforcerait H1, dans la limite de ce que cette observation couvre. Une preuve de revente du service donnerait du poids à H2. Aucune de ces informations ne doit être supposée disponible.
Définissez la collecte qui pourrait éclairer chaque point et ses limites d’accès. Une équipe d’entreprise doit travailler avec ses sources autorisées, ses propres traces et les éléments communiqués par ses partenaires. L’absence d’accès à une preuve décisive est un résultat à mentionner, pas une invitation à combler le manque par une certitude verbale.
Pour chaque observation absente, demandez aussi si vos capteurs auraient pu la voir. Un journal qui ne collecte pas les événements d’administration ne peut pas exclure une administration commune. La mention « non observé » n’a de sens que si la visibilité est expliquée.
Le guide d’investigation par IP, DNS et processus détaille la recherche de traces locales. Cette corrélation peut établir une activité sur votre périmètre sans résoudre la personne ou l’organisation qui la dirige.
Tenir un registre de jugement révisable
Un registre relie la conclusion aux éléments décisifs plutôt qu’au volume du dossier. Voici un modèle de travail original :
Jugement :
Proposition exacte et période concernée :
Hypothèse retenue :
Alternatives encore plausibles :
Observations déterminantes et références :
Éléments qui contredisent la conclusion :
Sources dépendantes ou reprises :
Suppositions non vérifiées :
Confiance et raisons :
Information qui ferait changer le jugement :
Décision soutenue et limites d’usage :
Auteur, réviseur, date et version :
Réservez une ligne à la dépendance des sources. Si un rapport A est repris par B, C et D, conservez une chaîne de provenance plutôt que quatre confirmations. Si B dispose aussi d’une collecte propre, distinguez cette portion de la reprise.
Le registre doit pouvoir survivre à un changement d’analyste. Une phrase comme « attribution évidente après pivots » n’aide pas le successeur. Décrivez le pivot, la relation observée et la raison pour laquelle elle compte. L’historique des preuves de rapport sert de support à cette continuité, avec des observations datées.
Associer chaque niveau d’attribution à une décision
Un SOC peut rechercher une technique, isoler un poste compromis ou révoquer une session sur la base de faits locaux établis. Il n’a pas besoin d’attendre le nom d’une organisation pour prendre ces mesures. En revanche, une communication externe qui désigne un acteur demande une revue adaptée à ses conséquences.
Dans la note opérationnelle, indiquez si l’attribution change le périmètre de chasse, le choix des traces ou la priorité de réponse. Si elle ne change rien à l’action immédiate, gardez-la comme contexte et ne la laissez pas prendre la place des preuves utiles.
Ne transmettez pas une relation analytique comme une règle de blocage générale. Associer un domaine à un cluster ne rend pas malveillants tous les autres clients de son fournisseur. Le guide des faux positifs de réputation IP montre pourquoi la portée de l’observation doit rester visible.
Lorsqu’IsMalicious apporte un résultat de réputation pendant l’enquête, conservez le verdict, sa date et son rôle exact dans le dossier. Cet enrichissement contribue à examiner une infrastructure ; il ne remplace pas la démonstration d’un lien entre activité et opérateur.
Réviser une attribution sans effacer le raisonnement précédent
Une nouvelle preuve peut modifier le jugement sans rendre inutile le travail initial. Publiez une version corrigée qui dit ce qui a changé : source retirée, artefact devenu public, erreur de chronologie ou observation supplémentaire. Identifiez les destinataires dont une décision dépendait de l’ancienne conclusion.
Conservez la version précédente avec son état historique, puis indiquez clairement quelle version fait référence. Si l’attribution a alimenté des règles, des tickets ou un registre de fournisseurs, vérifiez ces sorties également. Corriger seulement le paragraphe du rapport laisse les conséquences de l’erreur en circulation.
La revue finale doit permettre à un collègue de répondre à trois questions : quelle proposition est soutenue, pourquoi elle l’est et ce qui pourrait la faire tomber. Un nom d’acteur peut rester inconnu. Un raisonnement traçable permet malgré cela de choisir et de réviser les actions de défense.
Questions fréquentes
- Une IP commune suffit-elle à attribuer deux attaques au même groupe ?
- Non. Une IP peut héberger plusieurs clients ou changer d’utilisateur. Il faut examiner le rôle du serveur, la période d’utilisation et les éléments indépendants reliant les activités. Une infrastructure commune ne prouve pas une identité commune.
- Quelle différence entre probabilité et confiance analytique ?
- La probabilité concerne la plausibilité du jugement ou de l’événement. La confiance décrit la solidité des éléments qui soutiennent cette appréciation. Une conclusion peut être jugée probable tout en reposant sur des informations encore fragiles.
- Comment comparer des hypothèses d’attribution sans inventer un score ?
- Écrivez plusieurs explications plausibles, puis examinez ce qui les contredit, ce qui les soutient et ce qui reste indifférent. Documentez les sources dépendantes et les informations manquantes. Le nombre de cases favorables ne constitue pas une probabilité.
- Faut-il attendre une attribution certaine avant de répondre à un incident ?
- Non. La réponse peut reposer sur des comportements et des compromissions établis sans identifier leur opérateur. Précisez quelle décision nécessite réellement l’attribution, afin de ne pas retarder les mesures de protection déjà justifiées.
Related articles
 Définir des PIR en threat intelligence : modèle et collecte
Transformez les demandes de veille en PIR exploitables : questions de décision, modèle de registre, plan de collecte et critères de clôture pour une équipe CTI.
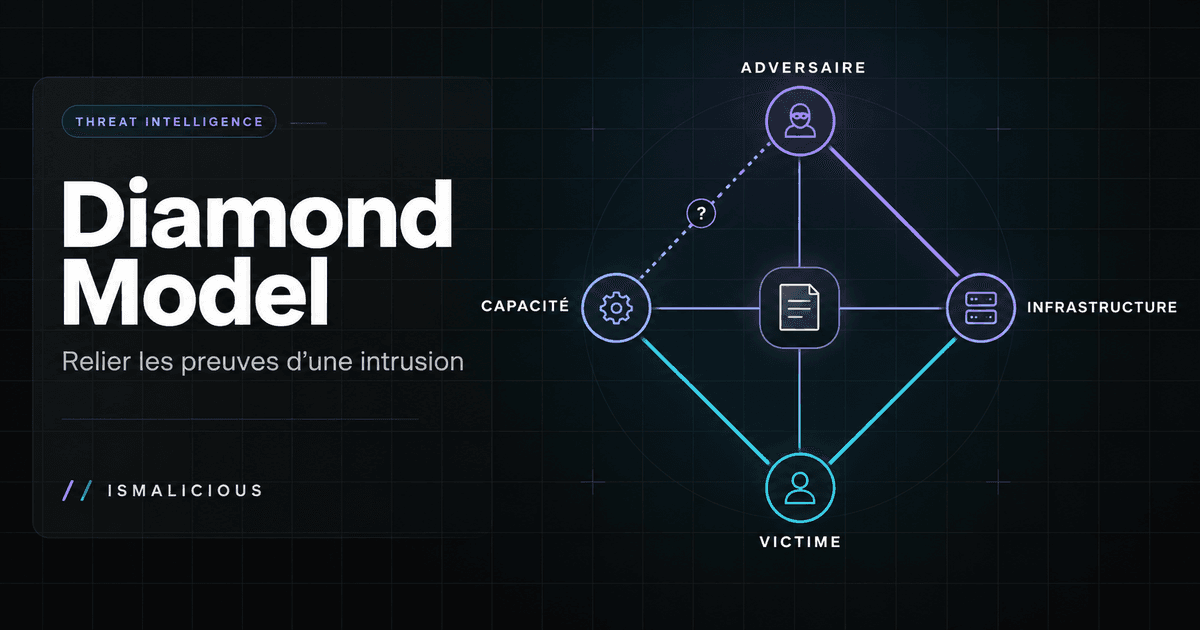 Diamond Model : mener une enquête CTI fondée sur les preuves
Appliquez le Diamond Model à une enquête CTI : événements, pivots, chronologie, preuves contradictoires et décisions, avec un cas fictif complet et réutilisable.
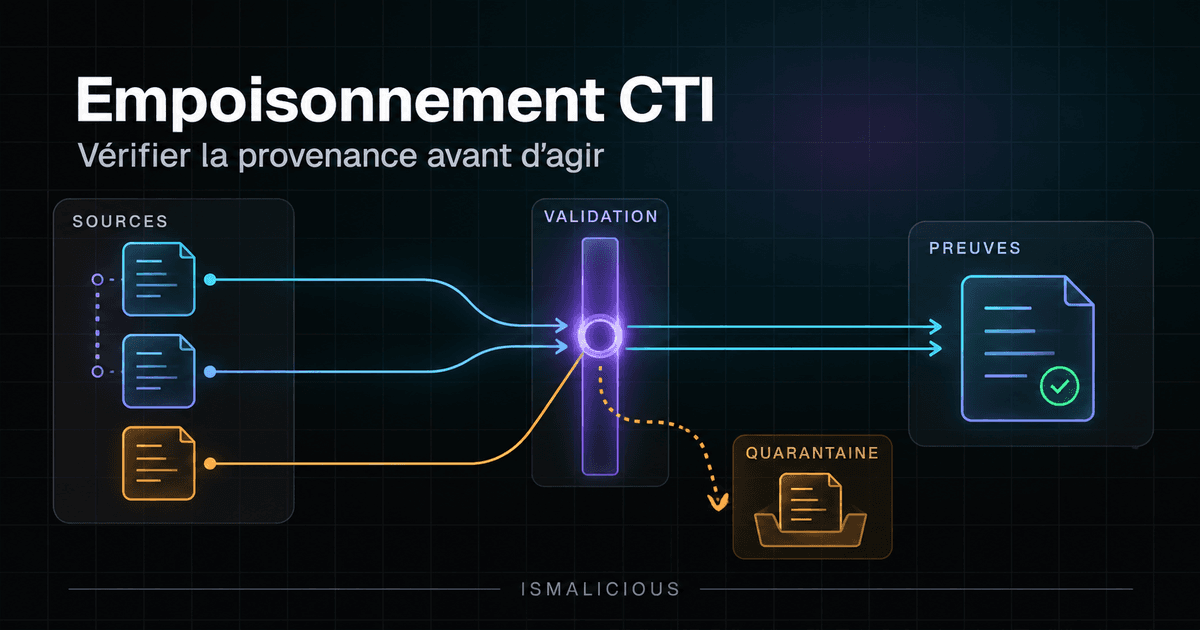 Empoisonnement des flux CTI : protéger la chaîne de preuves
Protégez vos flux de threat intelligence contre les données trompeuses : provenance, sources recopiées, contradictions, validation humaine et retour arrière.
Protégez votre infrastructure
Confrontez n’importe quelle IP ou n’importe quel domaine à notre base de renseignement et à ses enregistrements indexés.
Essayer le vérificateur d’IP et de domaines