Empoisonnement des flux CTI : protéger la chaîne de preuves
Protégez vos flux de threat intelligence contre les données trompeuses : provenance, sources recopiées, contradictions, validation humaine et retour arrière.
 IsMalicious Team
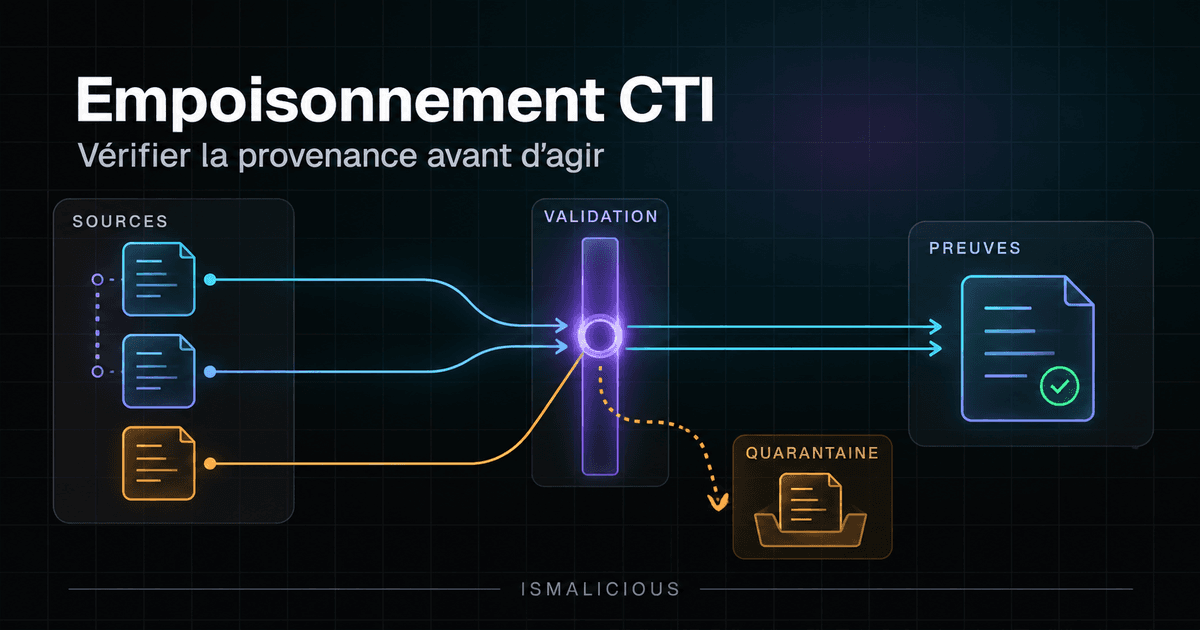
Un domaine apparaît dans trois flux CTI. Le score augmente, une synthèse le décrit comme une infrastructure hostile et une règle de blocage part en production. Si les trois flux recopient la même erreur, toute la chaîne a transformé une affirmation unique en consensus apparent. Un attaquant qui peut influencer cette affirmation dispose d'un moyen de perturber les décisions; une simple erreur de publication produit parfois le même résultat opérationnel.
La protection contre l'empoisonnement des flux de threat intelligence commence donc par une question vérifiable : quelle preuve a justifié cette décision, par quel chemin est-elle arrivée et comment la retirer ? Le filtrage des fichiers ne suffit pas. Il faut préserver la provenance, distinguer les observations des jugements et limiter les effets d'une donnée nouvelle avant sa validation.
Ce guide propose une architecture de contrôle et un exercice entièrement fictif. Il ne décrit aucune attaque observée contre un fournisseur particulier. Les domaines en .example, les organisations et les indicateurs présentés sont des données pédagogiques à conserver hors ligne.
Définir ce que vous cherchez à empêcher
L'empoisonnement suppose une intervention intentionnelle pour modifier les données ou leur influence. Une date mal convertie, une catégorie trop large et un flux périmé sont des défauts de qualité; ils ne démontrent pas une intention hostile. Les détecter rapidement reste utile parce qu'ils peuvent provoquer les mêmes blocages injustifiés ou détourner le temps d'analyse.
Trois risques méritent des contrôles distincts. Le premier concerne le sens : une infrastructure légitime est qualifiée de malveillante sans preuve suffisante. Le deuxième concerne la structure : des valeurs invalides, trop longues ou inattendues perturbent le traitement. Le troisième apparaît lorsqu'un système interprète le contenu collecté comme une instruction, par exemple lorsqu'un modèle de langage résume un rapport hostile et dispose d'outils d'action.
La catégorie Data and Model Poisoning de l'OWASP décrit des risques de manipulation des données dans les systèmes d'IA. Elle fournit une taxonomie, pas un diagnostic de votre plateforme. Un flux CTI sans apprentissage automatique conserve des risques de provenance et de décision qui demandent leurs propres vérifications.
Avant de concevoir les contrôles, identifiez les conséquences autorisées : affichage informatif, création d'une tâche, hausse de priorité ou blocage. Une même erreur n'a pas le même coût dans ces quatre usages. Cette distinction complète l'architecture des plateformes de threat intelligence.
Cas fictif : un domaine fournisseur classé hostile
L'entreprise fictive Atelier Boréal utilise facturation-boreal.example comme domaine de démonstration pour un service fournisseur. Dans notre jeu de données, le flux Alpha publie une assertion de phishing à 09:00. Bêta importe Alpha à 09:07; Gamma importe Bêta à 09:12. Aucun des trois enregistrements ne contient une capture de page, un événement réseau ou un rapport d'analyse consultable.
À 09:20, le pipeline compte trois sources et applique un score élevé. À 09:25, un analyste reçoit une tâche proposant un blocage. À 09:40, le propriétaire du service conteste le classement et fournit un inventaire interne daté. Cet inventaire établit un usage professionnel connu; il ne démontre pas que le domaine n'a jamais été compromis.
Le dossier comporte donc deux affirmations de nature différente : un classement externe dont le fondement manque et une relation métier documentée. Les fusionner en un verdict moyen détruirait l'information utile. Il faut maintenir ces affirmations côte à côte, demander les preuves manquantes et choisir une action proportionnée à ce qui est effectivement établi.
Dans cet exercice, aucune intention malveillante n'est prouvée. L'objectif consiste à vérifier que le système contient l'effet d'une erreur, puis à observer si les mêmes contrôles résisteraient à une manipulation intentionnelle.
Conserver la provenance avant de calculer un score
Chaque objet entrant doit conserver un identifiant de source, l'identifiant original, une date d'acquisition et une référence vers le contenu reçu. Ajoutez séparément la date d'observation alléguée, la date de publication et la version du parseur. Sans ces éléments, une correction devient une recherche approximative dans des exports déjà transformés.
Gardez une copie contrôlée de la donnée brute quand les droits et les contraintes de conservation le permettent. Son empreinte permet de reconnaître le même contenu ou une modification ultérieure. Elle ne prouve pas que le contenu est vrai. De même, une connexion authentifiée ou une signature établit certaines propriétés du transport ou de l'émetteur, sans certifier le jugement analytique.
Le modèle STIX 2.1 distingue notamment les objets, leurs références externes et leurs relations. Utilisez ces capacités pour préserver les liens de provenance lorsque votre implémentation les transporte. Ne supposez pas qu'une conversion vers STIX reconstruit automatiquement une origine absente du flux initial.
Dans le cas Boréal, l'enregistrement normalisé garde upstream_origin: Alpha pour les trois copies et leur chemin d'acquisition propre. Le système peut compter trois distributeurs disponibles, mais seulement une origine alléguée. Cette séparation évite de confondre résilience de livraison et corroboration indépendante.
Détecter les miroirs sans effacer les différences
Deux flux peuvent publier le même indicateur parce qu'ils observent réellement la même activité. Ils peuvent aussi recopier un fournisseur commun. Une correspondance de valeur ne permet pas de choisir entre ces explications. Il faut regarder les références, les identifiants, les textes, les horaires et les déclarations de provenance disponibles.
Classez les relations connues comme copie déclarée, origine commune documentée ou indépendance inconnue. Une similarité de texte fournit une piste de revue, pas une preuve définitive de dépendance. L'absence de référence ne doit jamais devenir automatiquement un label d'indépendance.
Pour chaque groupe de copies, conservez les distributeurs et leurs dates afin de comprendre les retards et les transformations. Le calcul de corroboration utilise les origines; le suivi opérationnel utilise les chemins de livraison. Un flux peut ainsi avoir une valeur réelle pour sa rapidité tout en n'apportant aucune nouvelle observation.
Le benchmark de ROI des flux CTI permet d'évaluer cette contribution marginale. Fournissez-lui les dépendances documentées pour éviter de compter une information recopiée comme un apport supplémentaire.
L'évaluation des sources CTI devient plus utile lorsqu'elle sépare ces dimensions. Un fournisseur peut bien transporter une information insuffisante. Le pénaliser comme menteur sur la base d'une seule erreur serait aussi peu rigoureux que lui attribuer une indépendance non démontrée.
Traiter les contradictions comme des objets d'analyse
Une contradiction doit garder ses éléments : affirmation, auteur, période visée, preuve, confiance annoncée et confiance attribuée par l'équipe. Le propriétaire métier dit que le domaine est autorisé aujourd'hui; le flux affirme qu'il hébergeait une page de phishing hier. Ces deux propositions peuvent être compatibles si un compte ou un sous-domaine a été compromis.
Dans notre cas, aucune page hostile n'est disponible. La question à résoudre devient : « Quelle observation étaye le classement publié par Alpha ? » La réponse attendue n'est pas un score supplémentaire. Il faut un élément consultable, sa période et les limites de sa collecte.
Pendant l'examen, marquez l'assertion comme contestée et empêchez sa promotion automatique vers les destinations à fort impact. Conservez-la pour l'enquête et prévenez les consommateurs qui l'ont déjà reçue. Le traitement peut garder une surveillance ciblée lorsque celle-ci est autorisée et techniquement pertinente.
Évitez une liste d'exceptions permanente fondée uniquement sur l'importance métier. Elle masquerait une compromission réelle future. Une exception doit avoir un motif, un propriétaire, une échéance et des conditions de réouverture. Le scoring de risque et les faux positifs dépendent autant de ces décisions que de la formule numérique.
Sécuriser l'ingestion sans transformer les données en actions
Validez les types, tailles, encodages et dates avant normalisation. Rejetez les valeurs impossibles dans un espace de quarantaine explicite. Un domaine invalide ne doit pas devenir silencieusement une chaîne recherchable; une date absente ne doit pas être remplacée par l'heure courante comme si une nouvelle observation avait eu lieu.
Appliquez des limites aux téléchargements, aux décompressions et aux volumes par source. Contrôlez les destinations réseau si le pipeline enrichit les références reçues. Une URL fournie dans un rapport n'autorise pas le service à contacter n'importe quelle adresse interne ou externe.
Les exports demandent aussi une attention distincte : une cellule CSV, une description HTML ou un lien cliquable seront interprétés par un autre logiciel. Échappez et rendez ces contenus selon leur destination. N'exécutez pas des macros, scripts ou commandes reçus avec un indicateur pour tenter de vérifier sa validité.
Mesurez les rejets et leurs motifs par version de parseur. Une hausse brutale peut provenir d'un changement de format légitime. Le contrôle doit produire un dossier exploitable pour décider de corriger le parseur, de contacter la source ou de suspendre l'import. Les pipelines STIX/TAXII doivent conserver cette visibilité au-delà du transport.
Encadrer les synthèses LLM avec des contrôles indépendants
Un rapport externe, un nom de fichier et un journal sont des données non fiables pour un assistant. Le fait de les placer dans une conversation d'analyse ne leur donne aucune autorité sur les instructions de l'application. La synthèse doit citer les identifiants de preuve, préserver les réserves et signaler ce qui manque.
La prépublication Architecting Secure AI-SOC, déposée le 9 septembre 2026, étudie notamment l'injection indirecte via des journaux empoisonnés dans un contexte AI-SOC. Son périmètre ne démontre pas que toutes les TIP ou tous les résumés CTI sont vulnérables. Elle justifie l'examen de la frontière entre contenu observé et commande interprétée.
Séparez donc la génération de texte des droits de diffusion, de modification de score et de blocage. Une proposition du modèle passe par des règles applicatives indépendantes qui vérifient les preuves nécessaires et l'autorisation. Les actions sensibles nécessitent une validation humaine documentée. Le simple ajout d'une phrase demandant au modèle d'ignorer les instructions hostiles ne constitue pas cette séparation.
Testez aussi l'omission : le résumé peut effacer une contradiction sans exécuter aucune commande. Dans Boréal, une sortie qui mentionne trois sources mais oublie leur origine commune doit échouer à la revue. Une bonne présentation ne compense pas une chaîne de preuves incomplète.
Préparer une rétractation qui atteint les consommateurs
À 11:00 dans l'exercice, Alpha retire son classement. Le pipeline doit retrouver les copies, les scores dérivés, les exports, les tickets et les règles qui en dépendent. Une suppression locale ne rappelle pas un fichier déjà livré ni une règle déjà importée par un client.
Publiez un statut de retrait ou de correction avec une référence stable et la raison connue. Conservez la version antérieure pour expliquer les décisions passées, selon votre politique de conservation. Demandez aux propriétaires des destinations de confirmer la prise en compte lorsque le canal ne fournit aucun accusé automatique.
Le retour arrière doit restaurer la configuration précédente, puis vérifier le service concerné et les effets secondaires. Le guide sur les listes de blocage opérationnelles complète ce contrôle. Le responsable de l'incident suit les destinations non confirmées au lieu de déclarer la correction terminée dès le retrait chez Alpha.
Exécuter l'exercice et choisir les critères de réussite
Construisez un jeu hors ligne avec une assertion, deux miroirs, une contestation et une correction. Aucune charge hostile fonctionnelle n'est nécessaire. Ajoutez une ligne malformée et une synthèse préparée qui omet volontairement la dépendance des sources pour tester la revue.
Le résultat attendu est concret : une origine comptée, trois chemins conservés, une assertion contestée identifiable, une ligne rejetée sans perte silencieuse, une proposition de blocage retenue et une correction traçable jusqu'aux sorties. Chronométrez le délai entre contestation et suspension des décisions dérivées.
Consignez les écarts sans les réduire à une note globale. Un excellent parseur ne rattrape pas une rétractation qui n'atteint personne. Une revue humaine ne fonctionne pas si elle ne voit pas les sources recopiées. Chaque écart reçoit un responsable, une correction et un nouvel essai ciblé.
Pour un indicateur réel que vous êtes autorisé à analyser, un enrichissement IsMalicious peut compléter le dossier. Conservez son heure et sa provenance comme pour toute autre source. La décision finale reste liée à des preuves consultables, à un périmètre précis et à un mécanisme de correction.
Questions fréquentes
- Qu'est-ce que l'empoisonnement des flux de threat intelligence ?
- C'est la manipulation intentionnelle des données utilisées pour produire une analyse ou une décision de sécurité. Une erreur de collecte ressemble parfois à une manipulation; il faut qualifier l'effet et conserver les preuves avant de conclure sur l'intention.
- Trois flux qui signalent le même domaine sont-ils trois preuves ?
- Seulement si leurs observations sont indépendantes. Trois flux qui recopient le même rapport représentent une seule origine, même si leurs noms et leurs dates de collecte diffèrent.
- Une signature numérique garantit-elle un indicateur fiable ?
- Une signature valide aide à vérifier l'émetteur et l'intégrité du contenu selon le mécanisme utilisé. Elle ne prouve ni la justesse du verdict ni la pertinence du blocage pour votre environnement.
- Comment protéger une synthèse CTI produite par un LLM ?
- Traitez les documents et journaux comme des données non fiables, conservez les références, limitez les outils accessibles au modèle et soumettez toute action sensible à une politique vérifiée indépendamment et à une validation humaine.
Related articles
 Tableau des menaces : transformer la threat intelligence en priorités
Utilisez le tableau des menaces isMalicious pour passer d’une vue globale aux secteurs, groupes ransomware, malwares, victimes et preuves qui comptent pour votre équipe.
 Cartographie des menaces liées à l'IA agentique : MITRE ATT&CK exige des workflows riches en preuves
Anthropic a cartographié l'activité cyber assistée par IA sur MITRE ATT&CK et identifié des angles morts autour de l'orchestration autonome. Les équipes SOC ont besoin de synthèses IA adossées aux preuves, pas de verdicts sans fondement.
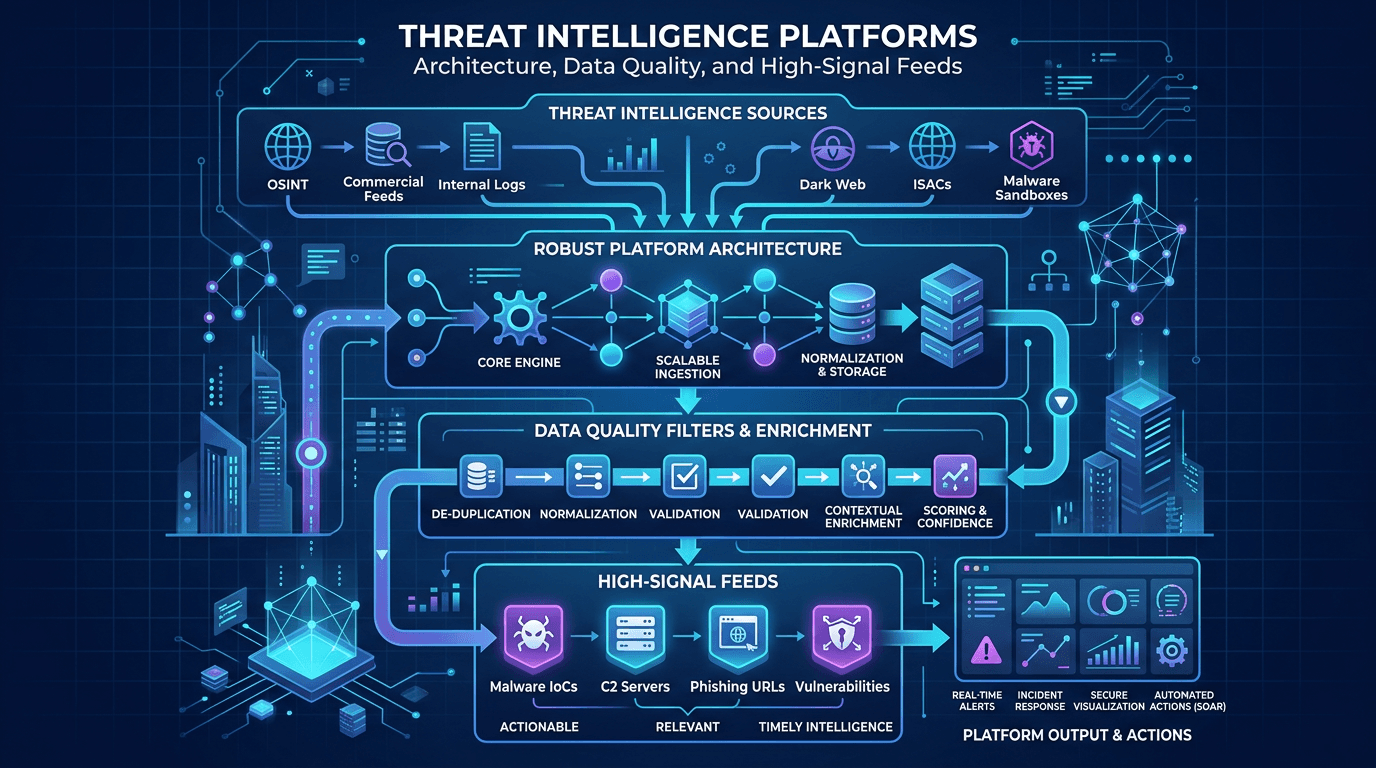 Plateformes de threat intelligence : architecture, qualité des données et flux à fort signal
Concevoir des TIP et des pipelines de renseignement qui passent à l'échelle : normalisation, scoring de confiance, déduplication, diffusion API-first, et comment articuler l'investissement plateforme avec les workflows analystes.
Protégez votre infrastructure
Confrontez n’importe quelle IP ou n’importe quel domaine à notre base de renseignement et à ses enregistrements indexés.
Essayer le vérificateur d’IP et de domaines